V cloudovom riešení textového editora od spoločnosti Google (Dokumenty Google) a jeho funkcii „Komentáre“ sa vygenerovala vlna phishingových útokov . Útočníci používajú funkciu komentovania na odosielanie škodlivých odkazov do e-mailovej schránky kohokoľvek. A čo je horšie, komentár sa javí, akoby pochádzal od kohokoľvek, za koho ho hackeri chcú vydávať. Inými slovami, hacker vám môže poslať škodlivý odkaz od vášho najlepšieho priateľa na sociálnych sieťach a nič nezabráni tomu, aby sa tento e-mail dostal do vašej schránky, údajne od vášho najlepšieho priateľa. Podľa online správ hackeri zneužili túto funkciu Dokumentov Google a zasiahli tisíce schránok. Pre hackerov je to zlatá baňa .
Hackeri sa zameriavajú na používateľov služby Dokumenty Google pridaním komentára k dokumentu, v ktorom sa cieľový používateľ spomína pomocou znaku „@“, čím sa automaticky odošle e-mail do doručenej pošty danej osoby. Tento e-mail, ktorý pochádza od spoločnosti Google, obsahuje text, ako aj potenciálne škodlivé odkazy. Nebezpečnosť tohto útoku spočíva v tom, že Google a Outlook zvyčajne filtrujú škodlivé odkazy v prichádzajúcich e-mailoch. Pri týchto útokoch založených na „komentároch“ však phishingové e-maily obchádzajú bezpečnostné kontrolné body e-mailov, pretože pochádzajú z dôveryhodného zdroja, spoločnosti Google.
Poznámka: Bezpečnostní výskumníci zaznamenali rovnaký výsledok pri pokuse o zneužitie aplikácie Google Slides, prezentačnej aplikácie balíka.
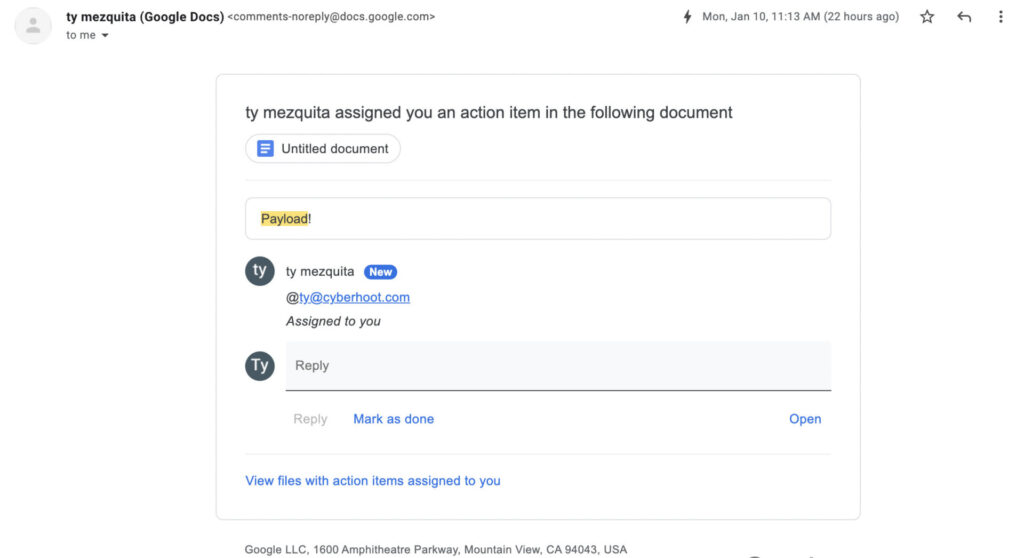
Ako je uvedené nižšie v tom istom testovacom e-maile, ktorý vytvoril CyberHoot, je ťažké vykonať správny „ kontrolný zoznam phishingu “ pri prijímaní týchto škodlivých e-mailov; e-mailová adresa odosielateľa sa nezobrazuje, iba meno útočníka, čo umožňuje zlým aktérom vydávať sa za legitímne subjekty a zacieliť na obete. Hacker si napríklad môže vytvoriť bezplatný účet Gmail, ako napríklad Johnny.Hacker@gmail.com . Potom si môže vytvoriť vlastný dokument Google, komentovať a posielať čokoľvek zamýšľanému cieľu.
Zlomyseľný úmysel komentára je ťažké odhaliť, pretože koncový používateľ nebude mať ani tušenie, či komentár pochádza od Johnny.Hacker@gmail.com alebo Johnny.Hacker@company.com . V e-maile bude len uvedené, že „Johnny Hacker“ vás spomenul v komentári v nasledujúcom dokumente. Ak je „Johnny Hacker“ váš kolega, bude sa to zdať legitímne. E-mail obsahuje celý komentár spolu s odkazmi a textom, čo znamená, že obeť nikdy nemusí prejsť do dokumentu, užitočné zaťaženie je v samotnom e-maile.
Útočníci musia vytvoriť falošnú prihlasovaciu stránku do Googlu, takže keď koncový používateľ klikne na odkaz, bude vyzvaný na zadanie svojich prihlasovacích údajov na stránke „Google“, ktorá zhromažďuje prihlasovacie údaje, čím sa všetko odošle hackerom.
CyberHoot odporúča, aby si používatelia vždy overili e-mailovú adresu v komentári pred kliknutím na komentár v Dokumentoch Google, aby sa uistili, že je pravdivý. Používatelia môžu otvoriť Dokument Google a umiestniť kurzor myši na meno komentujúceho, čím sa zobrazí jeho celá e-mailová adresa s jeho celým menom.
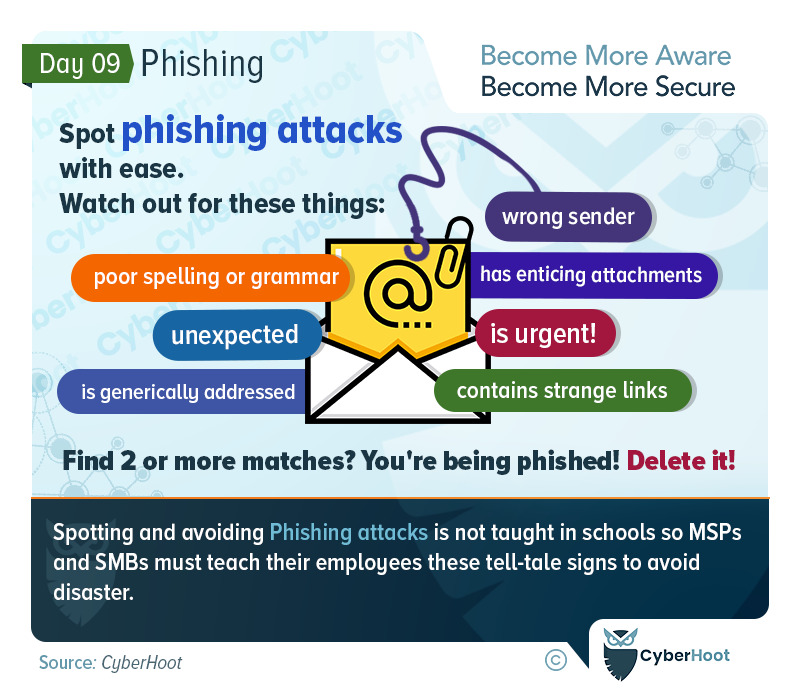
CyberHoot tiež odporúča, aby koncoví používatelia vždy dodržiavali osvedčené postupy pri riešení potenciálnych phishingových e-mailov, ako napríklad dávať pozor na:
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítanie:
Výskumníci objavili zneužitie komentárov v Dokumentoch Google
Hackeri zneužívajú chyby vo funkcii komentárov v Dokumentoch Google
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.