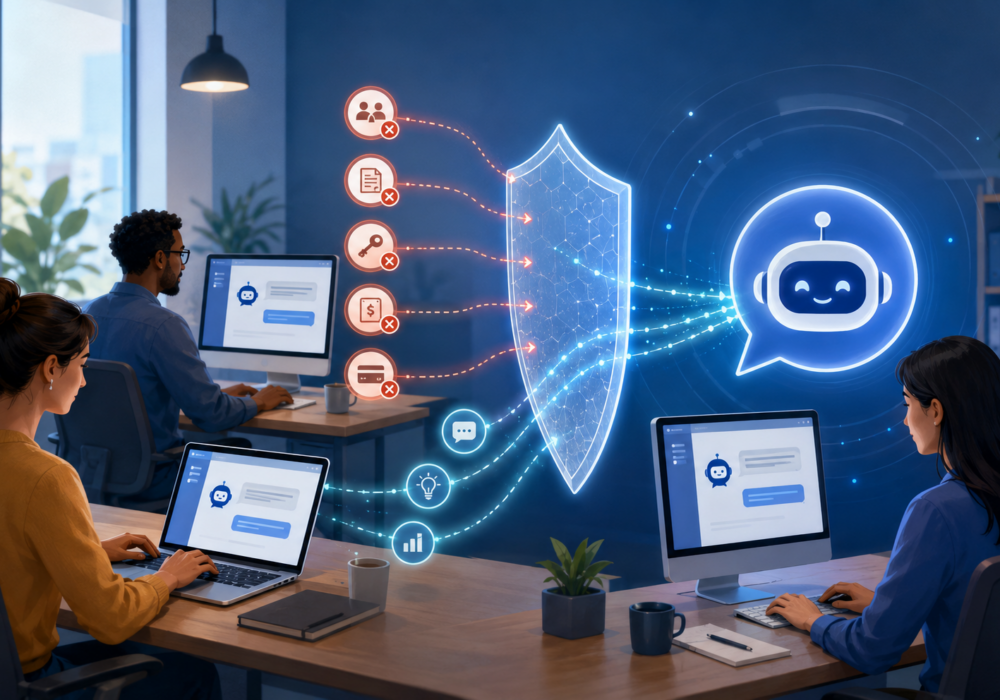
Nástroje umelej inteligencie sa neuveriteľne rýchlo dostali do nášho každodenného pracovného života! Niekto z vášho tímu napíše e-mail pomocou ChatGPT. Iný použije asistenta umelej inteligencie zabudovaného vo vašom účtovnom softvéri. Tretí pripojí doplnok umelej inteligencie, aby zrýchlil odpovede zákazníkov v prehliadači Chrome alebo Outlook. Nič z toho si nezabezpečilo schválenie od IT oddelenia a väčšina malých podnikov si túto zmenu sotva všimla. Tento explóziu vo využívaní umelej inteligencie je v dnešnom svete bežnou súčasťou podnikania. Ak sa však naučíte a zameriate sa na budovanie niekoľkých návykov teraz a nie neskôr, môžete sa vyhnúť niektorým problémom, ktoré vidíme u tých úplne prvých používateľov umelej inteligencie.
Roky sa sieťová bezpečnosť zameriavala na to, kam smeruje prevádzka. Firewally kontrolovali pripojenia, blokovali škodlivé webové stránky a bránili známym hrozbám v prístupe. Tento prístup dlho fungoval dobre. Hoci tento prístup je dodnes dôležitý, umelá inteligencia pridáva úplne novú vrstvu aktivít, na ktoré sa väčšina nástrojov nikdy nenaučila dávať pozor: výzvy umelej inteligencie, nahrávanie súborov s citlivými a kritickými údajmi (dokonca aj IP) a automatizované akcie medzi aplikáciami a službami umelej inteligencie. Firewall vidí pripojenie k webovej stránke umelej inteligencie a prepustí ho bez toho, aby vedel, čo bolo zadané do poľa. Kontext týchto aktivít sa vo väčšine súčasných bezpečnostných nástrojov stráca. Čo teda máme všetci robiť?
Nástroje umelej inteligencie nie sú nepriateľom. Riziko sa prejavuje v tom, čo s nimi ľudia zdieľajú bez toho, aby dvakrát premýšľali. Zoznam zákazníkov vložený do chatbota pre pomoc s formátovaním. Zmluva obsahujúca cenové informácie nahraná do nástroja umelej inteligencie pre rýchle zhrnutie. Prihlasovacie údaje vložené do výzvy omylom. Životopis s domácou adresou a číslom sociálneho poistenia vložený do nástroja na leštenie životopisov. Žiadna z týchto akcií sa v danej chvíli necíti riskantná a žiadna nevyžaduje škodlivý úmysel, ale každá z nich odovzdáva citlivé informácie systému mimo vašej kontroly.
Nedávny článok v The Hacker News opisuje moment, kedy sa v oblasti sieťovej bezpečnosti uzavrel kruh. Pred dvadsiatimi piatimi rokmi firewally založené na proxy kontrolovali obsah každého paketu na prítomnosť hrozieb. Boli bezpečnejšie, ale príliš pomalé. CheckPoint a ďalší dodávatelia získali trh vďaka firewallom so stavovou kontrolou, ktoré sledovali pripojenia bez čítania obsahu. Rýchlosť prekonala bezpečnosť a firewally založené na proxy sa vytratili.
Teraz umelá inteligencia tlačí odvetvie späť. Tradičný firewall, ktorý sleduje webovú stránku s umelou inteligenciou, vidí normálne, povolené pripojenie. Nemá spôsob, ako zistiť, či výzva unikla z vášho zoznamu zákazníkov alebo či plugin umelej inteligencie spustil neoprávnenú akciu. Nové návrhy firewallov opísané v článku robia to, čo proxy firewally robili pred desaťročiami: kontrolujú skutočný obsah prúdiaci do a z vašej siete. Rovnaká hĺbková kontrola, ktorú odvetvie kvôli rýchlosti opustilo, je teraz jedným z mála spôsobov, ako zistiť, čo zamestnanci v skutočnosti posielajú dáta do umelej inteligencie.
Predstavte si malú marketingovú agentúru v bežný pondelok. Zamestnanec vloží celý rozpočet kampane klienta do bezplatného nástroja na písanie s umelou inteligenciou, aby rýchlejšie preformuloval niektoré texty. O chvíľu niekto z oddelenia účtovníctva nahraje faktúru od dodávateľa do nástroja s umelou inteligenciou, aby zhrnul platobné podmienky, bez toho, aby si všimol, že bankové údaje dodávateľa sú priamo v súbore. Ani jeden z nich nechce ublížiť. Obaja sa snažia ušetriť desať minút. Takto sa citlivé informácie dostávajú mimo firmy bez toho, aby si to niekto všimol.
Bezplatné nástroje umelej inteligencie pre spotrebiteľov si často vyhradzujú právo ukladať zadané údaje a používať ich na trénovanie budúcich verzií nástroja. To je súčasťou toho, prečo bezplatná verzia zostáva bezplatná. Platené obchodné plány od tých istých spoločností zvyčajne ponúkajú silnejšiu ochranu súkromia vrátane možností, ako úplne vylúčiť vaše údaje z trénovania. Predtým, ako sa váš tím spoľahne na bezplatný nástroj umelej inteligencie pri každodennej práci, venujte päť minút kontrole jeho nastavení, či neobsahuje možnosť uchovávania údajov alebo odhlásenia zo školenia. Ak vaša firma pravidelne spracováva údaje klientov, nízkonákladový obchodný plán sa často vyplatí už len vďaka dodatočnej ochrane.
Na vybudovanie bezpečnejších návykov v oblasti umelej inteligencie nepotrebujete podnikový softvér. Začnite krátkou konverzáciou so svojím tímom o tom, čo by sa nikdy nemalo dostať do verejného nástroja umelej inteligencie: heslá, finančné alebo zdravotné záznamy, údaje o zákazníkoch, duševné vlastníctvo a čokoľvek, na čo sa vzťahuje dohoda o mlčanlivosti. Zapíšte si to na jednu stranu. Skontrolujte to raz za štvrťrok. Uchovávajte si krátky zoznam schválených nástrojov umelej inteligencie, aby ľudia nehádali, ktorým z nich vaša firma dôveruje. Malé, opakujúce sa návyky chránia firmu spoľahlivejšie ako jeden drahý nástroj, ktorému nikto nerozumie. Knižnica dokumentov CyberHoot má pripravenú politiku prijateľného používania umelej inteligencie, ktorú môžete upraviť a s ktorou môžete začať.
Predtým, ako čokoľvek vložíte do nástroja umelej inteligencie, zamyslite sa: Cítili by ste sa dobre, keby tento text zajtra pristál v schránke cudzieho človeka? Ak je odpoveď nie, vynechajte ho a prepracujte požiadavku bez citlivých detailov. Anonymizujte údaje, často sa nesnažíte o samotné manipulované údaje (niekedy je to cieľom), ale skôr o formátovanie a jasnú komunikáciu s klientom v e-maile, ktorý si vyžaduje viac empatie alebo stručnosti. Budovanie týchto návykov na spomalenie a vyhodnotenie toho, čo vkladáte, trvá len niekoľko sekúnd, keď sa to stane rutinou, a zachytí najrizikovejšie zdieľanie skôr, ako k nemu dôjde.
Každý tím sa vďaka praxi zlepšuje v odhaľovaní rizikových návykov umelej inteligencie, pozitívnym odmeňovaním za dobré správanie, nadmerným udeľovaním trestov alebo verejným napomínaním ľudí. Keď niekto vyjadrí obavu týkajúcu sa nástroja umelej inteligencie, ktorý používal, berte to ako príležitosť učiť sa spolu, nie ako chybu na ňu upozorniť. Niektoré tímy si na týždennom stretnutí vyhradia päť minút na prezentáciu a rozprávanie o umelej inteligencii, kde každý podelí o nástroj, ktorý vyskúšal, a o všetkom, čo ho prekvapilo. Sebavedomie rastie, keď sa ľudia cítia bezpečne pri kladení otázok, a sebavedomie sa časom mení na lepšie rozhodnutia.
Vyberte si jeden nástroj umelej inteligencie, ktorý váš tím tento týždeň používa, a desať minút sa o ňom spoločne porozprávajte. Overte si zmluvu o používaní a školení nástrojov umelej inteligencie, aby ste sa uistili, že máte licenciu, ktorá chráni vaše údaje pred školením umelej inteligencie o tom, ako sa zlepšiť v jej úlohách. Opýtajte sa svojho tímu, čo sa do nástroja zadáva, a dohodnite sa na typoch údajov, ktoré sa majú v budúcnosti s umelou inteligenciou nezdieľať. Popri tom skontrolujte nastavenia nástroja, či nemá možnosť ochrany osobných údajov. Stiahnite si príručku pre používateľov umelej inteligencie od CyberHoot a začnite ju aktualizovať, aby usmerňovala a riadila vašich zamestnancov. Takéto krátke rozhovory budujú bezpečnostné návyky, ktoré ľudia neustále používajú, a každý z nich robí vašu firmu o niečo bezpečnejšou ako včera.
Má a firewall vidieť, čo zamestnanci píšu do nástrojov AI?
Nie. Tradičný firewall vidí pripojenie k webovej stránke s umelou inteligenciou a povolí ho bez prečítania samotného výzvy. Nemá spôsob, ako zistiť, či niekto do poľa vložil zoznam zákazníkov alebo heslo. Novšie návrhy firewallov kontrolujú obsah prúdiaci do a odchádzajúci, čo je jeden z mála spôsobov, ako zistiť, aké údaje váš tím odosiela umelej inteligencii.
Aké citlivé údaje náhodou uniknú do nástrojov umelej inteligencie?
Bežné úniky údajov pochádzajú z každodenných úloh. Zamestnanci vkladajú zoznamy zákazníkov kvôli pomoci s formátovaním, nahrávajú zmluvy s cenami, vkladajú životopisy s adresami domov a číslami sociálneho zabezpečenia alebo sumarizujú faktúry, ktoré obsahujú bankové údaje dodávateľa. Nič z toho sa v danej chvíli necíti riskantné a každý z nich odovzdáva súkromné údaje systému mimo vašej kontroly.
Trénujú bezplatné nástroje umelej inteligencie na informáciách, ktoré zadávate?
Často áno. Bezplatné nástroje umelej inteligencie pre spotrebiteľov si často vyhradzujú právo ukladať vaše vstupy a používať ich na vylepšenie budúcich verzií. Platené obchodné plány od tých istých spoločností zvyčajne ponúkajú silnejšie súkromie, vrátane možnosti zabrániť zahrnutiu vašich údajov do školenia. Predtým, ako sa váš tím spoľahne na bezplatný nástroj pre každodennú prácu, skontrolujte nastavenia uchovávania údajov alebo odhlásenia zo školenia.
Aký je najjednoduchší spôsob, ako môže malá firma znížiť únik údajov z umelej inteligencie?
Začnite s jednostránkovým pravidlom, ktoré vymenuje, čo by sa nikdy nemalo dostať do verejného nástroja umelej inteligencie: heslá, finančné alebo zdravotné záznamy, údaje o zákazníkoch, duševného vlastníctvaa čokoľvek, čo je predmetom dohody o mlčanlivosti. Uchovávajte si krátky zoznam schválených nástrojov, aby ľudia nehádali. Obe kontrolujte raz za štvrťrok. Malé, opakujúce sa návyky chránia firmu spoľahlivejšie ako jeden drahý nástroj.
Prečo sa vracajú firewally kontrolujúce obsah?
Pred dvadsiatimi piatimi rokmi čítali firewally založené na proxy serveroch obsah každého paketu a hľadali hrozby. Boli bezpečné, ale pomalé, takže trh prešiel na stavovú kontrolu, ktorá sleduje pripojenia bez čítania obsahu. Umelá inteligencia zmenila situáciu. Firewall teraz vidí povolené pripojenie k stránke s umelou inteligenciou bez toho, aby videl odchádzajúce dáta, takže sa odvetvie vracia k... hĺbková kontrola obsahu.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: Pamätám si začiatky...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohto týždňa má...
Čítaj viac
Z času na čas sa objaví malvér s dostatočne šikovným trikom, ktorý prinúti bezpečnostných výskumníkov zastaviť sa a...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

