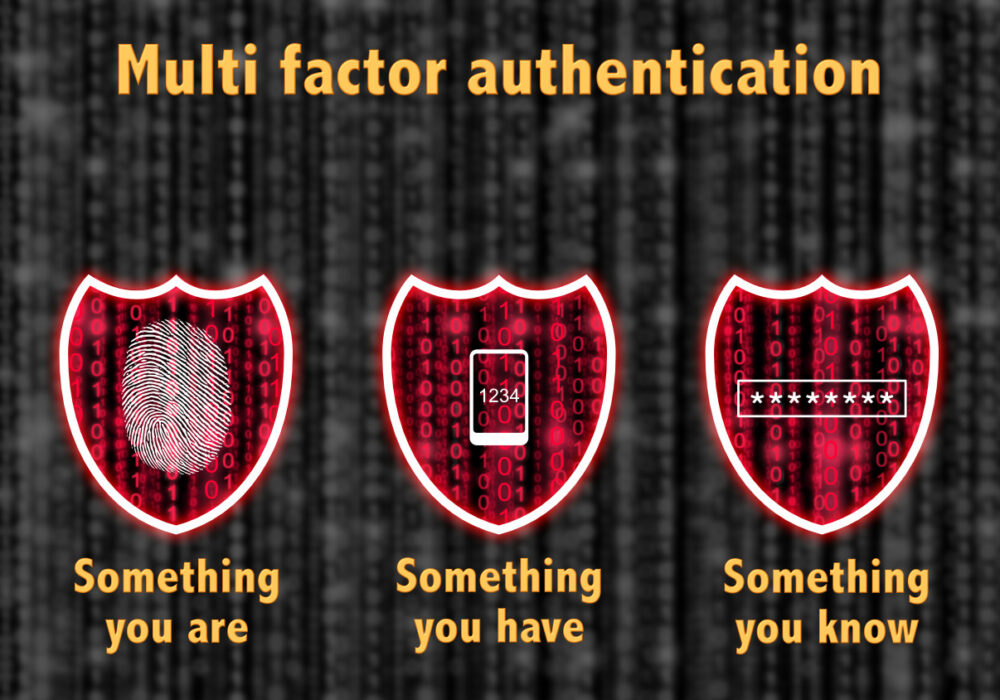
Ako veteráni kybernetickej bezpečnosti, CyberHoot vCISOs boli svedkami vývoja techník viacfaktorového overovania (MFA) v priebehu rokov. Hoci sa MFA založená na SMS široko používa pre svoje pohodlie a jednoduchú implementáciu, má niekoľko zraniteľností, ktoré môžu útočníci zneužiť. V tomto blogu sa budeme venovať rizikám spojeným s MFA založenou na SMS, vrátane nedostatočného šifrovania, výpadkov siete, útokov SS7, sociálneho inžinierstva a výmeny SIM kariet. Okrem toho odporučíme alternatívne riešenia MFA, ktoré poskytujú lepšiu bezpečnosť.
MFA založená na SMS je zraniteľná voči rôznym typom útokov, vďaka čomu je menej bezpečná ako iné metódy MFA. Nedostatočné šifrovanie SMS správ, riziko útokov SS7, sociálne inžinierstvo a výmena SIM kariet sú významnými rizikami spojenými s MFA založenou na SMS.
SMS správy nie sú šifrované, a preto ich útočníci môžu zachytiť a prečítať. Ak SMS správa obsahuje citlivé informácie, ako napríklad šesťmiestny overovací kód, útočníci ju môžu použiť na získanie prístupu k cieľovému účtu.
Mobilné siete nie sú imúnne voči výpadkom siete, ktoré znemožňujú odosielanie SMS správ. Takéto výpadky, hoci sú zriedkavé, sa môžu vyskytnúť, aj keď je internet stále funkčný, a v prípade núdze vám tak zabránia v prístupe k vašim dôležitým účtom.
SS7 je skratka pre Signaling System 7, protokol, ktorý bol prvýkrát nasadený v roku 1988 a naposledy aktualizovaný v roku 1993 (pred 30 rokmi). Používajú ho telekomunikačné spoločnosti na výmenu informácií medzi sieťami mobilných operátorov. Hackeri môžu zneužiť zraniteľnosti v SS7 na zachytenie a presmerovanie SMS správ určených pre zamýšľaného príjemcu. Tento útok je známy ako útok SS7. Umožňuje útočníkom zachytiť proces MFA a získať prístup k prihlasovacím údajom druhého faktora cieľových účtov. V kombinácii s opakovane použitým heslom môžu hackeri získať prístup ku kritickým účtom pomocou tejto formy ochrany MFA.
Sociálne inžinierstvo je taktika, ktorú útočníci používajú na oklamanie jednotlivcov a vynútenie si prezradenia dôverných informácií. V prípade viacúčelového útoku (MFA) prostredníctvom SMS môžu útočníci kontaktovať poskytovateľa mobilných služieb obete a vydávať sa za obeť, aby získali SIM kartu spojenú s jej telefónnym číslom. Pomocou SIM karty môže útočník prijímať SMS správy určené pre obeť, čím obíde proces MFA a získa prístup k cieľovému účtu. Ďalšou formou útoku na SIM kartu je výmena SIM karty (SIM-Swapping), ktorú teraz preskúmame.
Výmena SIM karty je technika, ktorú útočníci používajú na získanie kontroly nad telefónnym číslom obete. Útočníci sa môžu vydávať za obeť, aby presvedčili poskytovateľa mobilných služieb, aby preniesol telefónne číslo obete na SIM kartu, ktorú vlastní. S kontrolou nad telefónnym číslom obete získa útočník prístup k druhému faktoru, SMS kódu, a získa prístup k cieľovému účtu s odhaleným, opakovane použitým alebo prelomeným heslom.
Toto predstavuje päť najväčších rizík viacfaktorového overovania založeného na SMS. Zamerajme sa na osvedčené postupy, ktoré treba dodržiavať, ak musíte používať SMS MFA, aj keď vám CyberHoot neodporúča používať ho. Následne vám poskytneme alternatívne metódy MFA, ktoré sú oveľa bezpečnejšie ako MFA založená na SMS.
Napriek svojim zraniteľnostiam môže MFA založená na SMS pri správnom používaní poskytnúť ďalšiu vrstvu zabezpečenia. Tu je niekoľko osvedčených postupov, ktoré môžu pomôcť zmierniť riziká spojené s MFA založenou na SMS:
Na zvýšenie bezpečnosti MFA existuje niekoľko alternatívnych riešení, ktoré sú bezpečnejšie ako MFA založená na SMS. Tu je niekoľko príkladov:
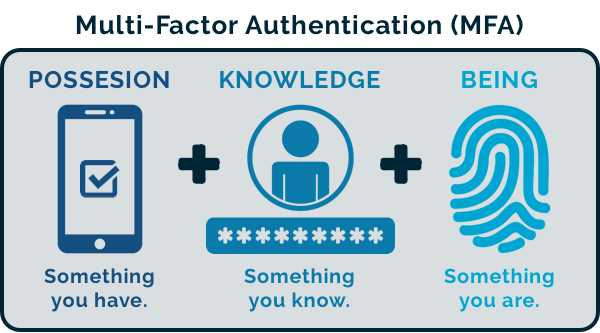
Viacfaktorová autentifikácia (MFA) založená na SMS je široko používanou metódou na poskytovanie dodatočnej vrstvy zabezpečenia, má však významné zraniteľnosti, ktoré môžu útočníci zneužiť. Nedostatočné šifrovanie, výpadky siete, útoky SS7, sociálne inžinierstvo a výmena SIM kariet sú všetko riziká spojené s MFA založenou na SMS. Hoci existujú osvedčené postupy, ktoré môžu pomôcť zmierniť tieto riziká, existujú aj alternatívne riešenia MFA, ktoré poskytujú lepšiu bezpečnosť, ako sú aplikácie mobilných autentifikátorov, hardvérové tokeny a biometrické overovanie.
Spoločnosť CyberHoot ako veterán v oblasti kybernetickej bezpečnosti odporúča jednotlivcom a organizáciám, aby zvážili tieto alternatívne riešenia na zlepšenie svojej bezpečnosti a ochranu svojich citlivých informácií a majetku.
Doplňujúce čítanie: Príbehy z krypty o rizikách viacúčelovej komunikácie založenej na SMS
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.