Poznámka redaktora: 13. 3. 2023: Tento článok sa zmenil na dvojdielnu sériu. V 1. časti nižšie preskúmame minimálne základné nástroje kybernetickej bezpečnosti, ktoré každý poskytovateľ spravovaných služieb (MSP) potrebuje. V 2. časti sa ponoríme do nástrojov kybernetickej bezpečnosti, ktoré sa zameriavajú na 1) detekciu útokov, 2) reakciu na incidenty a 3) obmedzenie dopadu narušenia.
10 najlepších nástrojov, ktoré každý MSP potrebuje vo svojej sade nástrojov (1. časť)
Tento článok sa venuje 10 najlepším nástrojom, ktoré každý poskytovateľ spravovaných služieb potrebuje vo svojom portfóliu. Bez týchto nástrojov by ste mohli vystaviť svoju spoločnosť alebo svojich klientov riziku ohrozenia. Riešte tieto položky vo svojom technologickom balíku a vytvorte robustný program kybernetickej bezpečnosti s dôkladnou obranou. Je dôležité poznamenať, že ani s týmito nástrojmi nie je možné úplne eliminovať všetky riziká. Napriek tomu je integrácia každého z týchto nástrojov do vášho programu kybernetickej bezpečnosti kľúčová.
Nástroje na správu:
Školenie na zvyšovanie povedomia: Hackerské hrozby sa neustále vyvíjajú, a to ako v sofistikovanosti, tak aj v rozsahu škôd, ktoré spôsobujú. Ransomvér už nielen šifruje vaše súbory, pretože hackeri vedia, že ich možno obnoviť pomocou verzovaných záloh. Namiesto toho ransomvér odcudzí vaše dáta a zverejní ich online, čím vytvára poriadne nočné mory v oblasti kybernetickej bezpečnosti pre všetkých zúčastnených.
Politiky a procesy riadenia: Každá spoločnosť musí riadiť zamestnancov pomocou zásad a procesov, ktoré usmerňujú ich správanie, keď to technológia nedokáže. Potrebujete zásady pre heslá a zásady pre manipuláciu s informáciami. Potrebujete tiež proces upozornení na zraniteľnosti a proces riešenia kybernetických bezpečnostných incidentov. Tieto zásady a procesy vás povedú opakovaným postupným riešením potenciálnych incidentov.
Interaktívne testovanie phishingu a Testovanie phishingu založené na útokoch CvičeniaTradičné phishingové testovanie založené na útokoch je náročné na vykonávanie a vedie k zlým výsledkom a skúsenostiam pre vašich koncových používateľov. Nie sú navrhnuté tak, aby pomohli vašim zamestnancom učiť sa. Nové interaktívne cvičenia phishingového testovania vám však môžu poskytnúť pozitívnejšie a vzdelávacie výsledky. Poskytujú vám tiež robustné metriky, ktoré môžete nahlásiť svojej poradnej rade a finančnému riaditeľovi/generálnemu riaditeľovi. Sledujú 100 % súlad, čo dokazuje, že každý vo vašej spoločnosti dokončil cvičenie. A nakoniec, robia to bez toho, aby ste museli tráviť hodiny konfiguráciou zoznamu povolených položiek, hlavičiek X alebo skriptov PowerShell. Je dôležité testovať používateľov pomocou reálnych scenárov phishingového testovania založených na útokoch. Táto kontrola príčetnosti zabezpečuje, že vaši zamestnanci uplatnia vedomosti získané vo videách o školeniach o phishingu alebo z interaktívnych cvičení.
Technické nástroje:
antivírus a Detekcia a odozva koncového boduNástroje na ochranu koncových bodov novej generácie sú základom kybernetickej bezpečnosti. Monitorovanie v reálnom čase vám pomáha rýchlo identifikovať, kedy hackeri hrozia obísť vaše technické kontroly. SOC Monitorovanie a rýchla reakcia na incidenty môžu pomôcť zmierniť následky narušenia skôr, ako sa stihne presadiť.
Verzované zálohyZálohovanie kritických údajov si vyžaduje, aby ste vedeli, kde sa nachádzajú a prečo sú dôležité. Toto súvisí s vašimi zásadami riadenia (Zásady manipulácie s informáciami). Tieto určujú ochranu vašich najcitlivejších a najdôležitejších údajov vrátane ich zálohovania. Uistite sa, že vaši poskytovatelia cloudových služieb vykonávajú zálohy s verziami na ochranu pred udalosťami šifrovania ransomvérom.
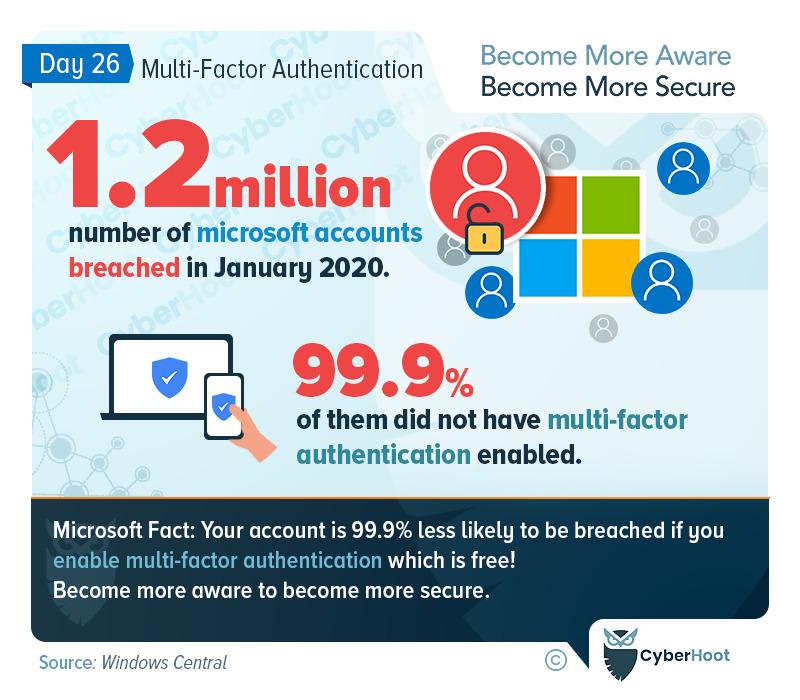
Viacúčelové overenie (Pozrite si nižšie uvedenú infografiku so štatistikami spoločnosti Microsoft)Viacfaktorová autentifikácia (MFA), známa aj ako dvojfaktorová autentifikácia, je základom robustných programov kybernetickej bezpečnosti. Dokonca aj zamestnanci, ktorí musia používať správcu hesiel, budú heslá používať opakovane. Jedinou fungujúcou obrannou líniou je MFA. Používajte ju v každom SaaS a účte prístupnom na internet, ktorý máte.
Správca hesielOdborníci na kybernetickú bezpečnosť nám hovoria, že 90 % alebo viac narušení súvisí s ľudskou chybou. Celých 63 % z nich môže súvisieť so zlou hygienou hesiel zo strany vašich zamestnancov. Jediný spôsob, ako toto riziko riešiť, je zavedenie Správcu hesiel. Uistite sa však, že si vyberiete riešenie, ktoré prešlo viacerými externými auditmi a penetračnými testami tretích strán. uvedené v tomto článku.
Ochrana DNS pred zero-days, filtrovaním obsahu a škodlivými webovými stránkami: používatelia kliknú na akýkoľvek zaujímavý odkaz, ktorý sa im zobrazí. DNS alebo služby doménových mien sú spôsob, akým sa používatelia dostanú na webovú stránku, ktorá ich zaujíma. Pomôcť môžu ochrany DNS od dodávateľov ako Cisco (Umbrella) a Webroot (zabudované v ich antivírusovom produkte). Zabraňujú používateľom v návšteve napadnutých alebo škodlivých webových stránok, keď príde požiadavka DNS pre takéto stránky s neprístupným prístupom. Táto hĺbková ochrana tiež poskytuje filtrovanie obsahu, ktoré zabraňuje používateľom v návšteve náhodne nevhodných webových stránok.
Automatizovaná správa oprávAutomatizované nástroje známe ako Vzdialené monitorovanie a správa (RMM) sú kľúčové pre automatizované nasadzovanie záplat. Mať tento nástroj v sade nástrojov je kľúčové pre efektívnu správu záplat. Tieto nástroje vám umožňujú rýchlu reakciu na kritické zraniteľnosti, ktoré by mohli ohroziť vašu sieť. Schopnosť konať rýchlo a automaticky na všetkých postihnutých systémoch prostredníctvom záplat je ako mať zapnutý bezpečnostný pás v aute pred nehodou. Musí byť nainštalovaný skôr, ako si uvedomíte, že ho potrebujete.
Váš virtuálny CISO
Najvýkonnejší nástroj v sade nástrojov:
vCISOJedinou úlohou virtuálneho riaditeľa pre informačnú bezpečnosť (CISO) je dohliadať na vývoj vášho programu kybernetickej bezpečnosti do hĺbky. vCISO vám pomôžu sústrediť váš obmedzený čas a rozpočet na najnaliehavejšie medzery vo vašom bezpečnostnom programe. Zamestnanie CISO na plný úväzok je nad rámec rozpočtu väčšiny stredne veľkých firiem a poskytovateľov spravovaných služieb (MSP). Túto situáciu ešte zhoršuje celoštátny nedostatok kvalifikovaných odborníkov na kybernetickú bezpečnosť. Preto je pre vás riešením čiastočný alebo virtuálny CISO na čiastočný úväzok. vCISO vám pomôže vybudovať váš program kybernetickej bezpečnosti. Dostanete poradenstvo od skúseného profesionála so skúsenosťami s navrhovaním robustných programov kybernetickej bezpečnosti v spoločnostiach, ako je tá vaša.
Závery:
Toto v žiadnom prípade nie je vyčerpávajúci zoznam technických a kybernetických bezpečnostných nástrojov, ktoré sú dnes spoločnostiam k dispozícii. Určite existujú desiatky ďalších nástrojov. Skenery zraniteľností sú jedným z nástrojov, ktoré by sa dostali do mnohých zoznamov. Berte tento článok ako začiatok konverzácie. Preberte ho so svojím poskytovateľom IT a zistite, čo si myslí a aký má technologický balík na dosiahnutie týchto cieľov. Budete radi, že ste to urobili.
Zabezpečte si svoje podnikanie s CyberHoot ešte dnes!!!
Zostaňte v obraze s najnovšími informáciami bezpečnostné informácie
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.