Ako poskytovateľ spravovaných služieb (MSP) viete, že vaši zákazníci to s obranou pred kybernetickými útokmi myslia vážne. To je jeden z dôvodov, prečo si vás najali. Úniky údajov sú v dnešnej dobe až príliš bežné a malé a stredné podniky (MSP) v roku 2021 stáli v priemere 108 000 dolárov, zatiaľ čo podniky môžu zaplatiť až niekoľko miliónov dolárov. V skutočnosti 99 % bezpečnostných profesionálov , ktorí v posledných dvoch rokoch zažili únik údajov vo svojej organizácii, súhlasilo s tým, že by sa mu dalo predísť prijatím správnych opatrení. A ako najčastejšiu odpoveď 71 % uviedlo, že lepšie školenie používateľov v oblasti bezpečnostného povedomia by pomohlo minimalizovať alebo predchádzať týmto únikom . V súčasnosti ho ponúka ako súčasť svojej ponuky spravovaných služieb iba 60 % poskytovateľov spravovaných služieb.
Stručne povedané, školenia o bezpečnostnom povedomí pozostávajú zo vzdelávacích materiálov a simulácií zameraných na vzdelávanie používateľov o osvedčených bezpečnostných postupoch, hrozbách, ktorým môžu čeliť, a o tom, ako chrániť seba aj svoje organizácie online. SAT sa vykonáva predovšetkým prostredníctvom online „lekcií“, ktoré môžu zahŕňať krátke videá, kvízy, interaktívne hry a ďalšie, ako aj simulácie phishingu . Phishingové testy umožňujú správcom merať svojich používateľov odosielaním simulovaných phishingových e-mailov a sledovaním, ktorí zamestnanci klikajú na odkazy alebo odosielajú údaje v nich.
Služby SAT sú často spojené s ďalšími nástrojmi a službami súvisiacimi s používateľmi spoločnosti vrátane:
Výskum naznačuje , že ľudská chyba je zodpovedná za 90 % narušení bezpečnosti a tento počet stále rastie. Neškolení a neinformovaní zamestnanci môžu byť najväčším rizikom, ktorému organizácie čelia z hľadiska bezpečnosti. Inovatívne a špičkové bezpečnostné technológie ponúkané poskytovateľmi spravovaných služieb (MSP) môžu byť dosť pôsobivé, ale čo sa stane, keď phishingový e-mail obíde spamové filtre alebo zamestnanec použije „Password123“ na zabezpečenie pracovného účtu, ktorý nie je nastavený na viacfaktorové overovanie? Odhaduje sa, že 78 % osôb s rozhodovacou právomocou v oblasti bezpečnosti a vplyvných osôb považuje školenia a technológie v kombinácii za rovnako dôležité v ich prístupe k riešeniu bezpečnostných hrozieb.
Pri školení o kybernetickej bezpečnosti pre vašich zamestnancov je dôležité používať správnu metódu. Ako už bolo spomenuté, najlepším postupom sú krátke školiace videá s kvízmi na konci. Ukázalo sa, že odklon od 60+ minútových prezentácií v PowerPointe o „kybernetickej bezpečnosti“, ktoré predvádza IT profesionál, je mimoriadne efektívny; príliš veľa ľudí počas školenia, ktoré trvá dlhšie ako 5 – 10 minút, zaspí. Najjednoduchšou, najefektívnejšou a najjednoduchšou metódou SAT je v súčasnosti mesačné 3 – 5 minútové bezpečnostné školenie s krátkymi kvízmi na overenie povedomia.
Žiadna technológia, ktorá bola kedy vytvorená na ochranu vašej organizácie, nie je dokonalá, preto sú používatelia vašou poslednou obrannou líniou pred narušením bezpečnosti. Správne vyškolení používatelia s oveľa väčšou pravdepodobnosťou rozpoznajú útoky a správne na ne zareagujú ako neškolení používatelia. Vyškolení používatelia sa stávajú vaším „ ľudským firewallom “, ktorý spolupracuje s vašimi technologickými ochranami na obrane vášho podnikania.
Pomocou školení zameraných na zvyšovanie povedomia môžu organizácie zaviesť osvedčené bezpečnostné postupy v celej svojej organizácii, aby zamestnanci primerane reagovali na hrozby. Opakovanie testov SAT sa nelíši od opakovania športových testov; čím viac trénujete, tým lepšími sa stávate.
Školenie zamerané na zvyšovanie povedomia poskytuje administrátorom kritický prehľad o správaní ich používateľov. Ak administrátor vie, kto prejde alebo zlyhá v phishingových simuláciách alebo preukáže rizikové správanie, môže sa zamerať na najslabší článok svojho ľudského firewallu. Opakovaní páchatelia môžu mať v dobre riadených spoločnostiach obmedzujúce následky pre kariéru.
Školenie zamerané na zvyšovanie povedomia je nevyhnutnosťou na splnenie predpisov, ako sú HIPAA, PCI, FINRA, CMMC a ITAR. Nedodržanie predpisov môže viesť k vysokým pokutám. Vysoký stupeň dodržiavania predpisov SAT môže znížiť poistné tým, že poskytovateľom poistenia preukáže, že primerane investujete do vývoja svojho programu kybernetickej bezpečnosti a stratégií znižovania rizík.
CyberHoot pomáha zmierniť riziká uvedené v tomto článku tým, že používateľom poskytuje pútavé a krátke školenia o povedomí. Prostredníctvom nášho programového modulu je možné používateľom priradiť dvanásť mesačných videí s dĺžkou menej ako 60 sekúnd.
Všetky školenia CyberHoot sa odosielajú priamo do schránky každého používateľa. Používatelia kliknú na odkaz a okamžite sa začnú školiť; nie je potrebné žiadne prihlásenie na webovú stránku. Tým sa eliminuje bežný bod trenia pre koncových používateľov, ktorý vedie k oveľa nižšiemu dodržiavaniu predpisov.
Väčšina SAT platforiem je uzavretá. Dostávate ich jedinú príchuť zmrzliny, pokiaľ používate ich produkt. Čím dlhšie prehrávate svojim klientom a používateľom tú istú príchuť informačného videa, tým výrazne to škodí zapojeniu používateľov. CyberHoot túto nudu eliminuje prostredníctvom našej otvorenej platformy, ktorá nám umožňuje poskytovať vám nový obsah, vždy aktuálny o vznikajúcich hrozbách, z najlepších online zdrojov, zostavený pre vás, aby ste nemuseli nič sledovať.
Otvorená platforma CyberHoot umožňuje poskytovateľom spravovaných služieb (MSP) integrovať školenia o produktoch do nasadenia svojich projektov. Predstavte si zníženie počtu volaní na technickú podporu, keď automaticky asynchrónne školíte používateľov svojich klientov v službe Teams počas zavádzania projektu? Používatelia sú spokojnejší s učením sa, ako používať nový nástroj, a zároveň pridávajú hodnotu MSP pre váš vzťah s klientmi.
CyberHoot obsahuje viac ako 60 bezplatných školení o produktoch, ktoré pomáhajú používateľom stať sa produktívnymi s nástrojmi ako Microsoft One Drive, Sharepoint a Teams (aj väčšina ostatných produktov spoločnosti Microsoft), ako aj s bezpečnostnými produktmi ako LastPass, 1Password, predajnými nástrojmi ako HubSpot, Salesforce, finančnými aplikáciami ako Quickbooks a ADP a mnohými ďalšími.
Jeden klient CyberHootu odoslal svoj prvý phishingový test po 3 rokoch školenia o bezpečnosti. Výsledky tohto testu akoby spochybnili hodnotu SAT, pretože desiatky ľudí klikli na odkazy na phishingový test a 7 ľudí poskytlo v tomto teste svoje prihlasovacie údaje. Šokujúce! Prečo?
Odpoveď je zaujímavá. Používatelia mali vedomosti overené všetkými následnými testami, kde ani jedna osoba neposkytla prihlasovacie údaje a menej ako 5 používateľov kliklo na falošnú webovú stránku v týchto phishingových testoch. Ukázalo sa, že používatelia mali vedomosti po celý čas, ale nepoužili ich, pretože neboli nikdy testovaní. Preto je štvrťročné testovanie phishingu také dôležité. Umožňuje udržať vašich používateľov zodpovedných bez toho, aby sa stalo záťažou (viac phishingových testov je menej produktívnych).
CyberHoot dokáže otestovať vašich zamestnancov odoslaním jednej z viac ako 50 phishingových simulácií vašim používateľom. Otestujte ich, či naletia na falošný e-mail kliknutím na odkaz alebo odoslaním údajov na falošnú prihlasovaciu stránku. CyberHoot využíva mnoho populárnych značiek a spoločností s realistickými phishingovými e-mailami zo skutočného sveta, ktoré napodobňujú Amazon, LinkedIn, Microsoft, UPS, Fed-Ex, Docu-Sign a ďalšie!
CyberHoot poskytuje všetky vaše potreby v oblasti politík riadenia kybernetickej bezpečnosti v našom module Politika kybernetickej bezpečnosti. Posielajte politiky riadenia priamo do schránky používateľov, nechajte ich si ich prečítať a elektronicky podpíšte ich podpis, aby ste potvrdili a sledovali dodržiavanie pravidiel používateľmi. CyberHoot poskytuje viac ako 25 hotových šablón politík kybernetickej bezpečnosti, ktoré je možné jednoducho prispôsobiť pre každého zákazníka.
Chceli by ste vedieť, aká je vyspelá bezpečnosť vašej organizácie? CyberHoot ponúka rozsiahly súbor hodnotení/prieskumov kybernetickej bezpečnosti, ktoré umožňujú poskytovateľom spravovaných služieb (MSP) a firmám získať vlastné skóre vyspelosti. Naše hodnotenia identifikujú bežné zraniteľnosti, ktoré je potrebné riešiť. CyberHoot má rôzne úrovne hodnotení rizík založených na NIST, ktoré je možné odoslať priamo do kohokoľvek e-mailovej schránky. Dokonca môžete na svojej webovej stránke zverejniť prieskum na posúdenie potenciálnych zákazníkov!
CyberHoot zahŕňa skenovanie dark webu pre všetkých svojich zákazníkov. CyberHoot využíva dve databázy dark webu, aby zistil, či bola e-mailová adresa odhalená pri úniku údajov. Nové odhalenia sú monitorované a hlásené správcom, ktorí môžu eskalovať na koncových používateľov. Správcovia dostávajú podrobné pokyny na reakciu, aby sa hlásenie zjednodušilo.
Mnoho SATov trpí nedostatočným dodržiavaním predpisov. CyberHoot eliminuje problémy s dodržiavaním predpisov automatizáciou väčšiny týchto procesov s nulovou administratívou. Dodržiavanie predpisov zo strany používateľov sa zlepšuje automatickým odosielaním e-mailov každému manažérovi, keď jeho zamestnanec nedokončí úlohu. Následné reportovanie sa zlepšuje vďaka týždenným rekurzívnym správam o dodržiavaní predpisov manažmentom.
Moderné ponuky SaaS v oblasti kybernetickej bezpečnosti SAT robia viac než len školenie o kybernetickej bezpečnosti. Ak hľadáte vlastné riešenie tohto problému so školením používateľov, CyberHoot odporúča hľadať nástroj, ktorý eliminuje čo najviac bodov trenia. V rámci SAT by sa mali zvážiť tieto bežné body trenia:
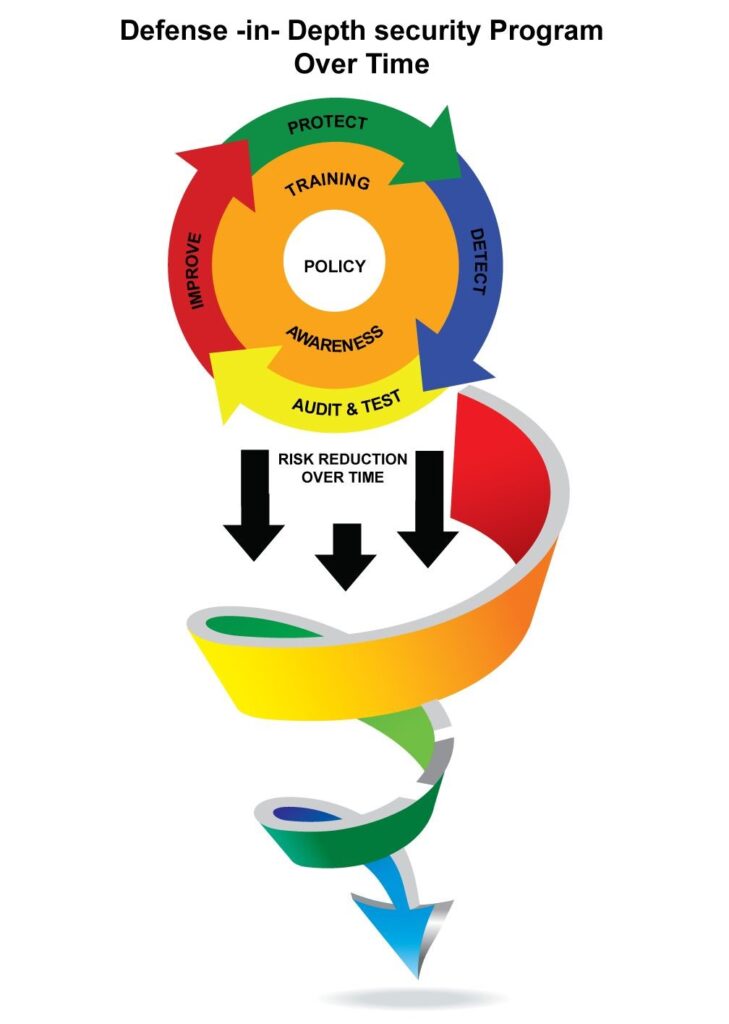
Keď nájdete nástroj, ktorý eliminuje tieto body trenia, mali by ste byť pripravení začať s vývojom programu kybernetickej bezpečnosti. Veľa šťastia, nikdy to nebolo dôležitejšie ako dnes.
Zdroje:
Ďalšie čítanie:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Blog tohto týždňa má...
Čítaj viac
Z času na čas sa objaví malvér s dostatočne šikovným trikom, ktorý prinúti bezpečnostných výskumníkov zastaviť sa a...
Čítaj viac
Autor: Craig Taylor Nemôžem navštíviť kaviareň, ísť si zahrať golf, priateľsky sa porozprávať s...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.