Zákazníkom z viac ako 300 reštaurácií boli ukradnuté údaje o platobných kartách v rámci kampaní zameraných na webskimming zameraných na tri online objednávkové platformy. Webskimery alebo malvér Magecart sú zvyčajne kód JavaScript , ktorý zhromažďuje údaje o kreditných kartách, keď ich online nakupujúci zadajú na stránke platby.
Hack objavil nástroj na detekciu hrozieb spoločnosti Recorded Future , ktorý identifikoval dve kampane Magecart, ktoré vkladali škodlivý kód do online objednávkových portálov MenuDrive , Harbortouch a InTouchPOS . V dôsledku toho bolo ukradnutých 50 000 platobných kariet, ktoré sa ponúkajú na predaj na rôznych trhoviskách dark webu.
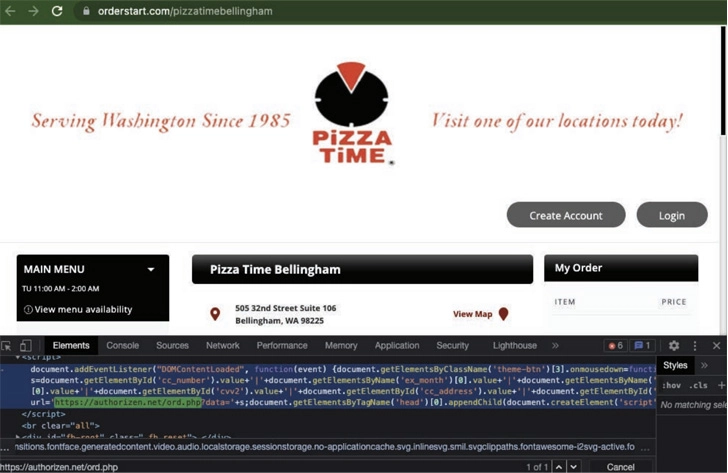
Na týchto platformách bol web skimmer vložený na webové stránky reštaurácie a jej priradenú subdoménu na platforme online platobnej služby.
Malvér nasadený pre MenuDrive používal dva skripty, jeden na ukradnutie údajov o platobnej karte a druhý na zhromažďovanie mena, e-mailovej adresy a telefónneho čísla držiteľa karty. Toto sa dosiahlo pripojením k udalosti „onmousedown“ a „reagovaním na kliknutia na viacero tlačidiel počas procesu vytvárania účtu a platby“.
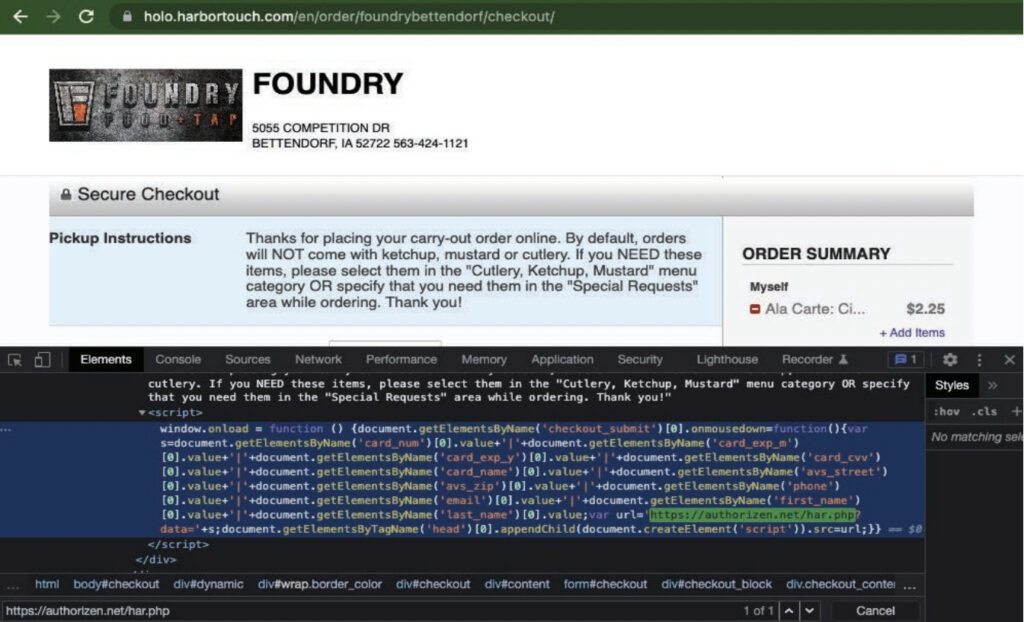
Na platforme Harbortouch použil injektovaný skimmer jediný skript na ukradnutie všetkých osobných údajov (PII) a údajov o platobných kartách.
Kampaň zameraná na InTouchPOS sa začala 12. novembra 2021, ale väčšina skimmerových injekcií na webové stránky sa uskutočnila oveľa neskôr, v januári 2022.
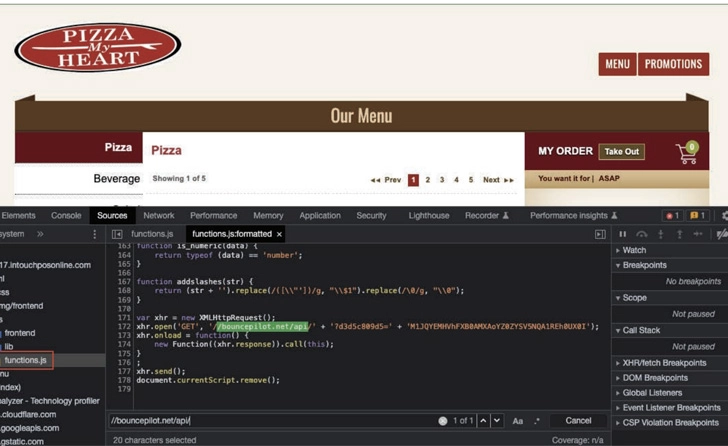
Skimmer a artefakty, ktoré ho charakterizujú (pomenovanie premenných, štruktúra, obfuskácia a šifrovacie schémy), ho spájajú so staršími a stále prebiehajúcimi kampaňami, uvádza Recorded Future v správe . V tomto prípade skimmer nekradne údaje zo stránky, ale namiesto toho prekrýva falošný platobný formulár na platných cieľoch, ktoré sú pripravené na proces platby pomocou kreditnej karty.
Tieto útoky, žiaľ, stále prebiehajú a počet postihnutých zákazníkov reštaurácií sa pravdepodobne zvýši. Pre tieto spoločnosti to nie je jednoduchá oprava, ale určite na tom momentálne pracujú.
Ak ste reštaurácia, ktorá používa jeden z týchto systémov, odporúča sa okamžite pokúsiť nájsť alternatívu, aby ste znížili pravdepodobnosť, že sa vaša prevádzka stane obeťou tohto útoku. Kým si svoje systémy neopraví, sú stále zraniteľné voči škodlivým aktérom. Dovtedy sú to kroky, ktoré vaša spoločnosť môže podniknúť, aby znížila pravdepodobnosť, že sa stane obeťou hackerskej kampane.
Pri výbere nového dodávateľa pre váš platobný systém POS sa uistite, že vykonáva nasledujúce bezpečnostné opatrenia:
Nasledujúce odporúčania pomôžu vám a vašej firme zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vývoja programu vCISO od spoločnosti CyberHoot.
Každé z týchto odporúčaní, okrem kybernetického poistenia, je zabudované do produktov a virtuálnych služieb riaditeľa informačnej bezpečnosti spoločnosti CyberHoot. So spoločnosťou CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách kybernetickej bezpečnosti.
Zdroje:
Ďalšie čítania:
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viac
Väčšina phishingových testov klame vašim zamestnancom. Tento vás ako prvý pozdraví! HootPhis ľuďom hneď na začiatku hovorí: toto je...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.