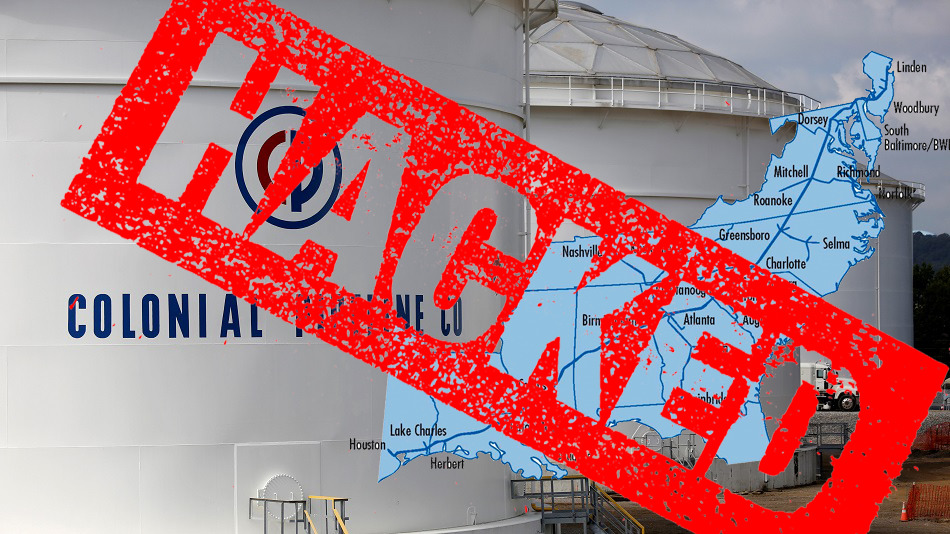
Najväčší ropovod v Spojených štátoch, Colonial Pipeline, zastavil prevádzku kvôli útoku ransomvéru . Colonial Pipeline prepravuje 45 % paliva spotrebovaného na východnom pobreží USA a vedie z Texasu do oblasti Newyorského zálivu. Spoločnosť prevádzkujúca ropovod vydala 7. mája 2021 vyhlásenie , v ktorom uviedla, že sa dozvedela, že sa stala obeťou kybernetického útoku:
„Odvtedy sme zistili, že tento incident zahŕňa ransomvér. V reakcii na to sme proaktívne odstavili určité systémy, aby sme zabránili hrozbe, ktorá dočasne zastavila všetky operácie a ovplyvnila niektoré z našich IT systémov.“
Podľa agentúr Bloomberg a The Wall Street Journal s vyšetrovaním pomáhajú experti na reakciu na kybernetické incidenty zo spoločnosti FireEye , ktorí útok spojili s kmeňom ransomvéru s názvom DarkSide.
DarkSide založila svoju organizáciu na boj proti kyberkriminalite v auguste 2020 a doteraz (máj 2021) zverejnila ukradnuté údaje od viac ako 40 obetí. Nie je jasné, koľko peňazí útočníci požadujú, ani či Colonial Pipeline hackerom zaplatil. Správa agentúry Bloomberg však uvádza, že kyberzločinci stojaci za útokom ukradli z ich siete 100 GB dát. Pre porovnanie, Travelex, londýnska zmenáreň pre cudzie meny, zaplatila 2.3 milióna dolárov za „odomknutie“ iba 5 GB dát . Keďže v sieti chýba 100 GB dát, dá sa vypočítať, koľko hackeri od Colonial požadujú (40 až 50 miliónov dolárov). Možno Colonial nemôže zaplatiť výkupné, pretože ministerstvo financií minulú jeseň zakázalo platby v bitcoinoch pomocou ransomvéru . Ak by tento ransomvér šifroval iba dáta Colonial, boli by niekoľko dní nedostupní, kým by sa obnovili zo záloh. Zdá sa však, že organizácia Darkside tiež hrozí zverejnením informácií, o ktorých sa dá predpokladať, že sú citlivé a škodlivé, na internete.
Kybernetické útoky zamerané na verejné služby a kritickú infraštruktúru zaznamenali v posledných rokoch nárast. Problémom tohto trendu je, že novšie kmene ransomvéru nielen šifrujú dáta obete, ale teraz aj exfiltrujú informácie a verejne zverejňujú ukradnuté dáta, ak nie je zaplatené výkupné. Tento typ ransomvéru sa nazýva „ Leakware “. CyberHoot tento trend leakware sleduje už nejaký čas , pričom Maze Ransomware s touto novou stratégiou začal pred viac ako rokom.
Na základe údajov zhromaždených spoločnosťami Check Point a HackerNews sa kybernetické útoky zamerané na americké podniky verejných služieb v roku 2021 zvýšili v priemere o 50 % týždenne, zo 171 na začiatku marca na 260 do konca apríla.
Ransomvér si získal pozornosť Bieleho domu aj priemyslu. Nedávno vytvorená pracovná skupina pre ransomvér (RTF) združuje verejné a súkromné subjekty, aby spoločne hľadali spôsoby riešenia tejto epidémie. RTF pozostáva z renomovaných odborníkov na kybernetickú bezpečnosť, ktorí pomáhajú spoločnostiam proaktívne bojovať proti ransomvéru. V minulosti sa v snahe bojovať proti ransomvéru vykonala práca, ale hlavným cieľom pracovnej skupiny je znížiť frekvenciu a dopad týchto útokov. Zatiaľ čo RTF pracuje, vaša spoločnosť nemôže čakať na zázračné riešenie. Existujú kroky, ktoré musíte podniknúť na zlepšenie svojej bezpečnosti a zníženie pravdepodobnosti, že sa stanete obeťou útokov ransomvéru, ako je Colonial:
Existuje mnoho ďalších ochranných opatrení, ktoré sú súčasťou robustného programu kybernetickej bezpečnosti, vrátane vykonania posúdenia rizík , vytvorenia rámca riadenia rizík a rôznych technických ochranných opatrení. Získajte o nich všetko a začnite budovať svoj robustný plán kybernetickej bezpečnosti do hĺbky na CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Zdroje:
Ďalšie čítanie:
Ministerstvo financií USA zakazuje platby za ransomvér
Formovanie pracovnej skupiny pre ransomvér
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

