Tím pre výskum zraniteľností Edge spoločnosti Microsoft nedávno zverejnil podrobnosti o novej vyvíjanej funkcii s názvom „Super Duper Secure Mode“ (SDSM). SDSM je navrhnutý tak, aby zlepšil bezpečnosť bez výrazných strát výkonu. Na tento účel SDSM eliminuje kompilátory Just-In-Time (JIT) v jazyku JavaScript , ktoré boli navrhnuté na zvýšenie rýchlosti načítavania stránok a výkonu prehliadača, ale sú obzvlášť zraniteľné hackermi.
Ako to funguje?
Keď je SDSM v Edge povolený, odstráni z procesného kanála V8 kompiláciu Just-In-Time (JIT), čím sa zníži plocha pre útok, ktorú hackeri používajú na nabúranie sa do zariadení používateľov Edge. Podľa správ o bežných zraniteľnostiach a expozíciách (CVE) zhromaždených od roku 2019 „ približne 45 % zraniteľností nájdených v engine JavaScript a WebAssembly vo V8 súviselo s enginom JIT, pričom viac ako polovica všetkých „voľne žijúcich“ zraniteľností v prehliadači Chrome zneužíva chyby JIT “. Podľa BleepingComputer menšia plocha pre útok odstráni takmer polovicu chýb a následne sťaží zneužitie zostávajúcich chýb.
Okrem toho je možné s vypnutými JIT-mi povoliť mnoho ďalších bezpečnostných funkcií. Patria sem Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) a Arbitrary Code Guard (ACG). Každá z nich pridáva ďalšie vrstvy zabezpečenia, ktoré chránia používateľov a ich údaje.
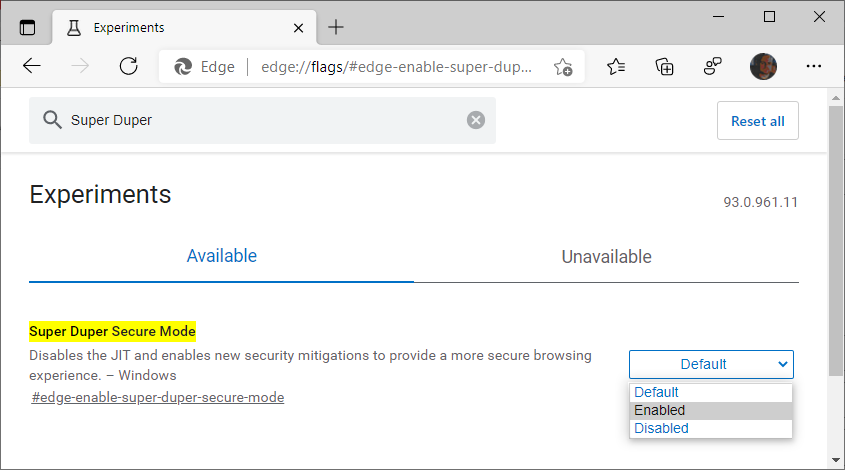
Táto nová bezpečnostná funkcia Edge je stále vo fáze testovania, ale používatelia ukážkovej verzie Microsoft Edge (vrátane Beta, Dev a Canary) si ju môžu povoliť tak, že prejdú na stránku edge://flags/#edge-enable-super-duper-secure-mode a funkciu zapnú.
Vedúci tímu bezpečnostného inžinierstva, Johnathan Norman zo spoločnosti Microsoft, vydal na Twitteri vyhlásenie , v ktorom spomenul, že nástroj sa pravdepodobne zmení a počas experimentovania s touto funkciou bude potrebné prekonať mnoho technických výziev. Uviedol tiež, že nástroj nebude exkluzívny pre zariadenia so systémom Windows, ale v blízkej budúcnosti ho plánujú sprístupniť aj na počítačoch Mac a Android. Norman spomenul, že po spustení funkcie možno budú musieť zmeniť názov, ale že sa s ním budú naďalej zaoberať.
Odporúčania pre malé a stredné podniky
Je dobré sledovať vydanie tejto novej funkcie spolu s ďalšími webovými prehliadačmi, ktoré ju budú nasledovať. Ak vy alebo vaša spoločnosť máte riešenie na správu záplat alebo automatické aktualizácie, nemali by ste si toto vydanie nechať ujsť, budete si ho však musieť povoliť. Ak chcete túto funkciu používať, môžete prejsť na stránku https://www.microsoftedgeinsider.com/en-us/download/ a nainštalovať si jeden z troch „kanálov“ na používanie nových funkcií Edge, ktoré sú stále v experimentálnom štádiu. Po nainštalovaní prejdite pri používaní kanála na stránku edge://flags/#edge-enable-super-duper-secure-mode .
Po povolení by ste mali otestovať, či povolenie tejto funkcie naruší niektoré z vašich kritických aplikácií. Túto funkciu môžete vypnúť, keď potrebujete získať prístup k tým kritickým aplikáciám, ktoré sa po vypnutí JIT pokazia.
Okrem aktivácie tejto funkcie Super Duper Secure Mode spoločnosť CyberHoot odporúča nasledujúce osvedčené postupy na ochranu jednotlivcov a firiem pred online kybernetickými útokmi a na obmedzenie škôd spôsobených nimi:
Zdroje:
Ďalšie čítania:
„Super duper zabezpečený režim“ v Microsoft Edge robí to, čo sľubuje
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.