Skupina výskumníkov z juhokórejského Inštitútu vedy a techniky Gwangju (GIST) použila prírodné hodvábne vlákna z domestikovaných priadky morušovej na vytvorenie ekologického digitálneho bezpečnostného systému, ktorý je podľa nich „prakticky nepreniknuteľný“. Kórejskí výskumníci využívajú difrakciu svetla cez prirodzené mikrootvory v hodvábe na vytvorenie bezpečného a jedinečného digitálneho kľúča pre bezpečnostné riešenia vyžadujúce jedinečný identifikátor.
Fyzické neklonovateľné funkcie alebo PUF sú potrebné, keď bezpečnostné zariadenie vytvára jedinečný bezpečnostný kľúč alebo identifikačnú značku. PUF musia byť nepredvídateľné alebo náhodné, aby slúžili svojmu účelu. Výskumníci zistili, že tieto hodvábne mikrootvory obsahujú mikroskopické rozdiely, ktoré sa dajú ľahko zaznamenať a identifikovať elektronickými zariadeniami, vďaka čomu sú vhodné na vytváranie jedinečných... identifiers (kryptografické kľúče).
Inými slovami, PUF sú nealgoritmické jednosmerné funkcie odvodené z nekopírovateľných prvkov na vytvorenie nerozbitných identifiers pre silnú autentifikáciu. V priebehu rokov sa PUF hojne používali v inteligentných kartách na poskytovanie „silikónových odtlačkov prstov“ ako spôsobu jedinečnej identifikácie držiteľov kariet na základe autentifikácia typu výzva-odpoveď schéma. Aby výskumníci GIST pochopili, ako táto nová technológia funguje, zostavili diagram nižšie.
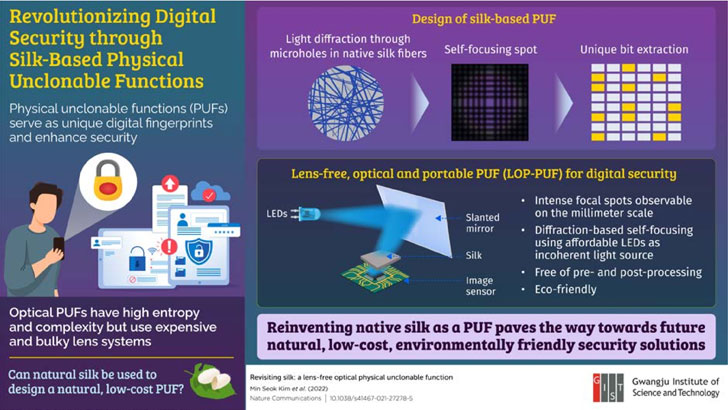
Vedci uviedli, že ak by sa takýto systém nasadil na autentifikáciu používateľov pomocou inteligentnej karty, falšovanie autentifikačného kľúča vygenerovaného z modulu prostredníctvom útoku hrubou silou by trvalo až 5 x 10⁻¹ rokov, kým by sa prelomil, čím by sa stal kryptograficky neprelomiteľným aj napriek hrozbe kvantových výpočtov, ktoré ohrozujú súčasné osvedčené postupy v kryptografii. Zjednodušene povedané, hodvábne PUFy môžu poskytnúť úľavu od teoretických útokov kvantových počítačov na súčasné kryptografické hashe.
Overovanie identít je kľúčovou funkciou v každom podniku. Pochopenie správy identít a prístupov vo vašej malej alebo strednej firme je dôležité. To sa nedosiahne pomocou PUF, ale pomocou existujúcich technológií, ako je jednotné prihlásenie, federované identity a nástroje ako Azure AD a Okta. Všetky tieto technológie sú ľahko dostupné pre poskytovateľa spravovaných služieb (MSP) alebo malú alebo strednú firmu.
Šifrovanie a kryptografia sú dôležité pre malé a stredné podniky alebo poskytovateľov spravovaných služieb (MSP), aby sa chránila dôvernosť a integrita kritických a citlivých informácií. Malé a stredné podniky alebo poskytovatelia spravovaných služieb môžu spadať pod legislatívne kontroly, ako napríklad HIPAA alebo PCI, ktoré vyžadujú ochranu špecifických foriem údajov (zdravotné záznamy, informácie o PAN kreditnej karte) pred zverejnením (dôvernosť) alebo manipuláciou (integrita).
Jednou zo stratégií pre malé a stredné podniky, ako sa vysporiadať s požiadavkami na dodržiavanie predpisov v danom odvetví, je NEMÁŤ takéto údaje k dispozícii. Napríklad povinnostiam týkajúcim sa dodržiavania PCI sa často dá vyhnúť partnerstvom s online webovými službami, ktoré vykonávajú autorizáciu úveru mimo vašej webovej stránky alebo obchodu a jednoducho poskytnú malému a strednému podniku alebo poskytovateľovi spravovaných služieb autorizačný kód. V prípadoch, keď malý a stredný podnik/poskytovateľ spravovaných služieb musí zhromažďovať a ukladať kritické a citlivé údaje, musí ich chrániť šifrovaním. Dnes to znamená použitie šifrovania Advanced Encryption Standard (AES), ktoré je v súčasnosti najvýkonnejším algoritmickým spôsobom vytvárania jednosmerných funkcií na ochranu vašich údajov pred kompromitáciou a odhalením.
Malé a stredné podniky/poskytovatelia spravovaných služieb (MSP) by mali šifrovať notebooky a tablety pomocou nástroja BitLocker od spoločnosti Microsoft alebo FileVault od spoločnosti Apple, aby chránili kritické a citlivé údaje, ktoré obsahujú, pred ohrozením. To obmedzuje krádež alebo stratu zariadenia na finančnú stratu alebo náklady namiesto väčších finančných pokút za porušenie regulovaných kritických alebo citlivých údajov (záznamy HIPAA, PCI alebo NPPI).
Rovnako ako pri fyzických kľúčoch, aj správa logických kľúčov je dôležitá. Uistite sa, že dešifrovacie kľúče uchovávate na bezpečnom mieste, nie na zariadení, pre ktoré kľúč dešifruje samotné dáta. To je ako keby ste kľúč schovali pod podložku.
Okrem toho vám a vašej firme pomôžu tieto odporúčania zostať v bezpečí pred rôznymi hrozbami, ktorým môžete čeliť denne. Všetky nižšie uvedené návrhy môžete získať najatím služieb vCISO od spoločnosti CyberHoot.
Všetky tieto odporúčania sú zabudované do produktu CyberHoot alebo služieb vCISO od spoločnosti CyberHoot. S CyberHoot môžete riadiť, školiť, hodnotiť a testovať svojich zamestnancov. Navštívte stránku CyberHoot.com a zaregistrujte sa na odber našich služieb ešte dnes. Minimálne sa naďalej vzdelávajte prihlásením sa na odber našich mesačných bulletinov o kybernetickej bezpečnosti , aby ste boli informovaní o aktuálnych aktualizáciách v oblasti kybernetickej bezpečnosti.
zdroj:
Ďalšie čítanie:
Kórejskí výskumníci vynašli bezpečnostné zariadenie na báze hodvábu
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.