14. januára 2020: Spoločnosť Microsoft dnes vydala svoje mesačné záplaty a medzi nimi boli tri kritické problémy so závažnosťou 1, ktoré si vyžadujú vašu okamžitú pozornosť. Firmy by mali aktivovať proces správy upozornení na zraniteľnosti, aby tieto upozornenia vyhodnotili a okamžite naplánovali opravu čo najskôr. Prosím, považujte toto špeciálne blogové upozornenie od CyberHoot za veľmi nezvyčajnú okolnosť a čo najskôr podniknite vhodné kroky. Aby som to uviedol do perspektívy – VŠETKY moje zdroje v oblasti kybernetickej bezpečnosti naznačujú to isté. Vládne subjekty dozorujúce kybernetickú bezpečnosť, ako napríklad CISA, vydali pre tieto zraniteľnosti iba druhé núdzové nariadenie . Toto je vážna vec.
Zraniteľnosť umožňujúca falšovanie CryptoAPI – CVE-2020-0601: Táto zraniteľnosť postihuje všetky počítače s 32-bitovými alebo 64-bitovými operačnými systémami Windows 10 vrátane Windows Server verzií 2016 a 2019.
Zraniteľnosti brány Windows RD a klienta vzdialenej pracovnej plochy systému Windows – CVE-2020-0609, CVE-2020-0610 a CVE-2020-0611: Tieto zraniteľnosti ovplyvňujú systém Windows Server 2012 a novšie verzie. Okrem toho CVE-2020-0611 ovplyvňuje systém Windows 7 a novšie verzie.
Táto časť odporúčania načrtáva potenciálny dopad zneužitia týchto zraniteľností.
Zraniteľnosť proti falšovaniu kryptoapi – CVE-2020-0601:
Zraniteľnosti služby Windows RD Gateway a klienta vzdialenej pracovnej plochy systému Windows – CVE-2020-0609, CVE-2020-0610 a CVE-2020-0611:
V skutočnosti áno. [ fíha! ] Tieto zraniteľnosti boli prvýkrát objavené a nahlásené NSA priamo spoločnosti Microsoft. To znamená, že máme veľmi krátky čas na aplikáciu týchto záplat bez veľkého rizika ohrozenia.
Veľmi krátke okno strávené na internete však môže znamenať dni alebo týždne.
Analýzou záplat, ktoré dnes spoločnosť Microsoft vydala, môžu hackeri rýchlo identifikovať, ktorý kód bol zmenený. Záplaty sú ako mapa pokladov, ktorú môžu hackeri sledovať prostredníctvom zmien zdrojového kódu, spätného analyzovania, až kým nenájdu zraniteľnosť. Potom ju zneužijú ako zbraň . V súčasnosti prebiehajú preteky v identifikácii a zneužití týchto zraniteľností zo strany štátov a hackerských skupín. Máme dni, možno týždne, kým sa tieto zraniteľnosti zneužijú a začnú zneužívať vaše systémy.
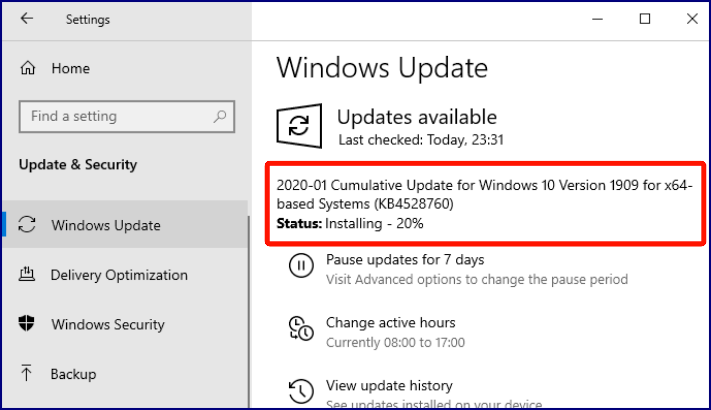
Číslo verzie vášho systému Windows sa môže líšiť, ale toto je aktualizácia, ktorú chcete – prejdite do časti Nastavenia > Aktualizácia a zabezpečenie > Windows Update :
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Blog Briana Krebsa o kybernetickej bezpečnosti
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ešte predtým, ako Claude Code vytvoril...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

