Mesiac povedomia o kybernetickej bezpečnosti – Dĺžka hesla

17. októbra 2022 | Blog Mesiac povedomia o kybernetickej bezpečnosti – Dĺžka hesla


Sila hesla

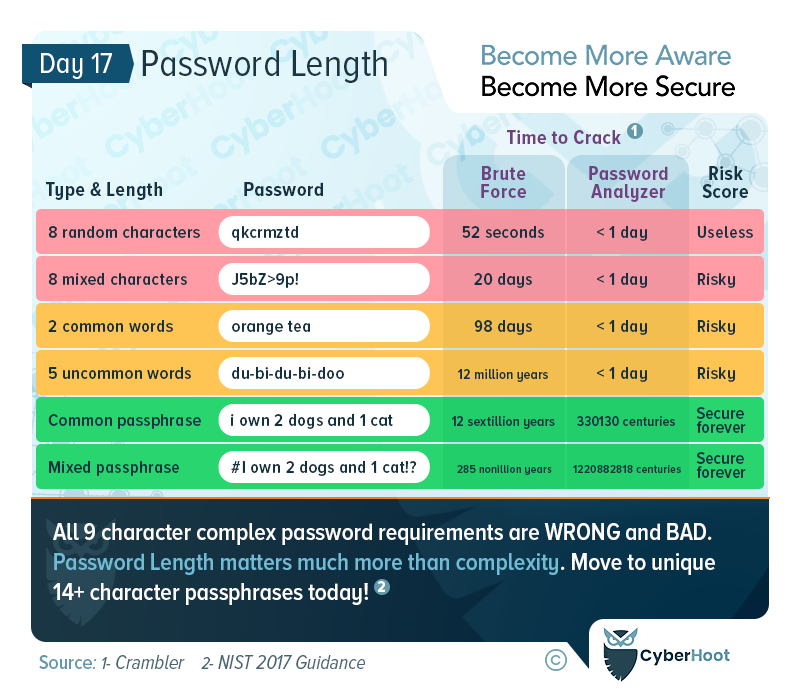
Vytvárajte silné heslá s použitím dĺžky, nie zložitosti

V roku 2003 NIST zverejnil niekoľko zlých rád ohľadom hesiel. Boli také zlé, že v roku 2017 zrušili svoje predchádzajúce rady a aktualizovali svoje odporúčania týkajúce sa hesiel. Zrušili sa zložité 8-miestne heslá, ktoré sa museli meniť každých 90 dní. Nahradili ich dlhšie (14+) heslá, ktoré neboli zložité a nemali dátum expirácie.

Teória, tentoraz podložená empirickými dôkazmi, hovorila, že ak by sa ľuďom dalo niečo zapamätateľné, nezapísali by si to A ZÁROVEŇ by mali heslo príliš silné na to, aby ho mohli uhádnuť hrubou silou počítačom alebo človekom. Ak dnes pristupujete na webovú stránku a tá trvá na zložitom hesle, ktoré má iba 8 znakov a často vyprší, máte do činenia s dinosaurom medzi spoločnosťami v oblasti kybernetickej bezpečnosti. Preskočte túto webovú stránku a nájdite si takú, ktorá odráža súčasné osvedčené postupy, nie 20 rokov staré hlúposti.

Okrem používania dlhých a silných hesiel by každá spoločnosť (malé a stredné podniky aj poskytovatelia spravovaných služieb) mala prijať nasledujúce osvedčené postupy.

Najlepšie postupy CyberHootu:
  1. Školte svojich zamestnancov o bežných útokoch, ktoré existujú. Od slabých hesiel až po správcovia hesiel, k dôležitosti multifaktorová autentifikácia a ako odhaliť phishingové útokyInformovanosť je kľúčom k obrane vášho podnikania.
  2. Riaďte svojich zamestnancov pomocou politiky kybernetickej bezpečnosti vrátane prijateľného používania, hesla, manipulácie s informáciami a písomnej politiky bezpečnosti informácií.
  3. Zaviesť osvedčené postupy v oblasti kybernetickej bezpečnosti, ako napríklad proces riadenia upozornení na zraniteľnosti (VAMP) a proces riadenia kybernetických bezpečnostných incidentov (CIMP) na usmernenie a vyžadovanie opatrení v prípade núdze. Potom prejdite na procesy zaškolenia a ukončenia spolupráce, procesy riadenia SaaS a riadenie rizík tretích strán.
  4. Zaviesť silné technické ochrany vrátane: a firewall, antivírus, anti-malware, spam, viacfaktorové overovanie na všetkých kritických účtoch, Povoliť úplné šifrovanie disku, starostlivo spravovať kľúče a čo je najdôležitejšie, prijať, zaškoliť a vyžadovať od všetkých zamestnancov, aby ich používali Správca hesiel.
  5. Testujte zamestnancov, ako odhaliť a vyhnúť sa phishingovým útokom. CyberHoot vydal prevratnú metódu phishingového testovania, ktorá vypĺňa medzery vo vedomostiach vašich zamestnancov bez toho, aby ich trestala za zlyhanie. Namiesto toho ich odmeňujeme za úspech. Viac informácií je k dispozícii. tu.
  6. Zálohujte si dáta podľa našich pokynov Metodika zálohovania 3-2-1 aby ste zabezpečili, že dokážete zotaviť svoju firmu z kybernetickej bezpečnostnej udalosti.
  7. V modernej ére práce z domu sa uistite, že spravujete osobné zariadenia pripájané k vašej sieti overením ich zabezpečenia (záplatovanie, antivírus, Ochrana DNS) alebo úplný zákaz ich používania.
  8. Ak ste ešte nemali risk assessment treťou stranou v posledných 2 rokoch, mali by ste ho mať už teraz. Zavedenie rámca riadenia rizík vo vašej organizácii je kľúčové pre riešenie vašich najzávažnejších rizík s obmedzeným časom a peniazmi.
  9. KÚPIŤ Kybernetické poistenie aby vás ochránilo v katastrofickej situácii. Kybernetické poistenie sa nelíši od poistenia auta, požiaru, povodne alebo života. Je tu, keď ho najviac potrebujete.

Spoločnosť CyberHoot verí, že mnohé malé a stredné podniky a poskytovatelia spravovaných služieb môžu výrazne zlepšiť svoju obranu a šance, že sa nestanú ďalšou obeťou kybernetického útoku, ak budú postupovať podľa vyššie uvedených rád.

Dúfame, že si užívate Mesiac povedomia o kybernetickej bezpečnosti (CAM). Navštívte alebo sa prihláste na odber stránok CyberHoot na Facebooku , LinkedIn alebo Twitteri a dostávajte denné aktualizácie počas celého mesiaca.

Ďalšie video o čítaní a školení pre heslá:

Nové pravidlá NIST pre heslá – čo potrebujete vedieť: Analýza Sophos Naked Security

https://youtu.be/FZW24W-Wsws

Zabezpečte si svoje podnikanie s CyberHoot ešte dnes!!!


Zaregistrujte sa

Najnovšie Blogy

Zostaňte v obraze s najnovšími informáciami bezpečnostné informácie

Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Corp MDM: Falošná pracovná aplikácia, ktorá chcela čítať vaše textové správy

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nejaký čas to tu vieme...

Čítaj viac

Falošné pomocné programy ChatGPT šíria malvér. Tu je návod, ako ich odhaliť.

Falošné pomocné programy ChatGPT šíria malvér. Tu je návod, ako ich odhaliť.

Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: CAPTCHA by mala overiť, či...

Čítaj viac

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Phishing so súhlasom OAuth: Chráňte svoje povolenia, nielen svoje heslo

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Som požehnaná, že som mohla...

Čítaj viac

