Ущерб от программ-вымогателей в 2019 году достиг 11.5 миллиардов долларов , а в 2020 году удвоился, поскольку компании атаковали новые, более опасные и разрушительные штаммы программ-вымогателей ( Maze , Sodinokibi , Ryuk , Dharma ). В декабре 2020 года ведущие поставщики решений в области безопасности официально предприняли действия, объединившись с Институтом безопасности и технологий (IST) для создания Целевой группы по борьбе с программами-вымогателями (RTF). В число известных членов группы вошли McAfee, Microsoft и Rapid7, а также такие организации по защите кибербезопасности, как Cyber Threat Alliance и Global Cyber Alliance.
Компания AbnormalSecurity сообщила о недавних фишинговых атаках с использованием поддельных форм IRS (Налоговой службы США), затронувших, по оценкам, от 15 до 50 тысяч почтовых ящиков. Цель атаки заключалась в получении личной информации, которая позволила бы хакерам совершить кражу личных данных или мошенничество с возвратом налогов. В ходе этой атаки жертвы заполняли поддельную налоговую форму W-8BEN IRS в виде PDF-вложения. Однако, по сравнению с настоящей формой W-8BEN на веб-сайте IRS, форма в электронном письме запрашивает гораздо больше личной информации. Достаточно личной информации, чтобы украсть личность.

Налоговая служба США (IRS) наконец-то объявила, что с января 2021 года налогоплательщики могут подать заявку на получение персонального идентификационного номера для защиты личных данных (IP PIN). Этот одноразовый код блокирует возможность мошеннической подачи налоговой декларации от вашего имени с целью получения налогового возмещения! Это давно назревшая мера безопасности для налоговой системы США. До сих пор IP PIN выдавались только жертвам кражи личных данных или мошенничества с налоговым возмещением. CyberHoot рекомендует всем получить свой IP PIN!
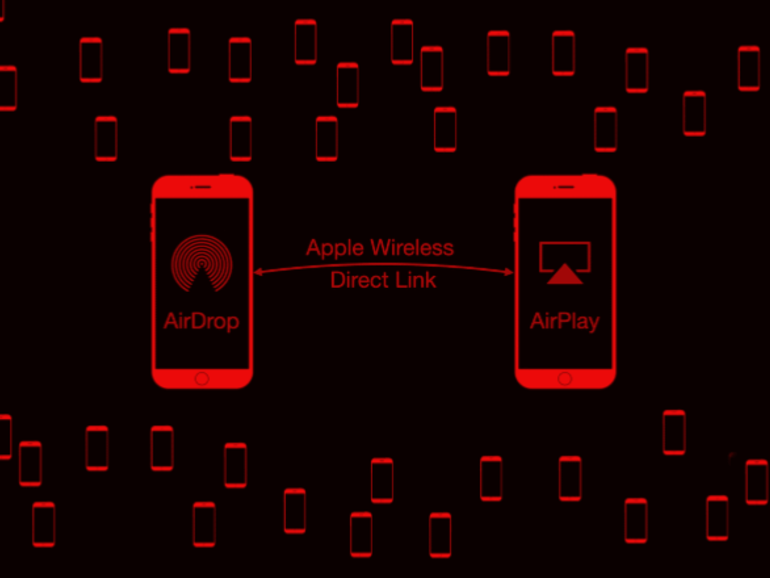
Исследователь кибербезопасности Project Zero из Google Иэн Бир обнаружил, как взломать находящийся рядом iPhone и украсть с него персональные данные. Он воспользовался уязвимостью Wireless Direct Link (AWDL) от Apple, протокола беспроводной связи для обмена данными между устройствами Apple. Его атака не требовала взаимодействия с жертвой и привела к полному контролю над iPhone. Следуя принципам ответственного раскрытия информации, он сообщил о проблемах в Apple, и компания быстро выпустила исправление. Начиная с iOS 13.1.1x и Mac OS 10.15.3x, вы больше не подвержены риску.
Праздничный сезон официально закончился, и сейчас, возможно, самое время поискать выгодные предложения на высокотехнологичную продукцию, но CyberHoot просит вас проявлять осторожность. Как всегда, вы знаете, что нужно остерегаться «слишком хороших, чтобы быть правдой» предложений и мошенничества в « Черную пятницу». Но вы также должны знать, что некоторое высокотехнологичное оборудование, которое вы покупаете, может представлять новые риски наряду с заявленными преимуществами. В этом блоге обсуждаются риски безопасности, связанные с популярным товаром прошедшего праздничного сезона — «умными» дверными звонками.
«Я знаю, что мы в Infinite Imaging делаем всё возможное, проводя обучение CyberHoot для всех моих сотрудников. Я также чувствую себя спокойно, зная, что мой ИТ-провайдер, работающий с менеджерами, делает то же самое и обучает своих сотрудников. Не могу не выразить словами, как приятно видеть, как сотрудник пересылает мне письмо о фишинговой атаке, отмечая, что он/она не нажимал на ссылку, но хотел(а) сообщить, что письмо обнаружено и уничтожено».
Билл Хёрли
Владелец | Infinite Imaging


Кликбейт — это интернет-контент, использующий чрезмерно броские или вводящие в заблуждение заголовки, чтобы заставить человека перейти по ссылке. После перехода по ссылке пользователь попадает на другой веб-сайт, содержащий множество рекламных объявлений, а иногда и вредоносный контент. Наиболее распространенная цель кликбейта — увеличение количества просмотров страниц на веб-сайтах, как для собственных целей, так и для увеличения доходов от рекламы. Кликбейт также может использоваться в фишинговых атаках, либо перенаправляя пользователей на другую страницу, где они вводят личную информацию, либо заставляя пользователей переходить по ссылкам, которые устанавливают вредоносное ПО.
Ознакомьтесь с нашей полной версией Cybrary

CyberHoot обеспечивает доступ без пароля. Больше не нужно тратить время на поиск веб-сайтов, сброс паролей и отложенный вход в систему. Перейдите по ссылке в электронной почте, чтобы получить мгновенный доступ к обучению!

Все, что вам нужно для освоения навыков кибербезопасности, предоставляется по электронной почте, включая учебные задания, напоминания, отчеты о соответствии руководства и «Мой CyberHoot».

CyberHoot автоматизирует уведомления о несоблюдении требований с помощью уведомлений по электронной почте руководителям. Менеджеры могут видеть статус соблюдения требований сотрудниками, чтобы вы всегда знали, на каком этапе находитесь.

Кибер-утренние «улюлюканья» обычно длятся не более 5 минут. Это гарантирует быстрое обучение ваших сотрудников использованию наиболее эффективного решения.

CyberHoot — это открытая платформа для обучения кибербезопасности. Любое видео или PDF-файл можно использовать для обучения и управления вашими сотрудниками.

В опросе 100 пользователей CyberHoot 60% были бы «разочарованы» или «очень разочарованы», если бы обучение CyberHoot было прекращено.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.