Страховщики разрабатывают более строгие и предписывающие требования к страховым полисам, чтобы сократить количество страховых случаев и лучше защитить себя и страховаемые ими компании. В некоторых случаях в страховых случаях отказывают сразу, поскольку они связаны с военными действиями.
Группа инженеров из Калифорнийского университета в Сан-Диего впервые продемонстрировала, что сигналы Bluetooth, излучаемые смартфонами, имеют уникальный «отпечаток пальца» , который можно использовать для отслеживания перемещений человека. Исследование предполагает, что незначительные производственные дефекты в аппаратном обеспечении уникальны для каждого устройства и вызывают измеримые искажения, которые можно использовать в качестве « отпечатка пальца для отслеживания конкретного устройства».

Приложения «программное обеспечение как услуга» (SaaS) за последнее десятилетие кардинально изменили бизнес, принеся огромную пользу. Пандемия вынудила многие компании перевести сотрудников с офисных или настольных приложений на облачные SaaS-решения. К таким SaaS-приложениям относятся самые разные программы — от офисного программного обеспечения до мощных коммуникационных инструментов. Среди наиболее популярных бизнес-приложений можно выделить Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 и Zoom.
Сегодня многие вредоносные почтовые рассылки используют документы Word для сокрытия и распространения вредоносного ПО, но недавно обнаруженная кампания использует вредоносный PDF-файл и 22-летнюю уязвимость Office для распространения вредоносной программы Snake Keylogger . Злоумышленники используют форматы документов Microsoft Office, такие как Word и Excel, потому что пользователи, как правило, лучше знакомы с этими расширениями файлов и считают их безопасными для открытия. Это делает их ценными объектами для атак с использованием методов социальной инженерии.
Согласно совместному сообщению Государственного департамента США, Министерства финансов и Федерального бюро расследований (ФБР), высококвалифицированные разработчики программного обеспечения и мобильных приложений из Корейской Народной Республики (КНДР) выдают себя за «граждан, не являющихся гражданами КНДР», в надежде получить работу на фрилансе, чтобы способствовать осуществлению злонамеренных кибератак со стороны режима.
«Я прошёл обучение Cyberhoot для повышения квалификации и был рад обучающим видео и тестам по кибербезопасности. Видеоролики были сделаны качественно и охватывали важные темы, которые должны быть в курсе специалистов по кибербезопасности, такие как распространённые типы атак, вредоносное ПО, фишинг, управление паролями и т. д. В результате любая компания, использующая эти обучающие инструменты, будет иметь более сильную культуру безопасности!»
Кристофер Шульц
Менеджер по операциям безопасности | Доступность
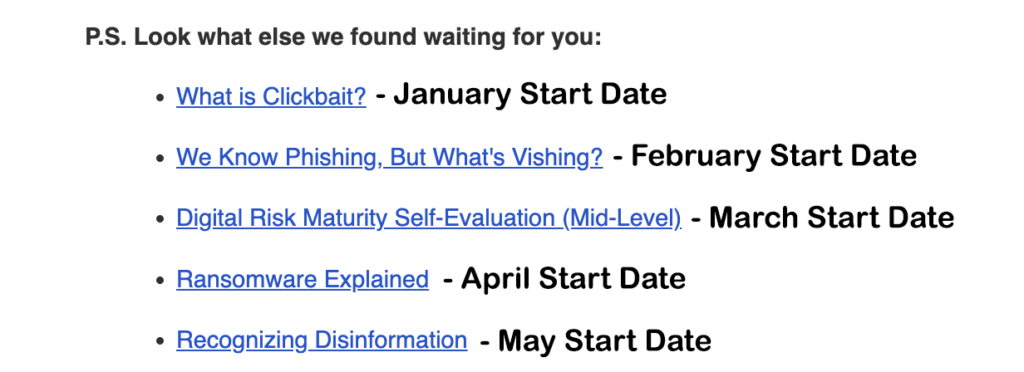
Раньше CyberHoot отправлял невыполненные задания, начиная с последнего активного задания, а затем невыполненные задания в порядке убывания.
Теперь CyberHoot отправляет письма с заданиями, начиная с самого раннего, предлагая пользователю пройти их по дате запуска. Это помогает с ориентационными видеороликами и вводными видео, которые некоторые управляемые поставщики услуг записывают для своей клиентской базы. См. пример справа.
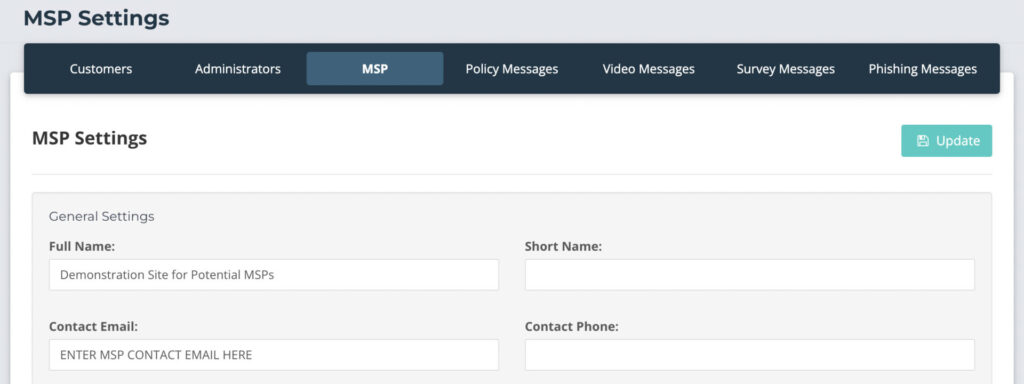
Чтобы указать контактный адрес электронной почты MSP:
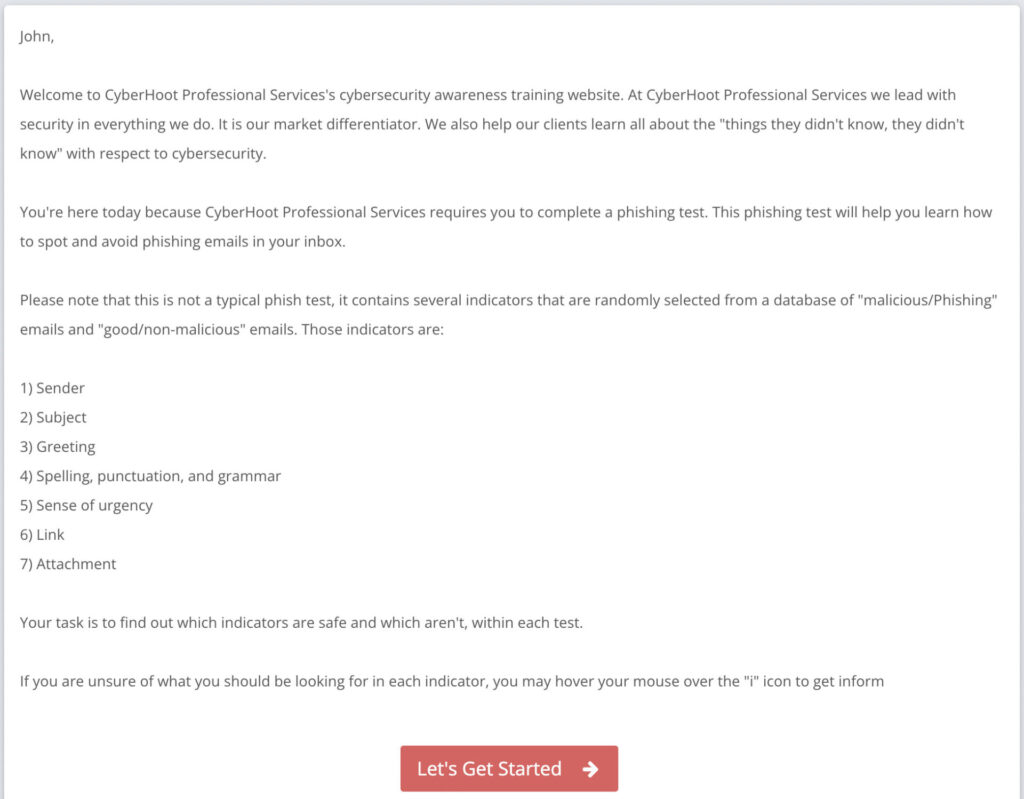
Мы обновили сведения в информационном разделе заданий по фишингу, чтобы предоставить больше рекомендаций о том, на что пользователю следует обращать внимание при выполнении этих заданий.
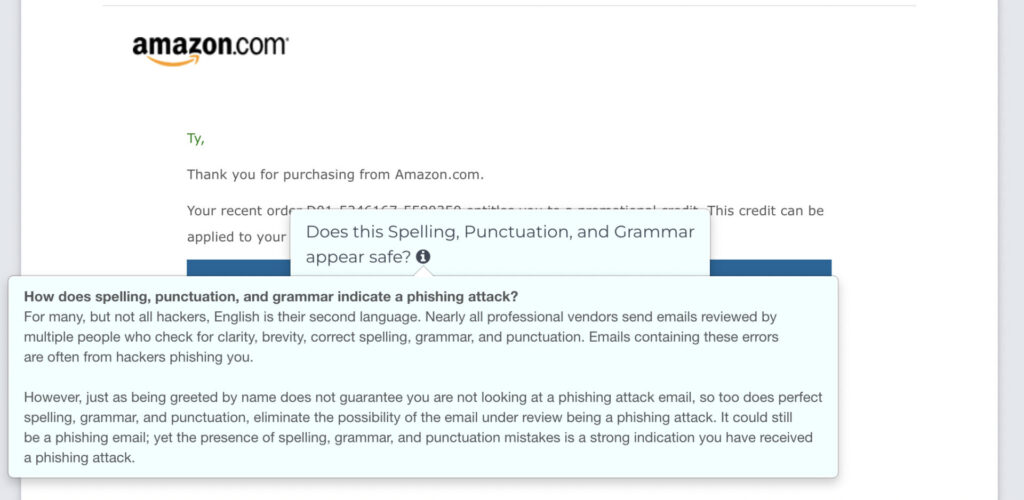
Прежде чем пользователь приступит к выполнению фишингового задания, мы подробно объясняем суть этого задания. Пользователи могут меньше путаться при выполнении фишинговых заданий и получить больше информации. Вы можете изменить этот язык по умолчанию для каждого задания, клиента или поставщика услуг управления (MSP) для повторного использования в будущем.
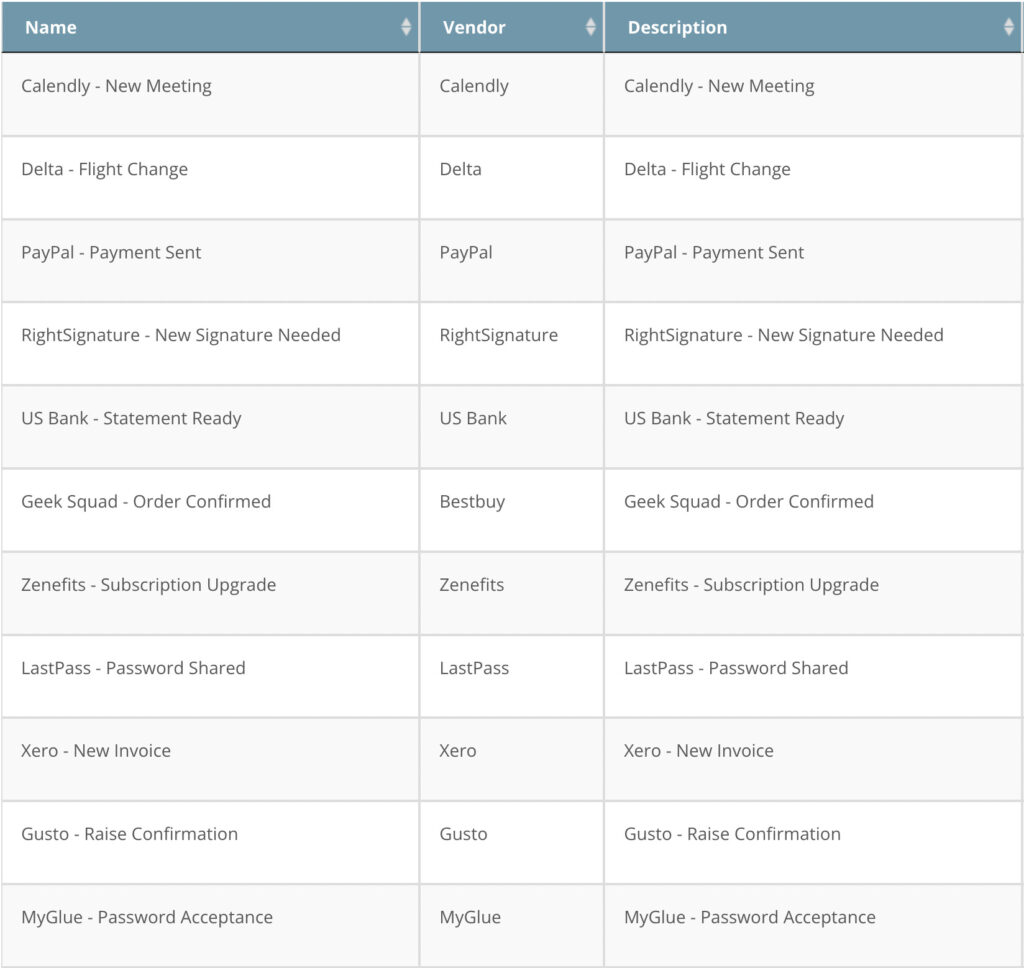
Мы постоянно добавляем новые имитации адресов электронной почты, чтобы наша новая библиотека фишинговых заданий оставалась актуальной и реалистичной в плане того, что замышляют хакеры.
Недавно мы добавили много новых тестов, некоторые из которых показаны справа.
Полный список можно найти в фишинговой библиотеке вашего сайта. Если вы хотите добавить конкретного поставщика, напишите на support@cyberhoot.com, чтобы добавить его в очередь.

Геозонирование — это технология установки виртуальных границ и запуска событий при пересечении этих границ мобильным устройством, на котором установлено определенное программное обеспечение. Различные технологии геолокации, такие как GPS или триангуляция сигнала от точек доступа Wi-Fi или вышек сотовой связи, определяют, пересекло ли устройство границу.
Функция геозонирования позволяет автоматически генерировать оповещения на основе заданных координат географической зоны. Простым примером может служить электронное письмо или текстовое сообщение, которое автоматически отправляется на мобильный телефон пользователя, когда его ребёнок возвращается из школы. В этом примере геозона представляет собой виртуальную географическую границу вокруг дома. Когда мобильный телефон ребёнка оказывается в этой зоне, приложение с поддержкой геозоны на телефоне автоматически отправляет электронное письмо его родителю.
Ознакомьтесь с нашей полной версией Cybrary
Зарегистрируйтесь в реферальной программе CyberHoot, чтобы получить свою собственную ссылку. Вы можете получать прямую выгоду от рефералов CyberHoot и получать 20% от всего дохода в течение 1 года за каждого, кто зарегистрируется. Это касается как MSP, так и MSSP, а также прямых клиентов. Если вы инфлюенсер или регулярно встречаетесь с представителями компаний, MSP или MSSP, вам следует рекомендовать их CyberHoot! Станьте партнером CyberHoot по реферальной программе. четверная (4x) ПОБЕДАЭто победа для Ты (1) лично (финансово), рекомендуя качественный и инновационный продукт. Это выигрыш для Члены команды (2) кто научится защищать себя. Это победа для Фарма Компании (3) которые менее подвержены кибератакам. Это победа для MSP или MSSP (4) которые подписываются на перепродажу нашего SaaS-предложения. В конечном счёте, это выгодно для КиберХут (5). Ха-ха… Упс. Это пятикратный (5-кратный) выигрыш, если вы считаете. Зарегистрируйтесь здесь сегодня: https://cyberhoot.com/

CyberHoot обеспечивает доступ без пароля. Больше не нужно тратить время на поиск веб-сайтов, сброс паролей и отложенный вход в систему. Перейдите по ссылке в электронной почте, чтобы получить мгновенный доступ к обучению!

Все, что вам нужно для освоения навыков кибербезопасности, предоставляется по электронной почте, включая учебные задания, напоминания, отчеты о соответствии руководства и «Мой CyberHoot».

CyberHoot автоматизирует уведомления о несоблюдении требований с помощью уведомлений по электронной почте руководителям. Менеджеры могут видеть статус соблюдения требований сотрудниками, чтобы вы всегда знали, на каком этапе находитесь.

Кибер-утренние «улюлюканья» обычно длятся не более 5 минут. Это гарантирует быстрое обучение ваших сотрудников использованию наиболее эффективного решения.

CyberHoot — это открытая платформа для обучения кибербезопасности. Любое видео или PDF-файл можно использовать для обучения и управления вашими сотрудниками.

В опросе 100 пользователей CyberHoot 60% были бы «разочарованы» или «очень разочарованы», если бы обучение CyberHoot было прекращено.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.