Как добавить в список разрешенных доменное имя и IP-адреса CyberHoot – Google Workspace

13 мая 2025 г. | Как..., Технология Как добавить в список разрешенных доменное имя и IP-адреса CyberHoot – Google Workspace

Новые компании CyberHoot должны разрешить нашим обучающим и фишинговым письмам напрямую попадать в почтовые ящики своих пользователей. В этой статье описаны два шага, необходимых для этого.

Примечание: Если вы хотите создать список разрешенных адресов только для себя лично (а не для всего домена вашей компании), посетите эту инструкцию: Создание списка разрешенных адресов CyberHoot в вашей личной учетной записи Gmail.
Шаг №1: добавьте в список разрешенных доменов фишинговых атак CyberHoot в консоли администратора Google Workspace.
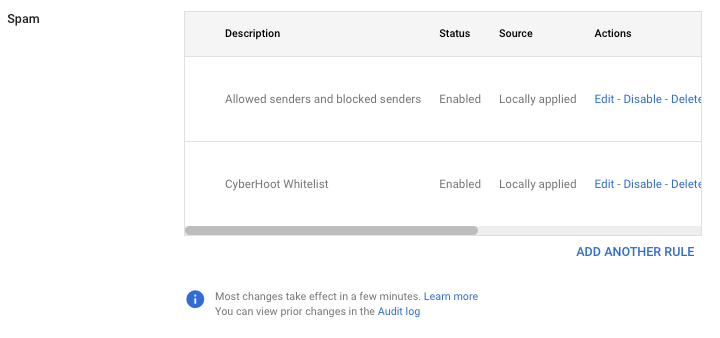
  1. В разделе «Приложения» > «Google Workspace» > «Gmail» > «Спам, фишинг и вредоносные программы» нажмите «ДОБАВИТЬ ДРУГОЕ ПРАВИЛО» в разделе «Спам».
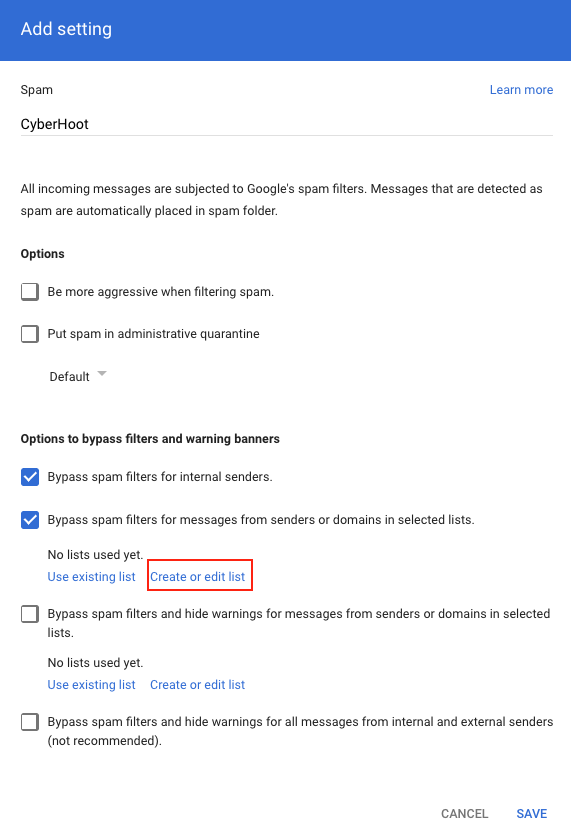
  2. Тип имя для правила, например КиберХут.
  3.  Нажмите на Создать или редактировать список.
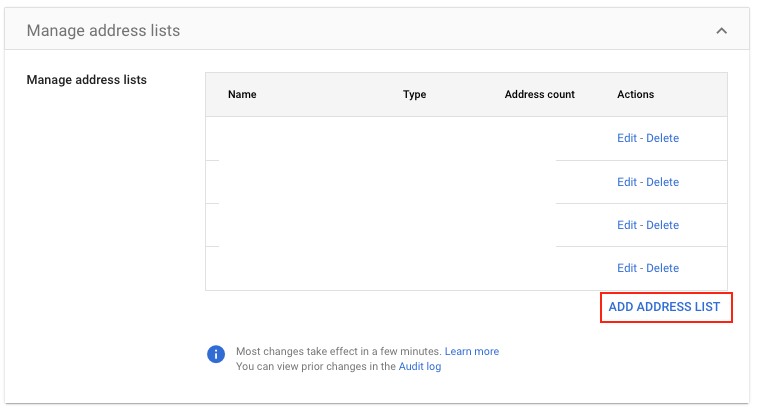
  4. Нажмите на ДОБАВИТЬ СПИСОК АДРЕСОВ.
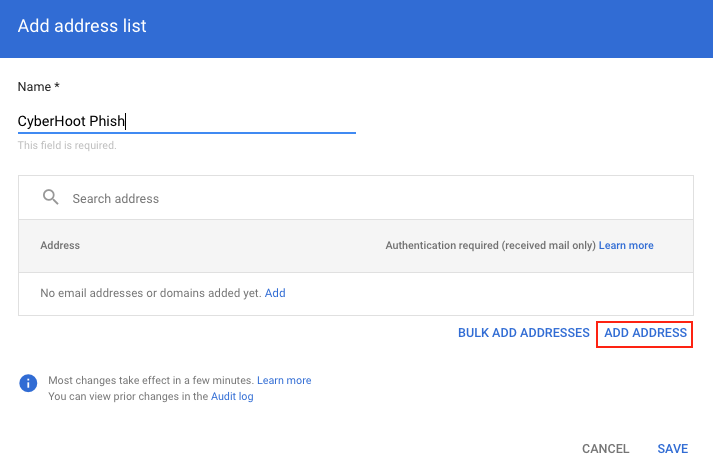
  5. Тип имя для списка, например CyberHoot Фишинг.
  6. Нажмите на ДОБАВИТЬ АДРЕС.
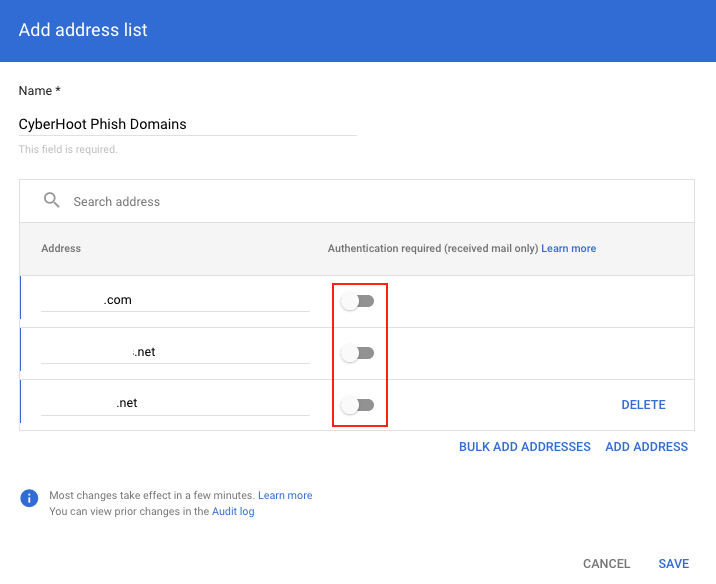
  7. Введите имя домена, в который вы входите, будет найден список доменов. в этой статье. Введите только доменные имена, а не IP-адреса.
  8. Чтобы отключить эту функцию, нажмите на синий ползунок под надписью «Требуется аутентификация». Он должен стать серым.
  9. Повторить этот процесс до тех пор, пока ВСЕ доменов вошел. 
  10. Нажмите на Сэкономь.
Шаг №2: Добавьте в список разрешенных IP-адресов или сетей

Иногда существуют дополнительные фильтры, требующие добавления IP-адресов в разрешённый список. Для CyberHoot:
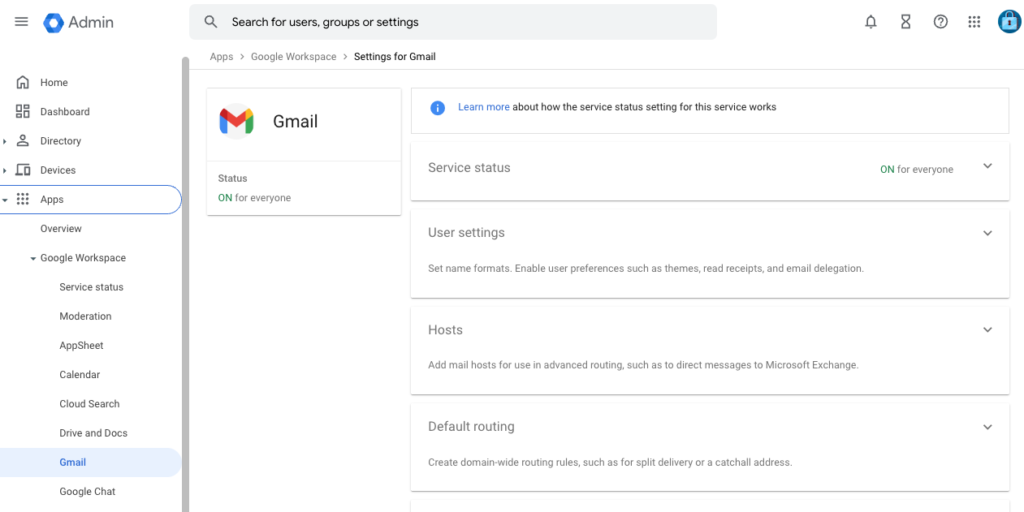
  1. Войти в https://admin.google.com и Мини аппы.
  2. Выбрать Рабочая область Google.
  3. Выбрать Gmail.
  4. Выбрать Спам, фишинг и вредоносное ПО.
  5. Выберите свой домен.
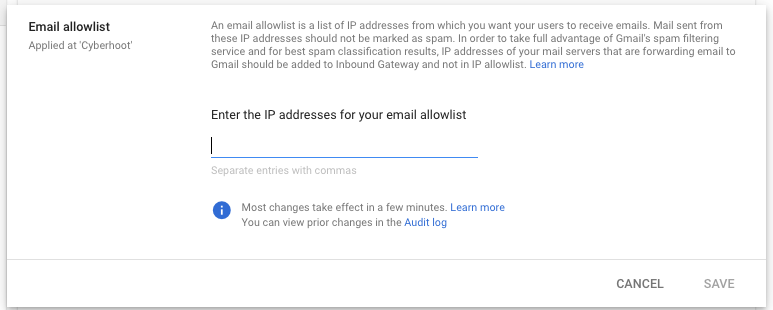
  6. Добавьте IP-адреса, найденные в этой статье.
    Внимание: Google WOrkspace не допускает внесения в список разрешенных IP-адресов отдельных IP-адресов, только весь домен.

7. Нажмите «Сохранить ».

Важное примечание: если вы используете сторонний сервис для рассылки спама, вам потребуется добавить домен и/или IP-адрес в список разрешенных адресов в этом решении, что позволит фильтровать всю почту перед пересылкой в ​​почтовые аккаунты Google.


Часть 2: Добавьте IP-адреса CyberHoot в качестве входящих шлюзов

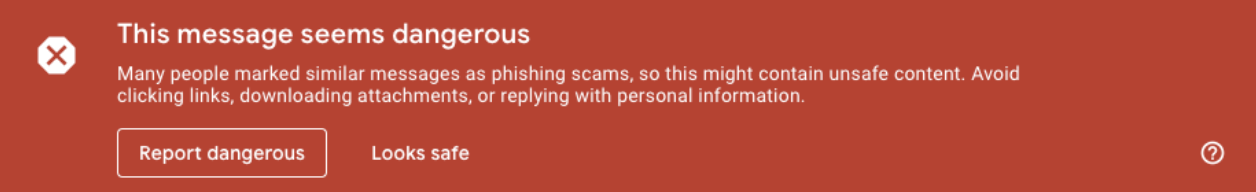
Этот метод внесения в список разрешенных адресов позволяет предотвратить появление следующих баннеров Google в почтовом ящике пользователя при получении им имитации фишингового теста от CyberHoot:

Это сообщение кажется опасным
Будьте осторожны с этим сообщением.
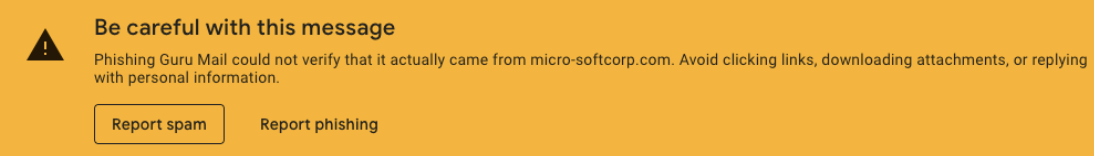
Мы обнаружили, что этот процесс исключает фишинговые письма CyberHoot из списка предупреждений Gmail. Однако Google не задокументировала это как рекомендацию к добавлению в разрешённый список.
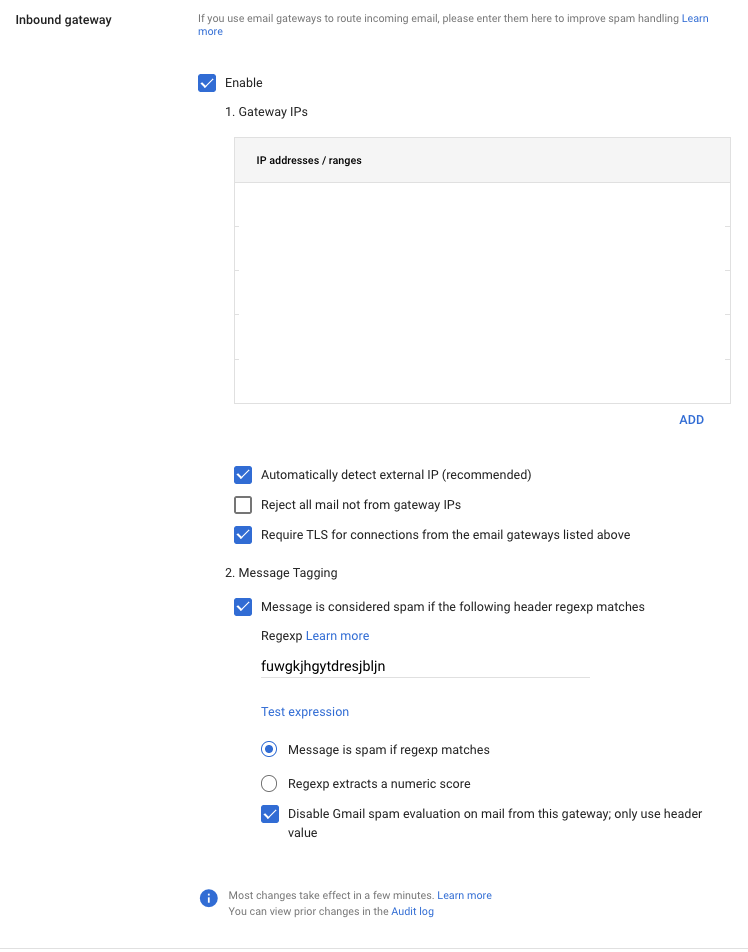
  1. В разделе «Приложения» > «Google Workspace» > «Gmail» > «Спам, фишинг и вредоносные программы» нажмите «Входящий шлюз».
  2. Настройте Входящий шлюз используя настройки ниже:
    1. IP-адреса шлюзов
      Добавьте IP-адреса CyberHoot. Открыть для списка обновленных IP-адресов.
    2. ВАЖНО: Оставь Отклонять всю почту, не пришедшую с IP-адресов шлюза вариант непроверенный. Если этот флажок установлен, вся электронная почта перестанет поступать вашему клиенту.
    3. Проверка Требовать TLS для подключений через перечисленные выше шлюзы электронной почты.
    4. Тегирование сообщений
      Введите текст для Тег заголовка спама который вряд ли будет найден в электронном письме PST. Это поле обязательно для заполнения.
      • Пример: kzndsfgklinjvsdnfioasmnfroipdsmfs
    5. Выберите Отключить оценку спама Gmail для писем с этого шлюза; использовать только значение заголовка опцию.
    6. Нажмите Сэкономь .

Дополнительная литература: Белые и черные списки – что это такое и как они влияют на доставляемость писем?

Последние блоги

Будьте в курсе последних новостей идеи безопасности

Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...

Читать далее

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...

Читать далее

Фишинг с использованием согласия OAuth: защитите свои права доступа, а не только пароль.

Фишинг с использованием согласия OAuth: защитите свои права доступа, а не только пароль.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...

Читать далее