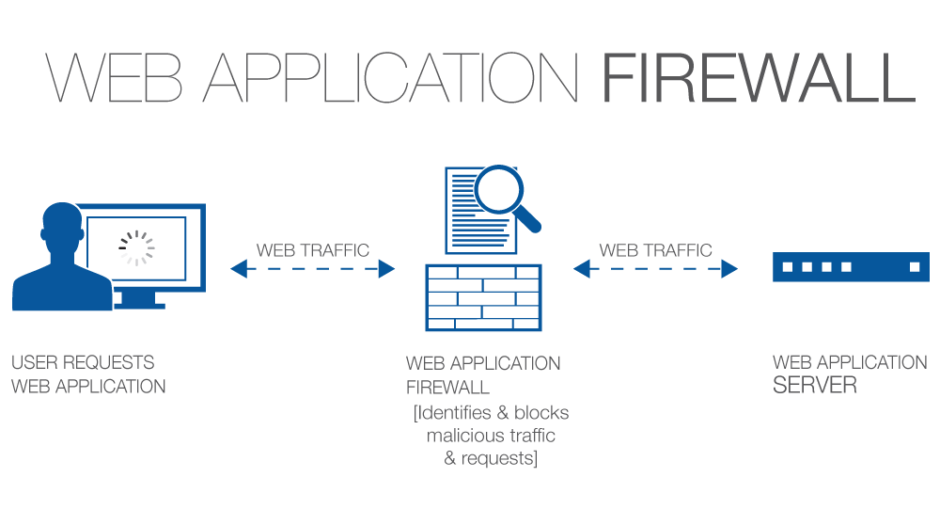
Межсетевой экран веб-приложений (WAF) используется для защиты веб-приложений путем фильтрации и мониторинга HTTP-трафика между веб-приложением и Интернетом. Как правило, он защищает веб-приложения от таких атак, как межсайтовая подделка (XSS), межсайтовый скриптинг (XSS), включение файлов и SQL-инъекции, и многих других. Этот метод защиты не предназначен для предотвращения всех видов атак. Как и в случае с большинством средств защиты, для создания надежной защиты от различных векторов атак требуется более одной системы защиты.
При использовании брандмауэра для веб-приложений он устанавливается перед веб-приложением, создавая экран между ним и Интернетом. Цель WAF — отфильтровывать вредоносный трафик и пропускать безопасный.
Источник: Cloudflare
Дополнительная литература: Безопасность веб-приложений без сопротивления со стороны организации
Связанные термины: Прикладной прокси , Межсетевой экран , Обратный прокси
Если вы можете себе это позволить, то да, вам стоит внедрить брандмауэр веб-приложений. Имейте в виду, что WAF должен видеть незашифрованный трафик, поэтому вам понадобится другое устройство для расшифровки SSL-трафика и последующей передачи HTTP-трафика через WAF перед его перенаправлением на ваш веб-сервер. WAF действительно значительно усложняют работу веб-сайтов и не для слабонервных. Тем не менее, по мнению некоторых экспертов по безопасности, использование брандмауэра веб-приложений — это наилучшая практика для защиты вашего веб-сайта и веб-приложений от различных хакерских атак. WAF действует как прокси-сервер и отслеживает входящий и исходящий трафик вашего веб-сайта, чтобы хакеры не могли получить доступ к защищенному контенту вашего веб-сайта или, что еще хуже, взломать его с помощью специально созданных пакетов атак. Кроме того, WAF защищает ваш веб-сайт от уязвимостей, которые ваши разработчики могли не заметить. Хакеры все чаще атакуют малый и средний бизнес, поскольку понимают, что многие из них не применяют базовые меры кибербезопасности. В ответ на это владельцам малого и среднего бизнеса необходимо взять под контроль свои веб-сайты и повысить их общую безопасность. Примечание для представителей малого и среднего бизнеса: если вы обрабатываете кредитные карты напрямую в своем веб-приложении, не передавая их стороннему поставщику для обработки, то вы обязаны развернуть решение WAF для соответствия стандарту PCI/DSS.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

