Вирус SQL Slammer (Предвестник грядущих событий)

12 февраля 2020 г. | Cybrary Вирус SQL Slammer (Предвестник грядущих событий)

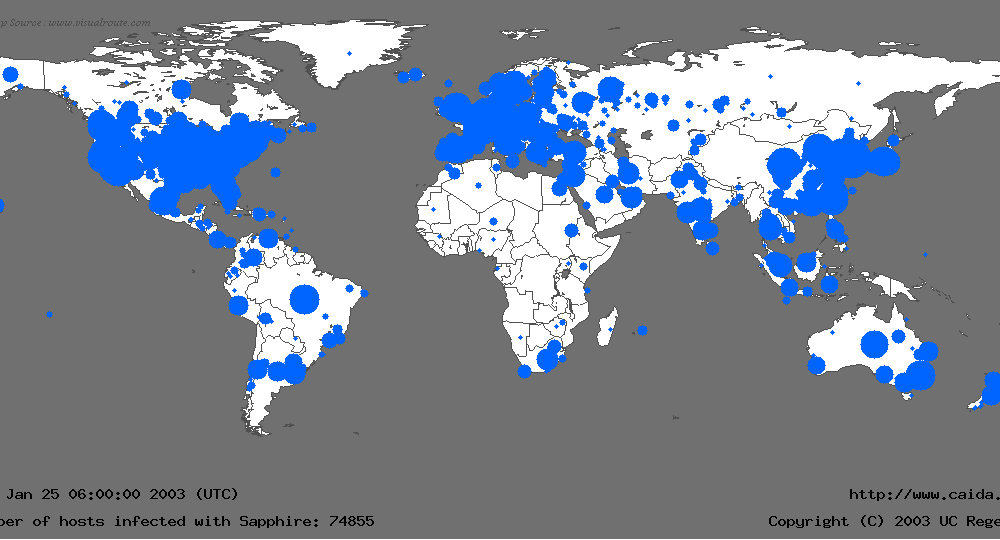
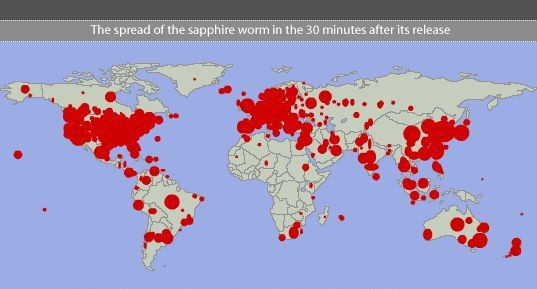
SQL Slammer Spread 30 мин

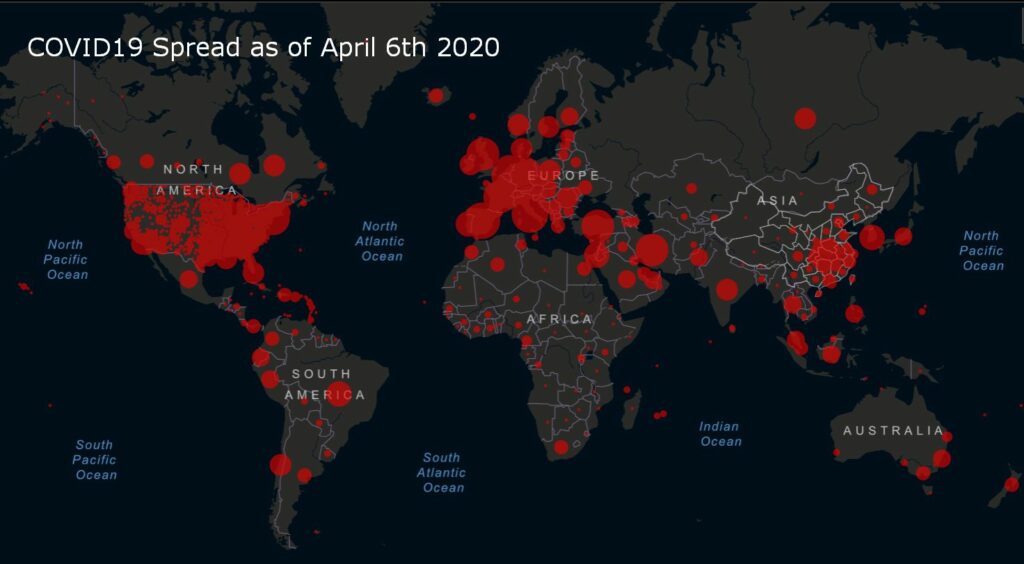
Распространение коронавируса 90+ дней

Вирус SQL Slammer, также известный как вирус Sapphire, — это вредоносная программа в виде червя , которая в 2003 году вызвала отказ в обслуживании (DDoS) на многих интернет-хостингах, привела к тысячам сбоев в сети и даже значительно замедлила интернет-трафик! Червь быстро распространился, заразив большинство из своих 75 000 жертв в течение десяти минут. Этот червь использовал уязвимость в SQL Server от Microsoft.

Сходства между компьютерными и биологическими вирусами?

Социальная изоляция — это решение 2020 года для сглаживания кривой заболеваемости коронавирусом. В 2003 году для предотвращения распространения SQL Slammer требовалась сетевая изоляция (блокировка TCP 1434 — порта связи SQL). Однако, как показывает карта распространения вируса COVID-2003 19 года, из-за скорости распространения компьютерных инфекций сетевая изоляция не могла быть реализована достаточно быстро, чтобы остановить распространение SQL Slammer. Пока неизвестно, насколько быстро мир научился внедрять социальную изоляцию, чтобы замедлить и остановить распространение COVID-XNUMX.

Связанные темы : вирус ILOVEYOU , рекомендации по коронавирусу

Источник: Исследование Университета штата Северная Каролина

ЧТО ЭТО ЗНАЧИТ ДЛЯ МЕНЯ КАК ВЛАДЕЛЬЦА МАЛОГО И БОЛЬШОГО ПРЕДПРИЯТИЯ?

Червь SQL Slammer обошелся компаниям примерно в 750 миллионов долларов, а ущерб превысил 1 миллиард долларов. В данном случае рисков можно было бы легко избежать, если бы компании исправили свои системы. Поэтому, как владелец бизнеса, убедитесь, что программа кибербезопасности вашей компании включает следующие меры защиты:

  1. Устраните критические уязвимости в своих системах. Этот червь мог поразить только те компьютеры, на которых обновления не устанавливались более 6 месяцев!
  2. Изолируйте критически важные системы, используя сегментацию сети и изоляцию портов. SQL Slammer проник во многие сети, потому что порт TCP 1434 был открыт без необходимости между сетями. Если бы порт был закрыт или изолирован, вирус не распространился бы.
  3. Обучите своих сотрудников эффективной программе повышения осведомленности в области кибербезопасности. Научите их выявлять и предотвращать фишинговые атаки по электронной почте, социальную инженерию и другие методы хакерских атак.
  4. Контролируйте действия своих сотрудников, как минимум, с помощью таких политик, как обработка информации, приемлемое использование компьютеров и пароли.
  5. Проведите оценку рисков в вашей компании, чтобы определить потенциальные угрозы и уязвимости, с которыми вы сталкиваетесь. Затем, исходя из вашего бюджета, разработайте план устранения рисков, чтобы начать снижать их до приемлемого уровня.
  6. Проверяйте своих сотрудников на предмет фишинговых атак выборочно, чтобы убедиться, что они обращают внимание на эту угрозу.
  7. Обеспечьте себе техническую защиту на случай, если обучение и управление окажутся под угрозой. Антивирус, фильтрация спама, удаление прав администратора на рабочих столах Windows и развертывание менеджера паролей.

Все эти семь мер представляют собой стратегии глубокой киберзащиты, позволяющие снизить риск.

Чтобы узнать больше о вирусе SQL Slammer, посмотрите это короткое видео:

https://www.youtube.com/watch?v=HH2_m4BqJZo

Защитите свой бизнес с CyberHoot сегодня!!!


Подписаться

Последние блоги

Будьте в курсе последних новостей идеи безопасности

Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...

Читать далее

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...

Читать далее

Фишинг с использованием согласия OAuth: защитите свои права доступа, а не только пароль.

Фишинг с использованием согласия OAuth: защитите свои права доступа, а не только пароль.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...

Читать далее