Анкета самооценки (SAQ) чаще всего используется в сфере стандарта безопасности данных платежных карт (PCI-DSS) для определения соответствия продавца или поставщика услуг стандартам PCI-DSS. Существует 8 различных типов анкет SAQ, каждый из которых предназначен для разных типов организаций, работающих с информацией PCI. Эти 8 типов представлены ниже:
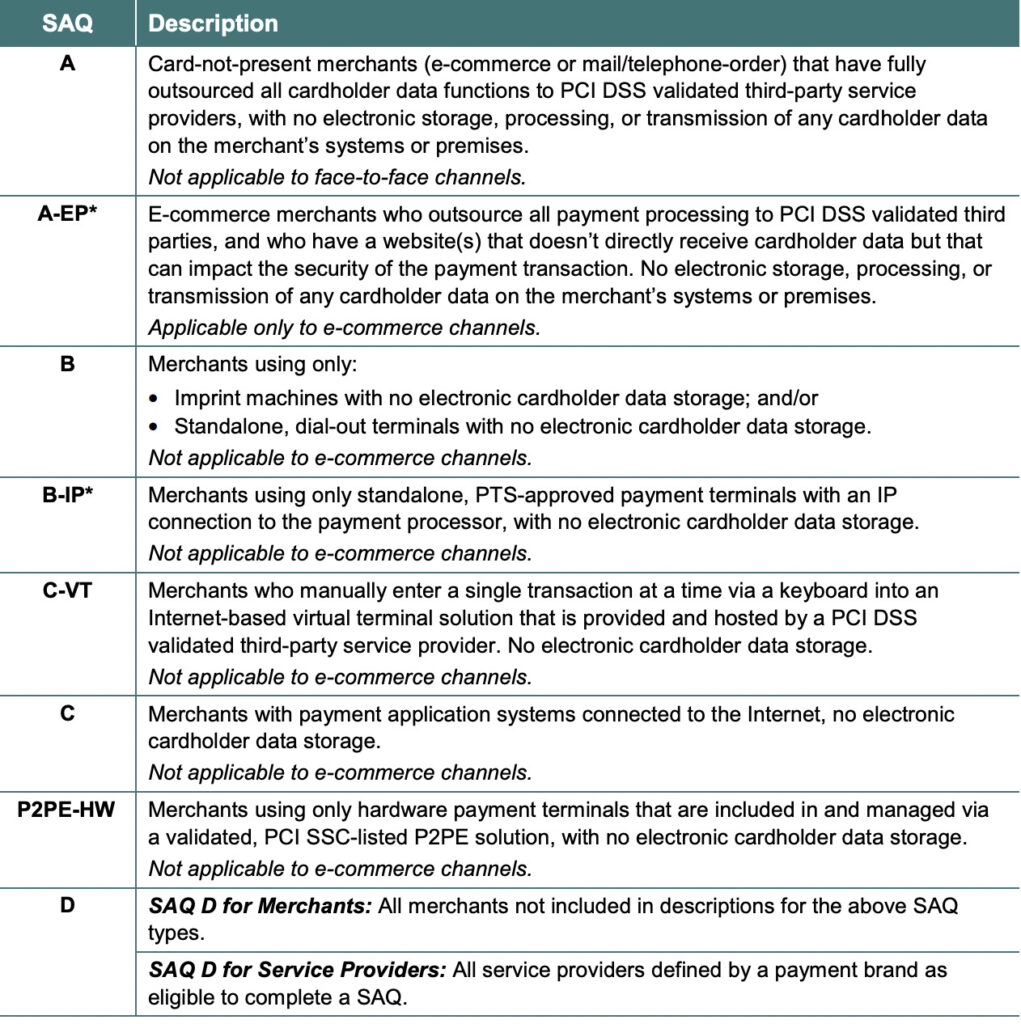
То, как вы обрабатываете кредитные карты и данные держателей карт, определяет, какой опросник (SAQ) необходимо заполнить вашей компании. Например, если у вас нет магазина и все ваши товары продаются онлайн через стороннего поставщика, вы, вероятно, соответствуете требованиям SAQ A или SAQ A-EP. Если у вас есть магазин, который обрабатывает кредитные карты через Интернет, и вы также храните данные кредитных карт клиентов, вы, вероятно, относитесь к продавцу с SAQ D.
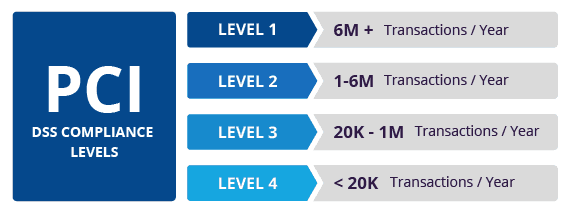
Помимо заполнения анкеты самооценки (SAQ) для соответствия требованиям PCI, малым и средним предприятиям следует учитывать ещё один показатель — объём транзакций. PCI-DSS также устанавливает диапазоны объёмов транзакций, которые определяют, можете ли вы самостоятельно оценить свою деятельность (менее 20,000 2 транзакций по кредитным картам в год) и должны ли вы нанять внешнего QSA (квалифицированного оценщика безопасности) при наличии у вас уровня соответствия 1 или XNUMX для проведения аудита вашей компании.
Опросник самооценки (SAQ) — это не просто план действий по обеспечению соответствия; это план действий по повышению уровня кибербезопасности. Заполнение опросника PCI SAQ — один из лучших способов убедиться, что вы не упускаете ни одного требования безопасности бизнеса. Кроме того, торговые операторы не хотят работать с небезопасными компаниями, поэтому обычно требуют от каждого продавца предоставить опросник PCI SAQ в качестве подтверждения безопасности платежей. Если ваша организация работает с данными PCI, то вы, вероятно, уже заполнили или вам необходимо заполнить опросник. В таблице выше указано, какой опросник SAQ применим к вашей компании. Работа с опросником поможет вам определить, что делать, а информация, представленная ниже, поможет вам ещё больше улучшить свою кибербезопасность.
Дополнительные рекомендации по кибербезопасности
Кроме того, приведенные ниже рекомендации помогут вам и вашему бизнесу обеспечить безопасность от различных угроз, с которыми вы можете сталкиваться ежедневно. Все перечисленные ниже предложения можно получить, воспользовавшись услугами разработки программы vCISO от CyberHoot.
Все эти рекомендации заложены в сам продукт CyberHoot или в сервисы vCISO от CyberHoot. С помощью CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте учиться, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
источники:
Дополнительная литература:
МСП должны требовать оценки рисков
Связанные термины:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Примечание: Если вы хотите подписаться на нашу рассылку, перейдите по любой из ссылок выше (кроме инфографики), введите свой адрес электронной почты в правой части страницы и нажмите « Отправить мне рассылку».
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.