Поисково-дополненная генерация (RAG)

10 декабря 2025 г. | Cybrary Поисково-дополненная генерация (RAG)

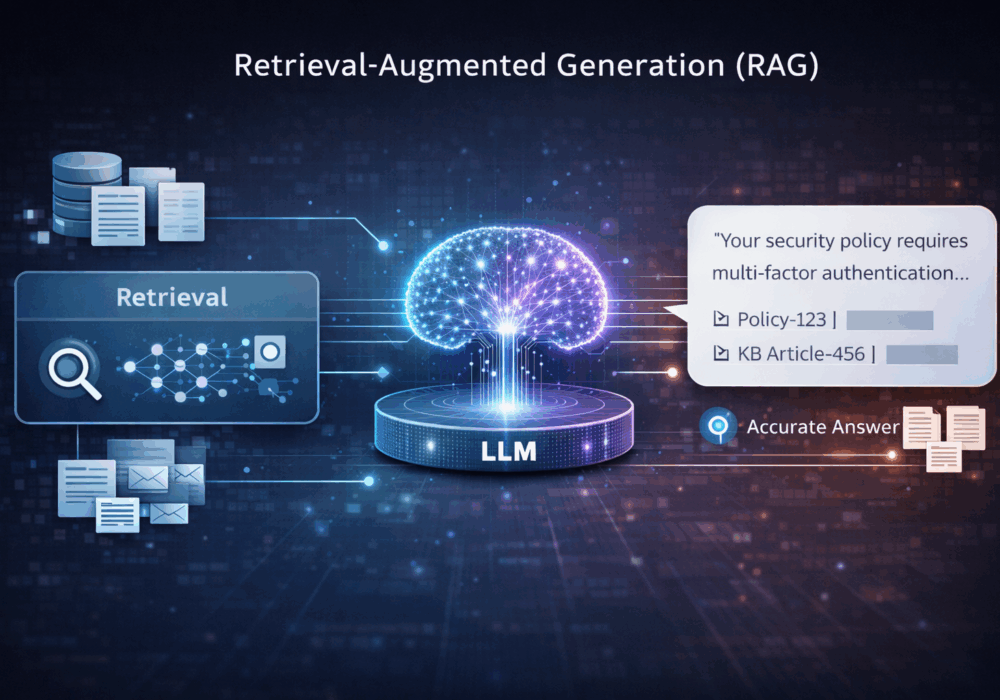
Генерация с расширенным поиском (Retrieval-Augmented Generation, RAG) — это архитектурный шаблон ИИ, который сочетает этап поиска или извлечения информации с большой языковой моделью (LLM) , благодаря чему модель отвечает на вопросы, используя конкретные, утвержденные исходные документы, а не полагаясь только на свои обучающие данные.

В системе RAG рабочий процесс обычно выглядит следующим образом:

  1. Пользователь задает вопрос
  2. Система осуществляет поиск по соответствующим корпоративным документам, таким как политики, заявки, базы знаний или договоры.
  3. Полученное содержимое передается в LLM в качестве контекста.
  4. Программа LLM генерирует ответ, основанный на этих документах.

Такой подход позволяет чат-ботам на основе ИИ предоставлять точные, актуальные и контекстно-зависимые ответы, одновременно снижая вероятность возникновения иллюзий и неконтролируемого разглашения данных.

Что это значит для малых и средних предприятий?

Для малых и средних предприятий RAG часто становится решающим фактором, определяющим разницу между небезопасными экспериментами с ИИ и его практическим внедрением.

Ключевые последствия включают в себя:

  • Ответы, основанные на ваших данных.
    Вместо стандартных ответов RAG позволяет инструментам искусственного интеллекта отвечать, основываясь на ваших реальных политиках, процедурах и документации.
  • Снижение риска распространения дезинформации.
    Поскольку ответы основаны на полученных документах, метод RAG значительно снижает вероятность уверенных, но неверных ответов.
  • Улучшенный уровень безопасности
    Данные хранятся в определенных хранилищах, а доступ может быть ограничен в зависимости от роли пользователя, что снижает вероятность случайного разглашения.
  • Более быстрая адаптация и поддержка
    Сотрудники могут самостоятельно находить ответы на свои вопросы во внутренней документации, не раскрывая исходные файлы или конфиденциальные данные.

Вкратце, RAG позволяет малым и средним предприятиям безопасно и эффективно использовать ИИ , не передавая полный контроль над ним универсальной модели.

Что это значит для MSP?

Для поставщиков управляемых услуг RAG является основополагающим элементом для обеспечения безопасных и масштабируемых сервисов искусственного интеллекта.

Основные соображения включают:

  • Изоляция арендатора
    RAG обеспечивает строгое разделение данных клиентов, гарантируя, что документы одного клиента никогда не будут использованы для ответа на вопросы другого.
  • Контролируемая область действия данных
    Поставщики управляемых услуг могут точно ограничивать, к каким документам, системам или временным диапазонам может обращаться ИИ-помощник.
  • Проверяемость и доверие
    Многие системы RAG могут отображать цитаты или ссылки на источники, помогая MSP-провайдерам объяснять, откуда были получены ответы.
  • Снижение риска ответственности
    Обоснование ответов утвержденной документацией снижает риск того, что рекомендации, сгенерированные искусственным интеллектом, причинят вред клиенту.
  • Дифференциация услуг
    Надежные ИИ-помощники на основе RAG могут улучшить работу служб поддержки, сервисов vCISO и внутренних операций без ущерба для безопасности.

Почему RAG жизненно важен для безопасного корпоративного ИИ

Без RAG:

  • Предположение LLM
  • Ответы дрейфуют
  • Границы конфиденциальных данных размываются.

С RAG:

  • Ответы основаны на фактах.
  • Доступ к данным осуществляется явно.
  • Меры безопасности остаются обязательными к исполнению.

Практический вывод

RAG превращает LLM из универсального языкового движка в управляемый корпоративный помощник.

Для малых и средних предприятий и поставщиков управляемых услуг:

  • RAG не является необязательным для серьезных развертываний.
  • Это ключевой механизм обеспечения безопасности и управления.
  • Это позволяет внедрять ИИ, не отказываясь от контроля над данными.

Дополнительная литература:

CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:


Последние блоги

Будьте в курсе последних новостей идеи безопасности

Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...

Читать далее

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...

Читать далее

Фишинг с использованием согласия OAuth: защитите свои права доступа, а не только пароль.

Фишинг с использованием согласия OAuth: защитите свои права доступа, а не только пароль.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...

Читать далее