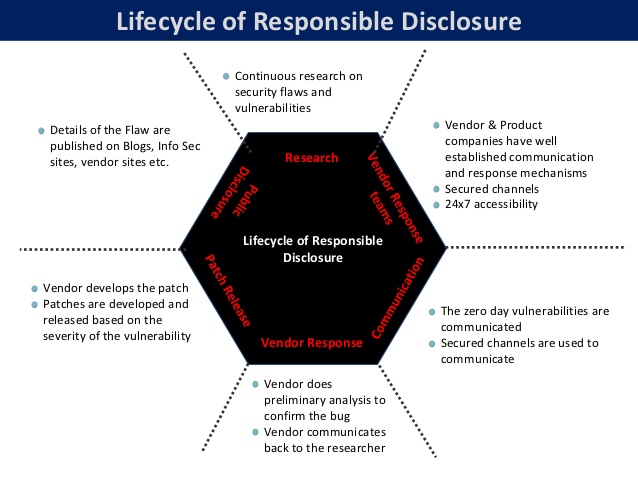
Ответственное раскрытие информации — это передовая практика, которой придерживается большинство исследователей безопасности, а именно: не разглашать критическую уязвимость в программном продукте до тех пор, пока не будет выпущено исправление или патч от поставщика. Это часто применяется, когда такие команды, как Project Zero от Google , созданная для обнаружения и устранения недостатков безопасности, обнаруживают уязвимость и не раскрывают информацию общественности. Причина, по которой аналитики и исследователи безопасности не могут публично делиться информацией, заключается в том, что хакеры и киберпреступники часто гораздо быстрее атакуют и используют обнаруженную уязвимость, чем поставщики могут выпустить патч, и клиенты могут развернуть этот патч для защиты себя, своих сетей, данных и систем. Именно поэтому это называется ответственным раскрытием информации и считается передовой практикой, хотя законов, обязывающих исследователей безопасности следовать этому принципу, не существует.
Связанные термины: Программы вознаграждения за обнаружение уязвимостей (Bug Bounty Programs) , Уязвимость , Уязвимость нулевого дня (Zero Day Vulnerability).
Рекомендуемая литература: Проблемы кибербезопасности и раскрытия уязвимостей подключенных медицинских устройств
Источник: CSO Online
Да. Многие малые и средние предприятия разрабатывают программное обеспечение для распространения и использования в интернете. Как владелец малого или среднего бизнеса, вы должны рассмотреть возможность рекламы программы вознаграждения за обнаружение ошибок (Bug Bounty) для вашего продукта, которая поощряет « ответственное раскрытие информации» исследователями безопасности. Это небольшой финансовый стимул для тех, кто обнаружит критическую уязвимость в вашем программном обеспечении, чтобы они сообщили вам об этом, а не продавали его в даркнете или дипнете.
Во-вторых, предприятиям малого и среднего бизнеса следует внедрить процесс управления оповещениями об уязвимостях (VAMP), который определяет целевые сроки устранения критических уязвимостей в программном и аппаратном обеспечении, используемых для ведения бизнеса. Ошибки уровня 1, которые могут удалённо поставить под угрозу вашу сеть, данные или системы, необходимо устранить как можно скорее.
CyberHoot использует процесс VAMP, который помогает малым и средним предприятиям разрабатывать собственные передовые практики, касающиеся уязвимостей нулевого дня, установки исправлений и ответственного раскрытия информации.
https://youtube.com/watch?v=t5UKO4jjevw
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: Еще до того, как Клод Код...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

