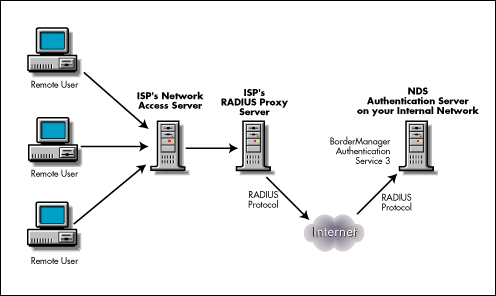
Аутентификация RADIUS , также известная как служба удаленной аутентификации пользователей коммутируемого доступа (RADIUS), — это серверный протокол и программное обеспечение, позволяющее серверам удаленного доступа взаимодействовать с центральным сервером. Первоначально это использовалось в раннем интернете (с середины 1980-х до середины 2000-х годов) для аутентификации пользователей коммутируемых модемов, подключающихся к интернету через AOL, Earthlink и другие.
Сегодня RADIUS позволяет организациям хранить профили пользователей в централизованной базе данных (Microsoft Active Directory) и выполнять аутентификацию в этом каталоге для любого удалённого доступа. RADIUS обеспечивает более высокий уровень кибербезопасности, предоставляя компаниям возможность управлять единым административным источником данных (AD) для разрешения и запрета доступа к сети.
Настройка аутентификации RADIUS в SMB обеспечивает ряд преимуществ с точки зрения простоты администрирования и кибербезопасности. Как VPN (при необходимости), так и доверенные сети Wi-Fi могут быть аутентифицированы с помощью аутентификации RADIUS в Active Directory. Это важно, поскольку позволяет легко и эффективно управлять терминацией и удалённым доступом из единого источника доверия (AD).
Когда кто-то увольняется из компании, вам не нужно менять статический пароль в вашей доверенной сети Wi-Fi, поскольку сотрудник знает её и может получить к ней доступ с парковки, чтобы украсть ваши данные. Аналогично, его удалённый VPN-доступ также будет потерян, как только сотрудник, работающий по найму, будет отключен в AD. Аутентификация RADIUS автоматически прервётся для всех устройств и VPN-доступа этого сотрудника.
Связанный термин : Аутентификация
https://www.youtube.com/watch?v=AGWsWGn5-sU
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

