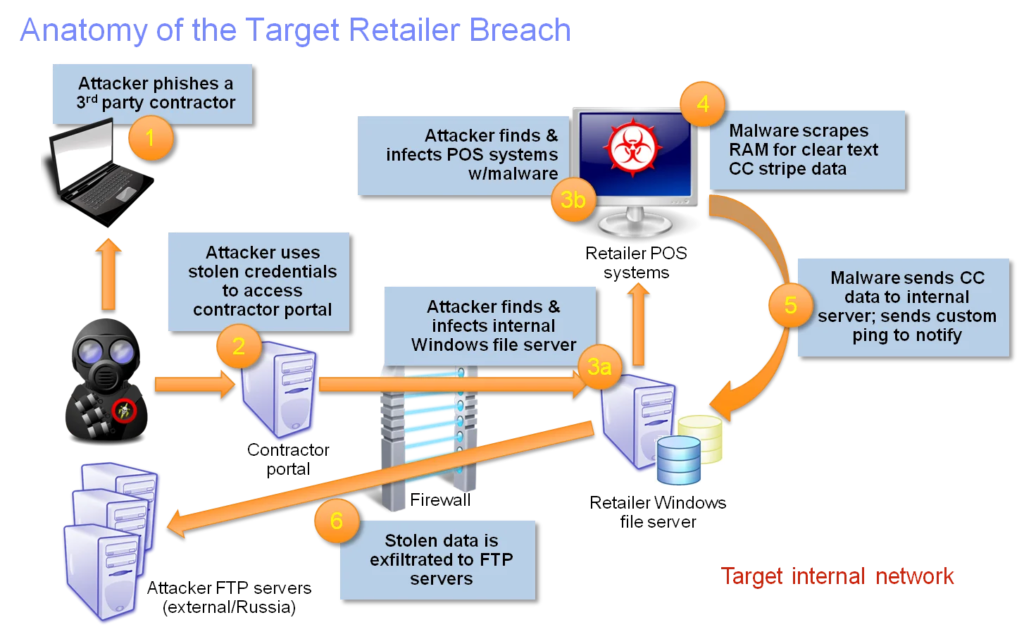
Взлом POS-терминала — это атака, которая происходит на POS-терминале. POS-терминалы в розничных магазинах обрабатывают транзакции по кредитным картам на кассе. Более новые устройства позволяют приложить или вставить кредитную карту для списания средств за товар. Более старые POS-терминалы по-прежнему требуют считывания магнитной полосы для завершения продажи. Большинство POS-терминалов работают под управлением различных версий Windows и Unix. Вредоносное ПО может работать на любой из этих операционных систем, позволяя хакерам красть информацию о ваших кредитных картах.
Современные POS-устройства (с функцией нажатия и вставки) шифруют данные, полученные с чипа вашей кредитной карты, перед их отправкой из самого POS-устройства поставщику услуг андеррайтинга продавца, который подтверждает подлинность карты и отправляет ответное сообщение «да» (одобрено) или «нет» (отклонено) в программное обеспечение POS-терминала розничного магазина, которое регистрирует транзакцию и печатает чек.
Старые POS-терминалы считывают данные с магнитной полосы на обратной стороне карты, не шифруют собранную информацию и отправляют её на одобрение или отклонение. Эти POS-терминалы гораздо проще украсть, чем более современные устройства с функцией Tap and Insert.
Apple Pay и Google Pay идут ещё дальше, предоставляя POS-терминалу фиктивный номер кредитной карты, который затем отправляется продавцу-гаранту для проведения клиринга. У продавца есть данные об оригинальном номере кредитной карты для обработки и таблицы, позволяющие сопоставить номер поддельной или фиктивной карты с лицом, совершающим покупку. Этот сложный подход к транзакциям по кредитным картам является самым безопасным из существующих на сегодняшний день, поскольку он защищает настоящий номер карты владельца от подглядывания при совершении транзакции в розничном магазине, тем самым предотвращая возможность кражи номера кредитной карты злоумышленниками.
Источник: TrendMicro
Дополнительная литература: Первый взгляд на целевое вторжение, вредоносное ПО
Почему Google Pay и Apple Pay безопаснее традиционных кредитных карт
Связанные термины: вредоносное ПО , шифрование
Проникновения в POS-системы представляют собой серьёзную проблему для розничных продавцов, которые могут потерять значительную часть бизнеса во время и после взлома. Розничным продавцам следует обновить свои POS-системы на бесконтактные (с поддержкой RFID) устройства, которые шифруют информацию о кредитных картах перед тем, как отсоединить их от POS-устройства и отправить на утверждение торговому андеррайтеру. С октября 2018 года ответственность перешла от торговых андеррайтеров к любому розничному продавцу, который не обновил свои POS-устройства до устройств с поддержкой Tap, Chip и Pin. Потребителям следует регулярно проверять выписки по кредитным картам на предмет мошенничества. Многие компании, выпускающие кредитные карты, например, Capital One, располагают инструментами отслеживания кражи персональных данных, которые уведомят вас о второй покупке, не соответствующей вашим покупательским привычкам. Бдительность поможет вам быстро выявить проблемы и немедленно их пресечь. В отличие от дебетовых карт, на возврат украденных средств с которых могут уйти недели, продавцы кредитных карт придерживаются принципа «сначала вернуть средства, а затем доказать мошенничество», что означает, что потребители могут легко восстановить любые мошеннические действия одним быстрым телефонным звонком. Кредитные карты безопаснее для защиты от мошенничества, но, как утверждается, они побуждают людей тратить больше, чем дебетовые карты. CyberHoot не может дать вам совет по этому вопросу.
https://www.youtube.com/watch?v=n6zixRxBeGs
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.


