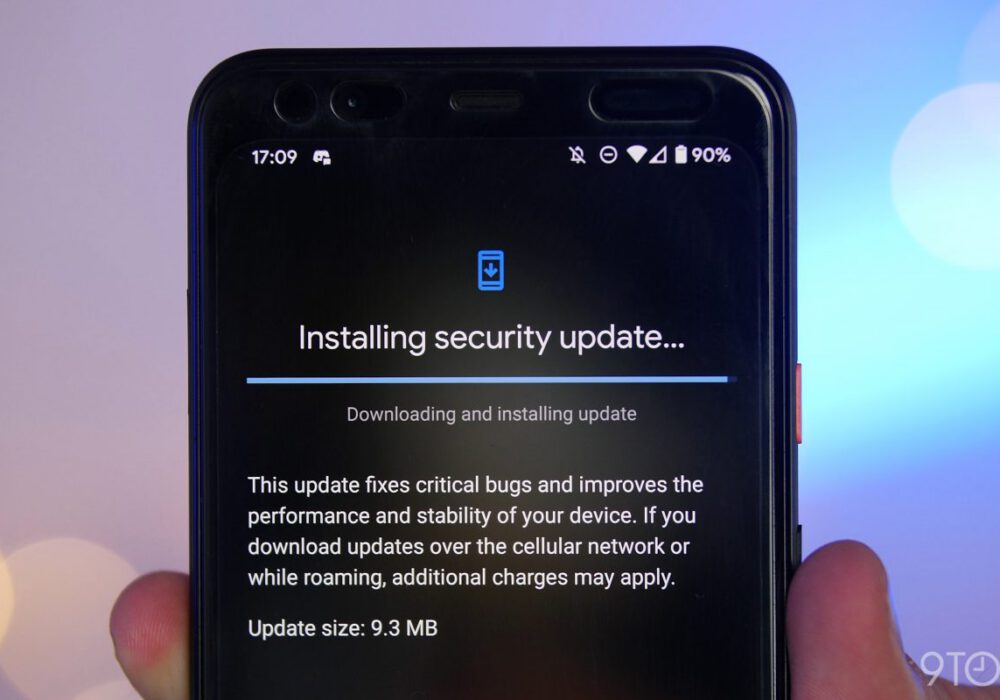
Патч — это программный компонент, устанавливаемый на устройство, который изменяет файлы или настройки устройства. Патчи обычно выпускаются для устранения проблем с устройством или программным обеспечением. Часто патчи выпускаются поставщиками для устранения критической ошибки безопасности или уязвимости.
Приобретение готового коммерческого программного обеспечения (COTS) помогает обеспечить стабильный цикл разработки, включающий обновления для программного обеспечения, используемого в вашем бизнесе. Однако следует помнить, что любое программное обеспечение может быть снято с поддержки, а это значит, что разработчик больше не будет выпускать обновления для исправления проблем. В таких ситуациях вам потребуется обновить оборудование или программное обеспечение до более современной версии, чтобы продолжать получать обновления для вашей ИТ-инфраструктуры.
Источник: NIST
Дополнительная литература: Что такое патч безопасности? Что такое управление уязвимостями?
Связанные термины : Коммерческое готовое программное обеспечение (COTS) , Окончание жизненного цикла и прекращение поддержки , Разработка программного обеспечения на протяжении всего жизненного цикла.
Предприятиям малого и среднего бизнеса необходим специалист, ответственный за обновление программного обеспечения на всех используемых устройствах и программных решениях. Это может быть как их собственный сотрудник, так и сторонняя организация, например, ваш поставщик управляемых услуг (MSP). (Модель зрелости кибербезопасности (CMM), уровень 3)
Зрелым предприятиям малого и среднего бизнеса также необходим процесс, определяющий повторяющиеся действия при выявлении критического риска или уязвимости для снижения угроз, которые эти риски представляют для вашей организации. Наличие повторяющегося и согласованного процесса реагирования на уязвимости является частью любой эффективной программы кибербезопасности. (CMM, уровень 3)
Следующий уровень зрелости любой программы кибербезопасности, помимо процесса устранения уязвимостей, — это процесс тестирования сети на наличие уязвимостей и отсутствующих исправлений, оборудования, подверженного риску, и небезопасных конфигураций. Этот процесс называется сканированием уязвимостей и наиболее полезен для предприятий малого и среднего бизнеса, имеющих эффективные процессы установки исправлений и управления уязвимостями в качестве следующего шага по шкале зрелости кибербезопасности. (Уровень 4 по модели CMM)
Большинство предприятий малого и среднего бизнеса никогда не преодолеют 4-й уровень модели зрелости кибербезопасности в части установки исправлений и управления уязвимостями. Однако, чтобы вы знали, один из способов достичь 5-го уровня CMM — это внедрить решение для управления сетевым доступом, которое разрешает или запрещает устройствам подключение к вашей сети на основе оценки устройства в режиме реального времени для проверки уровня обновлений, усиления безопасности устройства и агентов мониторинга. Не самая лучшая инвестиционная идея для типичного предприятия малого и среднего бизнеса.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.