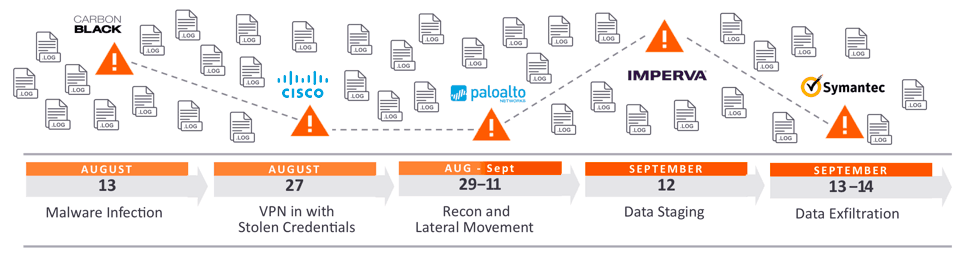
Боковое перемещение — это техника, которую хакеры используют после получения первоначального доступа к машинам или сетям. Они применяют эту стратегию для проникновения в сеть в поисках конфиденциальных данных и других ценных активов. После проникновения в сеть злоумышленник поддерживает постоянный доступ, перемещаясь по скомпрометированной среде боковым путем и получая расширенные привилегии с помощью различных инструментов. В данном случае привилегии — это права администратора, часто предоставляемые руководителям ИТ-отделов, разработчикам, топ-менеджерам и т. д.
Хакеры перемещаются внутри системы, избегая обнаружения и оставаясь подключенными к ней. Зачастую хакеры эксплуатируют машину или сеть в течение недель или даже месяцев, прежде чем будет обнаружена утечка данных. Первоначальный доступ к системам хакеры могут получить с помощью распространенных кибератак, таких как фишинг , социальная инженерия , вирусы или другое вредоносное ПО . Способ перемещения хакеров по системам заключается в выдаче себя за авторизованных пользователей, перемещении по нескольким системам в сети до достижения цели. Достижение этой цели включает в себя накопление информации о сетях, системах и учетных записях, получение учетных данных, повышение привилегий, установку бэкдоров для будущего доступа и, в конечном итоге, получение доступа к целевым данным.
Источник: CrowdStrike, ExaBeam
Дополнительная литература: Создание «человеческого брандмауэра»
Связанные термины: Разведка, Фишинг , Программы-вымогатели
Горизонтальное перемещение данных при любой утечке данных значительно затрудняет восстановление. Зачастую найти исходную машину, подвергшуюся атаке, сложно. Удаление и восстановление системы — распространённая мера, однако при горизонтальном перемещении хакер уже скомпрометировал другие хосты в вашей сети и оставил машину, на которой произошла утечка. Это серьёзно затрудняет ваши попытки локализовать утечку. Мониторинг сетей на предмет горизонтальных нарушений — слабое место большинства небольших сетей, в которых обнаружение и предотвращение атак возлагается на системы безопасности конечных точек. Важно отметить, что вы или ваша компания всегда можете что-то сделать для улучшения своей программы кибербезопасности и предотвращения подобных атак. CyberHoot рекомендует следующие действия, чтобы не допустить того, чтобы вы или ваша компания стали жертвой атаки посредством горизонтального перемещения:
Использование двух из трех факторов идентификации (то, чем вы являетесь, что у вас есть или что вы знаете) — лучший способ защитить ваши важные учетные записи. Хакеры рассчитывают на то, что ваши сотрудники будут повторно использовать свои пароли. Как только они видят онлайн-сервисы, защищенные двухфакторной аутентификацией, они переходят к более легким целям (в большинстве случаев), потому что знают, что им будет нелегко обойти такую защиту. Недавний масштабный взлом сети отелей Marriott частично произошел из-за неадекватной двухфакторной аутентификации.
Менеджеры паролей автоматически синхронизируют все данные учетных записей между устройствами (смартфонами, ноутбуками и планшетами). Плагины для веб-браузеров отслеживают вашу активность и предлагают сохранить учетные данные при каждом входе на новый веб-сайт. Ваше имя пользователя и пароль для домена (или URL-адреса, например, gmail.com) хранятся в зашифрованном хранилище паролей. Управление паролями и требования к ним должны обеспечиваться политиками управления, установленными компанией.
Пользователи должны быть точно классифицированы и иметь доступ только к тем системам, приложениям или сетям, которые требуются им в связи с работой. Например, в корпоративной сети только ИТ-специалисты должны управлять такими устройствами, как настольные компьютеры и ноутбуки. ИТ-специалисты не должны предоставлять обычным пользователям права администратора.
Инструменты защиты конечных точек позволяют ИТ-персоналу отслеживать все подключенные и отключенные от сети конечные точки. Они собирают и хранят данные о важных событиях на конечных точках , сопоставляя эти данные с источниками оперативной информации о безопасности и известными тактиками, методами и процедурами (TTP). Другими словами, это решение позволяет ИТ-специалистам отслеживать тенденции и модели атак, чтобы определить, куда следует направить ресурсы.
Когда все остальные средства оказываются неэффективными и происходит катастрофическое нарушение безопасности, ваша киберстраховка поможет вам быстро и эффективно восстановиться, предоставив необходимые ресурсы. Компания CyberHoot опубликовала серию из двух статей о том, что покрывает киберстрахование и о некоторых связанных с ним проблемах.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: Еще до того, как Клод Код...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

