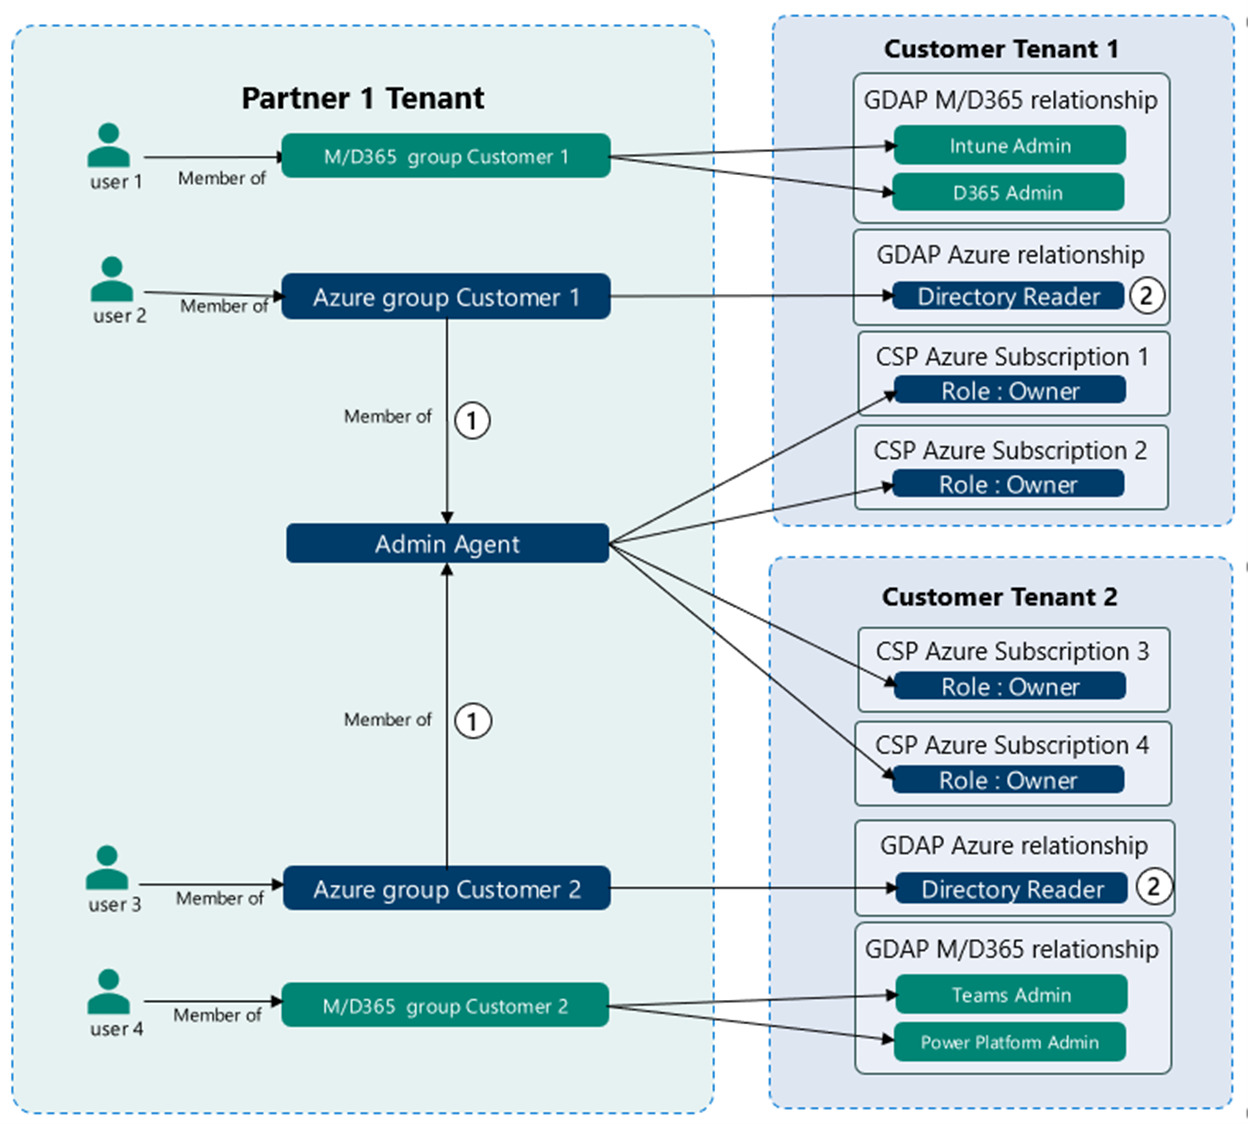
Функция гранулированных делегированных административных привилегий (GDAP) от Microsoft — это способ назначения определенных административных разрешений отдельным лицам или группам внутри организации через Microsoft Azure. Такой подход обеспечивает более точный контроль над действиями, которые могут выполнять различные сотрудники. Он снижает риск непреднамеренных, несанкционированных или неопознанных изменений, а также уменьшает риски, связанные с правами доступа, для компаний, обслуживаемых поставщиками управляемых услуг (MSP).
GDAP позволяет администраторам получать разрешения на выполнение определённых задач или задач, таких как управление учётными записями пользователей, настройка сетевых параметров или доступ к конфиденциальным данным. Это даёт администраторам законное право на определённые привилегии для доступа к ним без необходимости предоставления полных административных прав («ключей к королевству»). В компаниях малого и среднего бизнеса, и особенно в MSP-средах, это важно для минимизации риска утечек данных и других инцидентов безопасности, вызванных неэффективным управлением привилегиями.
Использование общих учётных данных представляет собой критический риск безопасности для любой организации. До появления GDAP многие компании использовали общую учётную запись администратора домена по умолчанию для всех инженеров. Это приводило к ненужным рискам, связанным с неопознанными критическими изменениями, которые невозможно было отследить до конкретного администратора. Это также приводило к утечкам данных при увольнении сотрудников, поскольку смена паролей к этим учётным записям часто игнорировалась.
Для MSP-провайдеров ситуация порой была ещё хуже. В MSP-провайдерах, заботящихся о безопасности, каждая компания использовала собственную учётную запись администратора домена по умолчанию. И всё же иногда эти пароли были предсказуемыми, хотя и уникальными для разных компаний. Худшие MSP-провайдеры могли использовать один и тот же пароль администратора домена для всех клиентских учётных записей. Одно простое нарушение одной учётной записи могло повлечь за собой взлом нескольких других. Решение этой проблемы в IT-индустрии на протяжении более двух десятилетий было сложной и занимало много времени.
GDAP повышает простоту, удобство поддержки и подотчётность администрирования информационных систем, серверов и сетей. Его следует внедрить всем ИТ-организациям.
Тонкий контроль над критически важными административными привилегиями — огромное преимущество. Предоставление инженерам полномочий на выполнение определённых задач без необходимости указывать главный пароль для управления всеми функциями (учётная запись Break Glass) значительно повышает безопасность.
GDAP может быть плохо настроен, поэтому обязательно уточните у своего поставщика управляемых услуг (MSP), какие процедуры и политику он использует в отношении внедрения. Совместно определите приемлемый уровень риска для вашей организации. Вы будете очень рады, что проделали эту работу заранее, поскольку преимущества будут ощущаться ещё очень долго.
источники:
Microsoft: Введение в детализированные делегированные административные привилегии (GDAP)
T-Minus365: видео на YouTube.
Дополнительная литература:
Microsoft: Часто задаваемые вопросы о GDAP
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Примечание: Если вы хотите подписаться на нашу рассылку, перейдите по любой из ссылок выше (кроме инфографики), введите свой адрес электронной почты в правой части страницы и нажмите « Отправить мне рассылку».
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.