Сквозное шифрование (E2EE)

12 августа 2025 г. | Cybrary Сквозное шифрование (E2EE)

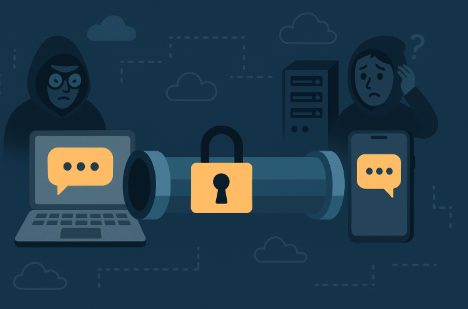
Сквозное шифрование (E2EE) — это метод защиты цифровых коммуникаций, позволяющий читать данные только отправителю и получателю. Сообщения, файлы или звонки шифруются на устройстве отправителя и остаются зашифрованными при передаче по сетям и серверам. Расшифровать их на устройстве получателя можно только с помощью уникальных криптографических ключей. Даже поставщики услуг, хакеры или государственные органы, перехватившие данные, не смогут получить доступ к их содержимому без ключа получателя.

Почему это важно для МСБ (малого и среднего бизнеса)

  • Защита данных: E2EE гарантирует, что конфиденциальная информация, такая как финансовые записи, интеллектуальная собственность и данные клиентов, останется конфиденциальной.
  • Соответствие нормативным требованиям: Во многих отраслях (здравоохранение, финансы, юриспруденция) действуют строгие требования к защите данных. Использование E2EE обеспечивает соответствие таким нормам, как HIPAA, GDPR и PCI-DSS.
  • Доверие клиентов: Демонстрация надежных методов шифрования гарантирует клиентам и партнерам безопасность их данных.
  • Снижение риска взлома: Даже если хакеры перехватят сообщения, зашифрованные данные не смогут прочитать и, следовательно, будут для них бесполезны.

Почему это важно для MSP (поставщиков управляемых услуг)

  • Предложение по обеспечению безопасности клиентов: Поставщики управляемых услуг часто отвечают за безопасность ИТ-сред своих клиентов. Предоставление инструментов, совместимых со сквозным доступом (электронная почта, обмен сообщениями, обмен файлами), значительно повышает их ценность.
  • дифференцирование: Предоставление E2EE может выделить MSP среди конкурентов, демонстрируя проактивное обслуживание, ориентированное на конфиденциальность.
  • Снижение рисков: Если коммуникации зашифрованы на всем протяжении, MSP снижают ответственность в случае перехвата или утечки данных.
  • Строитель доверия: Клиенты ожидают, что MSP будут защищать их данные. Технология E2EE демонстрирует, что MSP не может получить доступ к личной информации клиентов, что укрепляет доверие.

Дополнительная литература:

CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:


Последние блоги

Будьте в курсе последних новостей идеи безопасности

Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...

Читать далее

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...

Читать далее

Фишинг с использованием согласия OAuth: защитите свои права доступа, а не только пароль.

Фишинг с использованием согласия OAuth: защитите свои права доступа, а не только пароль.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...

Читать далее