Сертификация по модели зрелости кибербезопасности (CMMC) — это система уровней соответствия, которая помогает правительству, в частности Министерству обороны (DoD) , определить, имеет ли организация необходимые меры безопасности для безопасной работы с контролируемой несекретной информацией ( CUI ) или другими критически важными для бизнеса данными. Компании, заинтересованные в сотрудничестве с DoD, должны иметь рейтинг CMMC и соблюдать определенные правила CMMC. Первоначально CMMC включала пять уровней сертификации, однако, как показано ниже, в версии CMMC 2.0, выпущенной в январе 2022 года, уровни были сокращены до трех, как описано ниже.
Уровень 1 — это то, чего большинство компаний уже должны достичь; он включает в себя базовые системы безопасности, соблюдение правил безопасности паролей и антивирусное программное обеспечение. Уровень 3 включает в себя превентивные методы обнаружения и смягчения угроз до их возникновения, а также системы и процессы, позволяющие проводить аудит инфраструктуры, выявлять пробелы и устранять их. Система уровня 3 постоянно оптимизируется.
Сертификация CMMC требуется организациям, работающим с информацией Министерства обороны США. Если организация работает с CUI, ей может потребоваться только допуск 2-го уровня или ниже. Если организация работает с секретной информацией, ей, вероятно, потребуется допуск 3-го уровня.
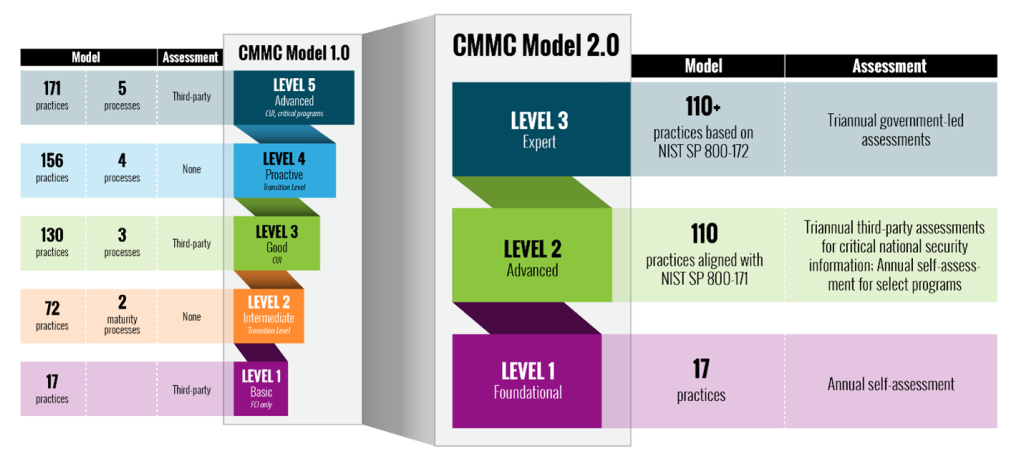
Если вы заинтересованы в сотрудничестве с государственными органами, вашей организации может потребоваться соответствие требованиям CMMC. Требования соответствия CMMC различаются в зависимости от контракта: многие контракты требуют соответствия только уровня 1 или 2, но некоторые контракты требуют соответствия уровня 3.
Если вы не работаете в государственном секторе, но планируете в будущем работать в оборонной промышленности, вам всё равно стоит начать свой путь к CMMC. Многие считают, что организации может потребоваться от 12 до 18 месяцев для достижения уровня готовности CMMC 2 и дольше для уровня 3.
Вам также следует обратиться к консультанту CMMC за помощью в подготовке. Существует множество путей, которые могут привести в тупик. Другие решения в рамках CMMC ещё предстоит принять, в частности, кто может самостоятельно подтвердить соответствие требованиям 2-го уровня, а кто должен будет пройти сертификацию в лицензированной организации.
Базовые принципы соответствия CMMC основаны на проактивных и последовательных передовых практиках обеспечения безопасности, основанных на целях контроля NIST 800-171. Именно на этих мерах контроля следует сосредоточиться большинству организаций для реализации эффективной программы глубокоэшелонированной киберзащиты и просто для обеспечения душевного спокойствия.
Дополнительные рекомендации, приведенные ниже, помогут вашей организации встать на правильный путь к соблюдению требований CMMC.
Дополнительные рекомендации по кибербезопасности
Кроме того, приведенные ниже рекомендации помогут вам и вашему бизнесу обеспечить безопасность от различных угроз, с которыми вы можете сталкиваться ежедневно. Все перечисленные ниже предложения можно получить, воспользовавшись услугами разработки программы vCISO от CyberHoot.
Все эти рекомендации заложены в сам продукт CyberHoot или в сервисы vCISO от CyberHoot. С помощью CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте учиться, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
источники:
Дополнительная литература:
Обеспечение безопасности оборонно-промышленной базы
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Примечание: Если вы хотите подписаться на нашу рассылку, перейдите по любой из ссылок выше (кроме инфографики), введите свой адрес электронной почты в правой части страницы и нажмите « Отправить мне рассылку».
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

