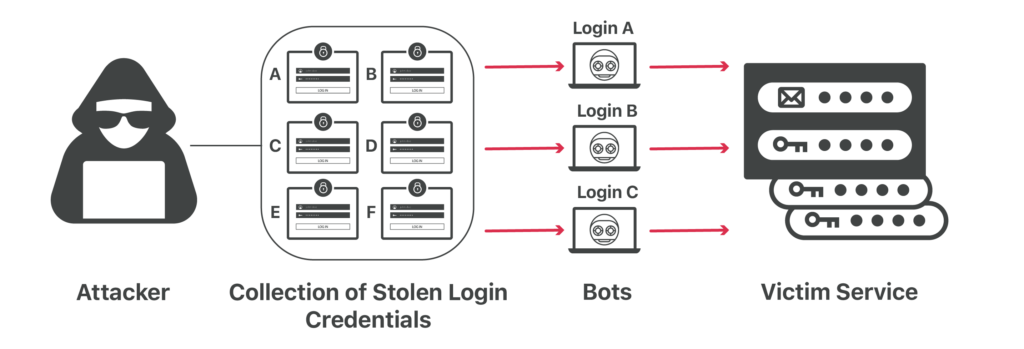
Атака с использованием украденных учетных данных (Credential Stuffing) — это автоматическое внедрение украденных логинов и паролей в функцию веб-аутентификации с целью получения несанкционированного доступа к учетным записям пользователей. После успешного входа в учетную запись злоумышленник быстро захватывает ее. На этом этапе хакер может совершать мошеннические финансовые операции; в случае с электронной почтой он будет собирать данные из папок отправленных и удаленных сообщений каждой доступной ему электронной почты. Вероятно, он будет атаковать этих людей новыми фишинговыми атаками, выдавая себя за доверенное лицо, чья учетная запись была взломана.
Как правило, хакеры получают украденные учетные данные, когда пользователи переходят по фишинговым ссылкам и вводят информацию о своих учетных записях на поддельных сайтах. В качестве альтернативы, они могут приобрести базы данных имен пользователей и паролей в даркнете. Наконец, профессиональные хакеры взламывают популярные веб-сайты и крадут базы данных паролей, надеясь, что они не были должным образом зашифрованы с использованием солевых и итеративно хешированных паролей.
Источник: Secret Security Wiki
Дополнительная литература: Развивающаяся угроза подбора учетных данных
Связанные термины: фишинг , целевой фишинг , троянский конь
Подмена учётных данных — ещё одна кибератака, которую можно предотвратить с помощью надлежащего обучения и повышения осведомлённости в области кибербезопасности. Обучение сотрудников и использование новых тестов CyberHoot на фишинг могут снизить вероятность нарушения безопасности из-за ввода пользователем учётных данных на вредоносном сайте. Лучший способ защиты от такого типа атак — это соблюдение правил гигиены паролей и информирование сотрудников/персонала об опасностях фишинга. Надлежащую гигиену паролей можно упростить, выполнив следующие шаги:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.