Атака переполнения буфера происходит , когда программа пытается заполнить блок памяти (буфер памяти) данными, превышающими его допустимую вместимость. Буферы — это, по сути, области хранения, которые временно удерживают данные во время их передачи из одного места в другое.
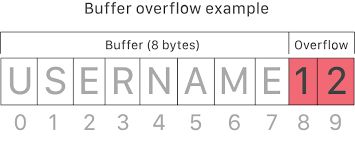
Когда хакер отправляет вредоносные входные данные уязвимому приложению, он может заставить приложение выполнить вредоносный код, чтобы получить контроль над компьютером или вызвать сбой системы. Известно, что уязвимости переполнения буфера возникают из-за ошибок программистов, которые легко понять, но гораздо сложнее избежать и защититься от них.
Злоумышленники используют проблемы с переполнением буфера, перезаписывая память приложения, изменяя путь выполнения программы, запуская реакцию, которая повреждает файлы или раскрывает конфиденциальную информацию. Например, злоумышленник может внедрить дополнительный код, отправив приложению новые инструкции для получения привилегированного доступа к вашей IT-системе.
Источник: NetSparker , Imperva
Дополнительная литература:
Связанные термины:
Предотвращение переполнения буфера в первую очередь касается компаний, занимающихся разработкой программного обеспечения. Обучите разработчиков 10 самым распространенным ошибкам в кодировании по OWASP, чтобы помочь им понять важность проверок границ и проверки входных данных в написанном ими коде. Большинство решений для статического сканирования кода на рынке проверяют наличие проверки входных данных и предупреждают, если эта функция настроена неправильно. Всегда включайте статическое и динамическое сканирование кода в свой жизненный цикл разработки программного обеспечения.
Компаниям, не занимающимся разработкой ПО, следует обращать внимание на уязвимости, которые могут быть обнаружены в приобретаемом и используемом вами программном обеспечении COTS. Иногда в нём могут быть уязвимости переполнения буфера, которые могут привести к компрометации ваших вычислительных систем. Всегда следите за рекомендациями по безопасности от поставщиков и своевременно устанавливайте исправления, чтобы обеспечить безопасность вашей программной среды от этих и многих других уязвимостей.
Атаки с переполнением буфера легко предотвратить, как в чужом коде, так и в вашем собственном. Обратите на это внимание, чтобы избежать дорогостоящей ошибки.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакция: Крейг Тейлор | Редакция Крейга Тейлора: В блоге на этой неделе...
Читать далее
Время от времени появляется вредоносная программа с настолько хитрой уловкой, что заставляет исследователей в области безопасности задуматься и...
Читать далее
Автор: Крейг Тейлор. Я не могу зайти в кофейню, сыграть в гольф, пообщаться в дружеской обстановке с...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.