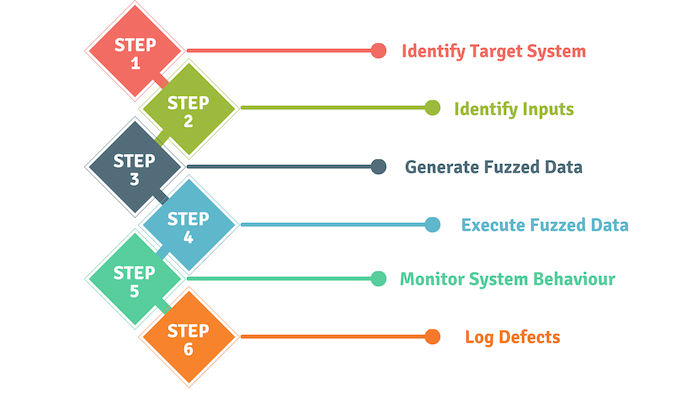
Фаззинг приложений, первоначально разработанный Бартоном Миллером в Университете Висконсина в 1989 году, — это метод тестирования, используемый для обнаружения ошибок кодирования и уязвимостей безопасности в программном обеспечении, операционных системах или сетях. Этот метод тестирования включает в себя введение большого объема данных, называемых фаззингом, в тестируемый объект в попытке вызвать сбой системы или получить неожиданные результаты. Если в ходе тестирования обнаруживаются уязвимости, «фаззер» может быть использован в качестве программного инструмента для выявления потенциальных причин этих уязвимостей.
Наиболее эффективные методы фаззинга заключаются в обнаружении уязвимостей, которые могут быть использованы злоумышленниками, таких как переполнение буфера, отказ в обслуживании , межсайтовый скриптинг и SQL-инъекции. Эти методы чаще всего используются злоумышленниками, которые пытаются использовать уязвимости онлайн-приложений в своих интересах. Применение методов фаззинга приложений может помочь избежать серьезных проблем с безопасностью в будущем.
Источник: TechTarget
Дополнительная информация: Что такое фаззинг в ИИ? И почему он может стать следующей крупной угрозой кибербезопасности?
Связанные термины: динамический анализ кода, статический анализ кода, уязвимость
Возможно. Фаззинг-тестирование приложений — это простое решение, оно обеспечивает высокое соотношение выгод и затрат и часто позволяет выявить серьёзные дефекты, которые в противном случае были бы пропущены или упущены из виду при разработке приложений. Если ваша компания малого и среднего бизнеса занимается разработкой программного обеспечения, вы можете рассмотреть возможность внедрения фаззинга в процессы разработки. Однако само по себе оно не может дать полной картины общей безопасности, качества или эффективности программы. Фаззинг следует сочетать с другими автоматизированными инструментами анализа программного кода, такими как динамическая и статическая оценка кода (ссылки выше).
https://www.youtube.com/watch?v=RqrHT93KdgE
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

