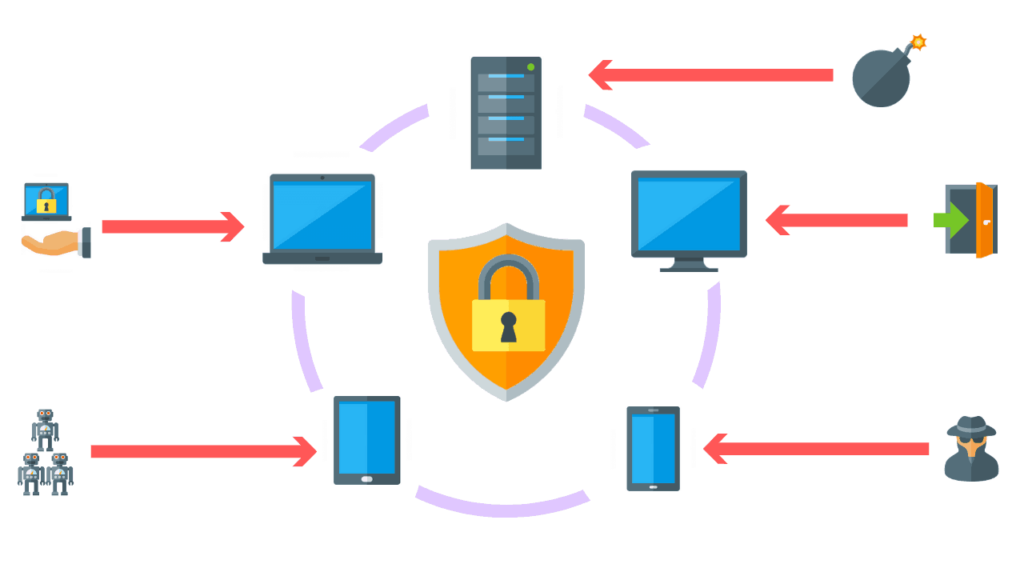
Система обнаружения и реагирования на угрозы на конечных устройствах (Endpoint Detection and Response, EDR), также называемая Endpoint Detection and Threat Response (EDTR), — это решение для обеспечения безопасности конечных устройств, которое непрерывно отслеживает устройства конечных пользователей для обнаружения и реагирования на киберугрозы, такие как программы-вымогатели и вредоносное ПО.
Решения безопасности EDR регистрируют действия и события, происходящие на конечных точках, а также их рабочие нагрузки, предоставляя службам безопасности необходимую информацию для выявления инцидентов, которые в противном случае могли бы остаться незамеченными. Решение EDR должно обеспечивать непрерывную и полную информацию о том, что происходит на конечных точках, в режиме реального времени.
Инструмент EDR должен предлагать расширенные возможности обнаружения, расследования и реагирования на угрозы, включая поиск данных об инцидентах и сортировку оповещений о расследовании, проверку подозрительной активности, поиск угроз, а также обнаружение и сдерживание вредоносной активности.
Сервисы EDR выходят за рамки традиционных неконтролируемых антивирусных систем, обеспечивая обнаружение критических событий практически в режиме реального времени и в некоторых случаях блокируя атаку на её пути. В других случаях сервисы EDR предупреждают об опасности и автоматически реагируют, предоставляя мгновенный удалённый доступ к потенциально вредоносному компьютеру в вашей сети. Некоторые перечисленные ниже поставщики отслеживают атаки программ-вымогателей и предлагают возможность прерывания или предотвращения событий шифрования. Если это правда, это будет шагом вперёд по сравнению с традиционными антивирусными решениями на рынке, поскольку они не всегда предотвращают атаки программ-вымогателей. Несколько популярных поставщиков предлагают возможности EDR как в виде отдельных продуктов, так и в составе пакета услуг:
Инструменты обнаружения и реагирования на конечные точки позволяют организациям постоянно отслеживать конечные точки и серверы, выявляя потенциально вредоносное поведение и в некоторых случаях предотвращая его. Эффективные инструменты EDR позволяют обнаруживать эти события и реагировать на них, минимизируя ущерб как конечной точке, так и всей сети.
Дополнительные рекомендации по кибербезопасности
Кроме того, приведенные ниже рекомендации помогут вам и вашему бизнесу обеспечить безопасность от различных угроз, с которыми вы можете сталкиваться ежедневно. Все перечисленные ниже предложения можно получить, воспользовавшись услугами разработки программы vCISO от CyberHoot.
Все эти рекомендации заложены в сам продукт CyberHoot или в сервисы vCISO от CyberHoot. С помощью CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте учиться, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
источники:
Дополнительная литература:
10 лучших антивирусных продуктов, которые стоит рассмотреть для вашего бизнеса
EDR, XDR и MDR: понимание различий, скрывающихся за аббревиатурами
Связанные термины:
Управление событиями и инцидентами безопасности (SEIM)
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Примечание: Если вы хотите подписаться на нашу рассылку, перейдите по любой из ссылок выше (кроме инфографики), введите свой адрес электронной почты в правой части страницы и нажмите « Отправить мне рассылку».
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Я помню первые дни...
Читать далее
Автор: Кэти Бокетти | Редакция: Крейг Тейлор | Редакция Крейга Тейлора: В блоге на этой неделе...
Читать далее
Время от времени появляется вредоносная программа с настолько хитрой уловкой, что заставляет исследователей в области безопасности задуматься и...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.