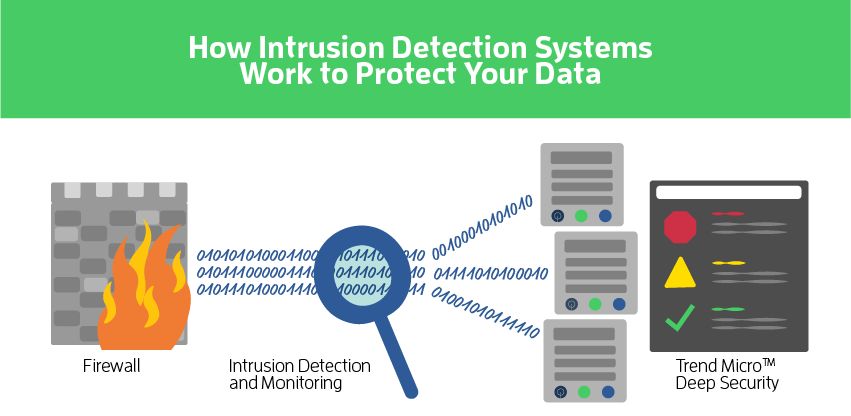
Системы предотвращения вторжений на основе сети (NIPS) — это упреждающий подход к сетевой безопасности, используемый для выявления потенциальных угроз и быстрого реагирования на них. Подобно системам обнаружения вторжений в сеть (NIDS), системы предотвращения вторжений на основе сети (NIPS) отслеживают сетевой трафик и активно перезагружают соединения, в которых обнаружено вредоносное поведение, прежде чем оно причинит ущерб.
Связанные термины: Сетевые сервисы обнаружения вторжений , Вторжение , Обнаружение вторжений
Источник: CNSSI 4009, ISO/IEC 27039
Службы предотвращения сетевых вторжений (NIPS) — это сложное и дорогостоящее решение для корректной и эффективной работы в корпоративной среде. Они часто используются в центрах обработки данных с поставщиками облачного хостинга для обеспечения более высокого уровня кибербезопасности в критически важных сетях. Однако в сфере малого и среднего бизнеса они часто оказываются слишком дорогими, чтобы быть практичными. Кроме того, они предоставляют услуги безопасности, которые были бы целесообразны только при наличии всех ваших служб, процессов и политик зрелости кибербезопасности 1-го, 2-го и 3-го уровней. Большинство предприятий малого и среднего бизнеса не работают с таким уровнем зрелости. Поэтому я редко рекомендую NIPS или его менее дорогую версию NIDS (службы обнаружения сетевых вторжений) в сетевом пространстве малого и среднего бизнеса. Исключения из этого общего руководства применяются, особенно в регулируемых отраслях в сфере крупных финансов, например, для подрядчиков оборонной промышленности, желающих получить сертификаты высокого уровня.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

