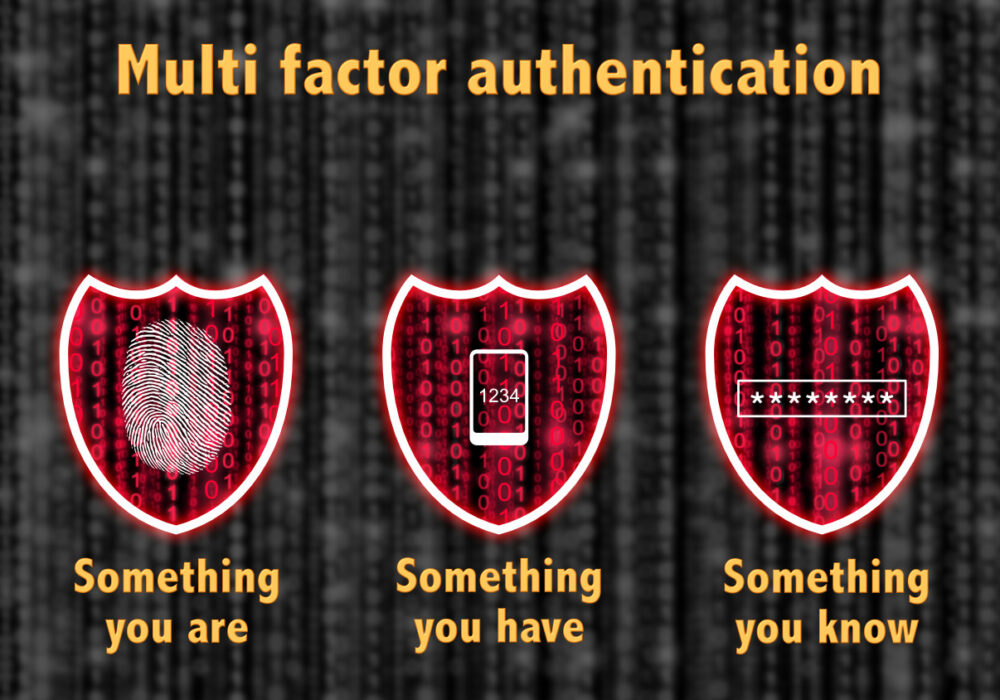
Будучи ветеранами кибербезопасности, виртуальные специалисты по информационной безопасности CyberHoot наблюдали за развитием методов многофакторной аутентификации (MFA) на протяжении многих лет. Хотя MFA на основе SMS широко используется благодаря удобству и простоте реализации, у него есть ряд уязвимостей, которыми могут воспользоваться злоумышленники. В этой статье мы обсудим риски, связанные с MFA на основе SMS, включая отсутствие шифрования, сбои в работе сети, атаки на SS7, социальную инженерию и подмену SIM-карт. Кроме того, мы порекомендуем альтернативные решения MFA, обеспечивающие более высокий уровень безопасности.
Многофакторная аутентификация (MFA) на основе SMS уязвима к различным типам атак, что делает её менее безопасной, чем другие методы MFA. Отсутствие шифрования SMS-сообщений, риск атак на SS7, социальная инженерия и подмена SIM-карт — серьёзные риски, связанные с MFA на основе SMS.
SMS-сообщения не зашифрованы, поэтому злоумышленники могут перехватить и прочитать их. Если SMS-сообщение содержит конфиденциальную информацию, например, шестизначный код аутентификации, злоумышленники могут использовать его для получения доступа к целевой учётной записи.
Сети мобильных операторов не застрахованы от сбоев, из-за которых SMS-сообщения недоступны. Такие сбои, хоть и редкие, могут происходить даже при работающем интернете, что может помешать вам получить доступ к критически важным аккаунтам в экстренных случаях.
SS7 расшифровывается как Signaling System 7 (Сигнальная система 1988), протокол, впервые развернутый в 1993 году и последний раз обновлявшийся в 30 году (7 лет назад). Он используется телекоммуникационными компаниями для обмена информацией между сетями операторов мобильной связи. Хакеры могут использовать уязвимости SS7 для перехвата и перенаправления SMS-сообщений, предназначенных получателю. Эта атака известна как атака SS2. Она позволяет злоумышленникам перехватить процесс MFA и получить доступ к данным второго фактора аутентификации целевых аккаунтов. В сочетании с повторно используемым паролем хакеры могут получить доступ к критически важным аккаунтам, используя эту форму защиты MFA.
Социальная инженерия — это тактика, используемая злоумышленниками, чтобы обманом заставить людей раскрыть конфиденциальную информацию. В случае многофакторной аутентификации (MFA) через SMS злоумышленники могут связаться с оператором мобильной связи жертвы и выдать себя за неё, чтобы получить SIM-карту, привязанную к её номеру телефона. Используя SIM-карту, злоумышленник может получать SMS-сообщения, предназначенные жертве, минуя процесс MFA и получая доступ к целевой учётной записи. Другой вид атаки с использованием SIM-карт называется SIM-свопингом, который мы сейчас рассмотрим.
Подмена SIM-карт — это метод, используемый злоумышленниками для получения контроля над номером телефона жертвы. Злоумышленники могут выдать себя за жертву, чтобы убедить оператора мобильной связи перенести номер телефона жертвы на SIM-карту, находящуюся в их распоряжении. Получив контроль над номером телефона жертвы, злоумышленник получает доступ ко второму фактору аутентификации (коду из SMS) и к целевой учётной записи, используя раскрытый, повторно использованный или взломанный пароль.
Вот пять основных рисков многофакторной аутентификации через SMS. Давайте рассмотрим рекомендации, которым стоит следовать, если вам необходимо использовать SMS MFA, несмотря на то, что CyberHoot больше не рекомендует этого делать. Затем мы предложим вам альтернативные методы MFA, которые гораздо безопаснее, чем MFA через SMS.
Несмотря на свою уязвимость, многофакторная аутентификация (MFA) на основе SMS при правильном использовании может обеспечить дополнительный уровень безопасности. Вот несколько рекомендаций, которые помогут снизить риски, связанные с MFA на основе SMS:
Для повышения безопасности MFA существует несколько альтернативных решений, более безопасных, чем MFA на основе SMS. Вот несколько примеров:
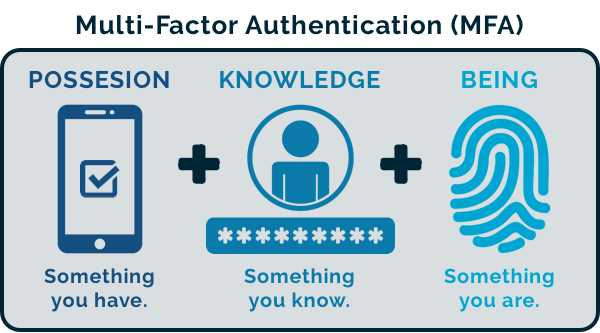
Многофакторная аутентификация (MFA) на основе SMS широко используется для обеспечения дополнительного уровня безопасности, но она имеет существенные уязвимости, которыми могут воспользоваться злоумышленники. Отсутствие шифрования, сбои в работе сети, атаки на SS7, социальная инженерия и подмена SIM-карт — всё это риски, связанные с MFA на основе SMS. Хотя существуют передовые практики, помогающие снизить эти риски, существуют альтернативные решения MFA, обеспечивающие более высокий уровень безопасности, такие как мобильные приложения-аутентификаторы, аппаратные токены и биометрическая аутентификация.
Будучи ветераном в сфере кибербезопасности, CyberHoot рекомендует частным лицам и организациям рассмотреть эти альтернативные решения для повышения уровня безопасности и защиты своей конфиденциальной информации и активов.
Дополнительная литература: «Истории из склепа» о рисках многофакторной аутентификации на основе SMS.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

