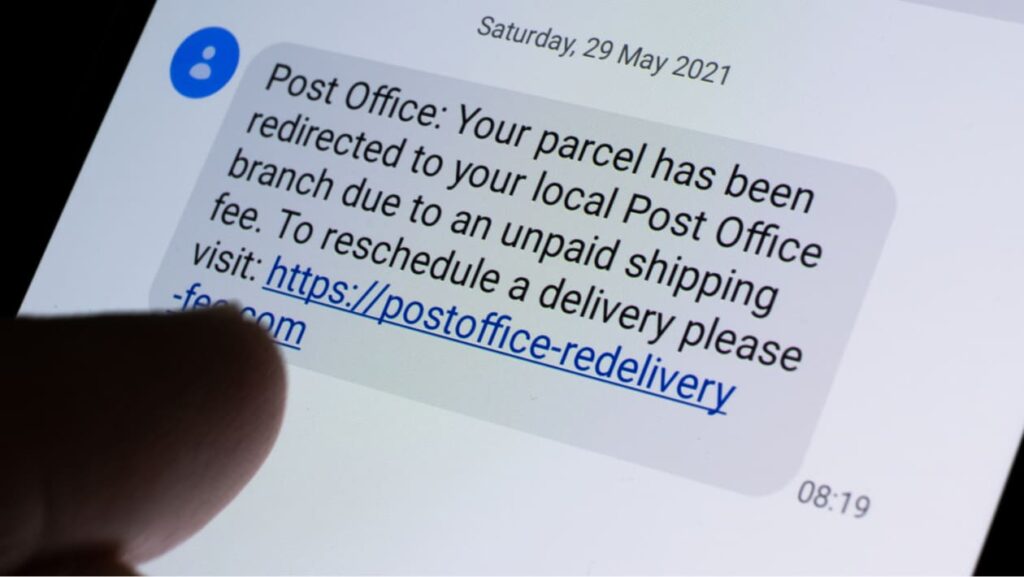
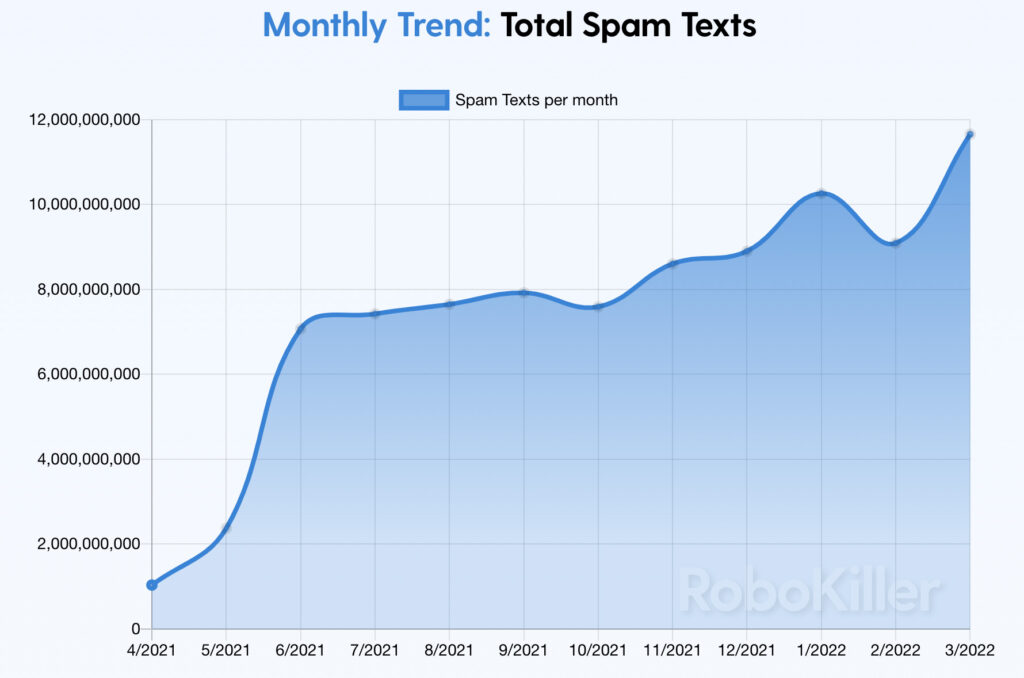
Каждый владелец мобильного телефона наверняка получал неожиданные текстовые сообщения с незнакомых номеров, содержащие ссылку, по которой нужно перейти. С 1 апреля 2021 года количество таких неприятных и потенциально опасных сообщений увеличилось в 6 раз. Переходя по таким ссылкам, вы можете передать хакерам ценную информацию, которую они могут использовать для кражи средств с вашего банковского счета, подделки личности или даже отслеживания вашего местонахождения. Этот тип атаки с использованием социальной инженерии называется « смишинг », что означает фишинг через SMS-сообщения. В качестве приманки используются очевидные предложения, такие как энергетические добавки, денежные призы от крупных розничных продавцов или CBD-жевательные конфеты с новыми вкусами. Некоторые из них более изощренны, маскируясь под результаты тестов на COVID, уведомления о доставке или оповещения о несостоявшихся онлайн-платежах. В любом случае, они опасны и становятся все более популярными среди киберпреступников.
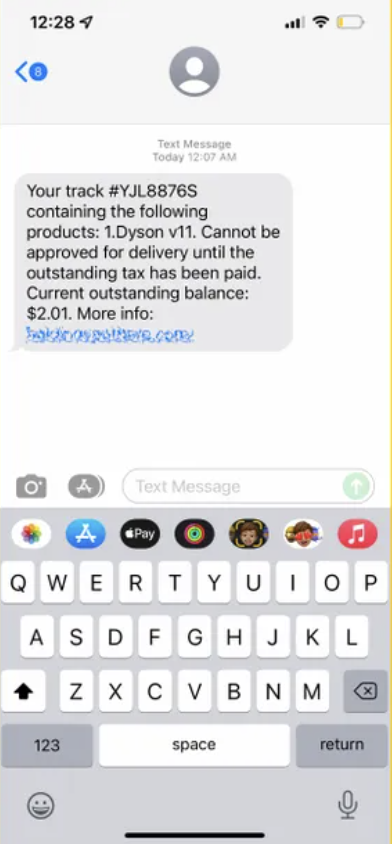
Подавляющее большинство фишинговых атак направлено на получение персональных данных ничего не подозревающих пользователей через электронные письма. Однако киберпреступники всё чаще пользуются тем, что пользователи рассеянны и редко расстаются со своими смартфонами, чтобы выманить у них логины и пароли, данные кредитных карт и другую финансовую информацию, а также доступ к корпоративным сетям. Взгляните на изображения ниже, чтобы понять, как они пытаются обмануть ничего не подозревающих пользователей:
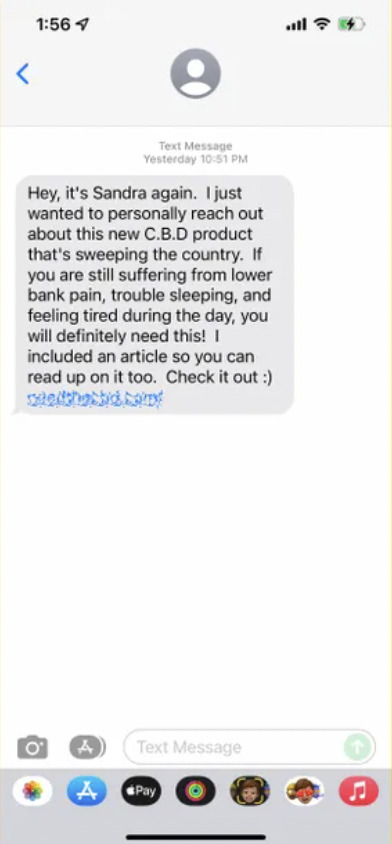
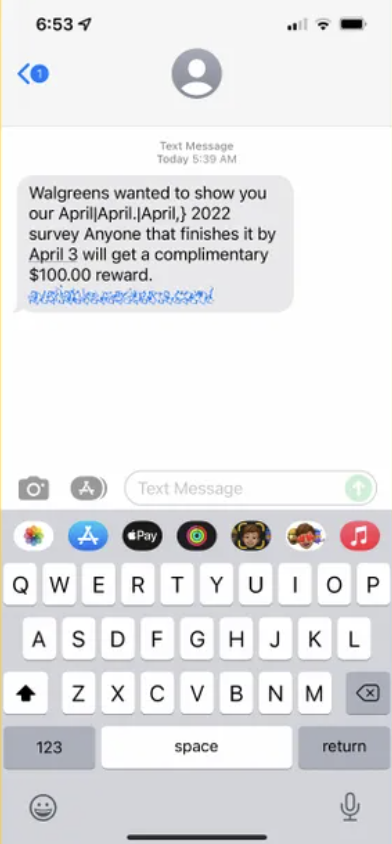
Федеральная торговая комиссия сообщает, что в прошлом году мошеннические SMS-сообщения обошлись американским потребителям в 131 миллион долларов, по сравнению с 86 миллионами долларов в 2020 году, и составили 21% от всех зарегистрированных случаев мошенничества. Недавно компания Proofpoint обнаружила пятикратный рост числа атак мобильного вредоносного ПО в Европе, начиная с февраля. Эти атаки включали попытки фишинга через SMS, а также атаки, при которых вредоносное ПО отправлялось непосредственно на устройства через вредоносное приложение. Может ли это быть связано с войной на Украине, которая началась тогда? Компания CyberHoot подозревает, но не может доказать связь.
Исследователи Proofpoint отмечают, что фишинг через SMS становится излюбленным методом атак для киберпреступников, стремящихся взломать мобильные устройства, особенно iPhone от Apple. Недавно Pegasus , одна из самых мощных шпионских программ, когда-либо разработанных, впервые смогла проникнуть в телефоны бесчисленного количества государственных чиновников, журналистов и правозащитников после того, как они перешли по вредоносной ссылке в текстовом сообщении или электронном письме.
Как правило, не стоит отвечать на текстовые сообщения от незнакомых людей. Это лучший способ обезопасить себя. Особенно это актуально, если текстовое сообщение приходит с номера телефона, который не похож на обычный, например, «5000» или «452-981». Это признак того, что текстовое сообщение — это просто электронное письмо, отправленное на телефон. При использовании телефона следует соблюдать основные меры предосторожности, например:
Помните: достаточно одного вредоносного текстового сообщения, чтобы поставить под угрозу ваши данные, телефон и личную безопасность. Немного здравого смысла и осторожности — и вы сможете избежать смишинг-атаки.
Кроме того, приведенные ниже рекомендации помогут вам и вашему бизнесу обеспечить безопасность от различных угроз, с которыми вы можете сталкиваться ежедневно. Все перечисленные ниже предложения можно получить, воспользовавшись услугами разработки программы vCISO от CyberHoot.
Все эти рекомендации заложены в сам продукт CyberHoot или в сервисы vCISO от CyberHoot. С помощью CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте учиться, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
источники:
Дополнительная литература:
Атака с использованием Smi-атак на перепись населения Великобритании
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.