Приложения «программное обеспечение как услуга» (SaaS) за последнее десятилетие кардинально изменили бизнес, принеся огромную пользу. Пандемия вынудила многие компании перевести сотрудников с офисных или настольных приложений на облачные SaaS-решения. К таким SaaS-приложениям относятся самые разные программы — от офисного программного обеспечения до мощных коммуникационных инструментов. Среди наиболее популярных бизнес-приложений можно выделить Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 и Zoom.
Большинство людей не задумываются, подключая необходимое им приложение к Google Workspace, O365 или аналогичным сервисам. Простые действия пользователей, такие как создание электронного письма или обновление контакта в CRM , могут приводить к ряду других автоматических действий и уведомлений на каждой из этих подключенных платформ.
Технологии OAuth и единого входа (Single Sign-On) упростили аутентификацию и предлагают контролируемое делегирование прав доступа. Представленные в виде областей действия (scopes) , эти разрешения приложение запрашивает у пользователя разрешение на определенные действия. Приложение может запросить одну или несколько областей действия. После одобрения областей действия пользователь предоставляет этим приложениям разрешения на выполнение кода для реализации логики, работающей в фоновом режиме в их среде. Эти приложения могут быть как безвредными, так и представлять угрозу, подобную исполняемому файлу.
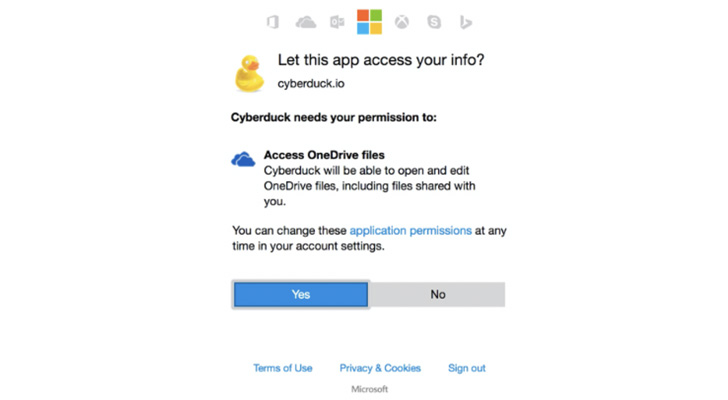
Как показано на изображении ниже, механизм OAuth упрощает взаимодействие приложений, и многие не задумываются о возможных последствиях. Когда эти приложения и другие дополнения для SaaS-платформ запрашивают разрешения, они обычно предоставляются без раздумий, что создает больше возможностей для хакеров получить доступ к данным компании. Это подвергает компании риску атак на цепочку поставок , захвата API и непреднамеренной установки вредоносных сторонних приложений на корпоративные устройства.
Что касается локальных машин и исполняемых файлов, организации уже имеют встроенные средства контроля, позволяющие службам безопасности блокировать вредоносные программы и файлы. То же самое должно произойти и с SaaS-приложениями.
Обучение сотрудников основам информационной безопасности – первый шаг в обеспечении кибербезопасности всегда сводится к повышению осведомленности сотрудников. Как только сотрудники лучше поймут риски и опасности, которые представляют собой механизмы OAuth, они будут менее склонны их использовать.
Включите многофакторную аутентификацию — лучшее, что вы можете сделать для повышения безопасности облачных сервисов вашей организации, — это включить и обеспечить соблюдение многофакторной аутентификации (МФА) для всех возможных учетных записей. Эта практика особенно важна для ваших основных почтовых и платформ для совместной работы, поскольку она снижает ущерб, который может нанести злоумышленник, используя украденные учетные данные.
Политика – Организациям следует разработать политику, обязывающую сотрудников подавать запросы на использование сторонних приложений. Это можно включить в Политику допустимого использования (AUP) вашей организации.
Используйте мониторинг безопасности SaaS — мониторинг безопасности SaaS является важнейшим уровнем защиты для вашей ИТ-инфраструктуры. Он позволяет управлять доступом сотрудников к необходимым приложениям SaaS по отделам, консолидировать лицензии и обеспечивает беспрецедентную прозрачность вашей ИТ-инфраструктуры. Blissfully — отличный пример платформы, которая может делать все три вещи и даже больше; это ключевой элемент безопасности SaaS при формировании вашей ИТ-инфраструктуры.
Управление доступом к SaaS-приложениям и паролями – Как уже упоминалось, некоторые SaaS-приложения несовместимы с решениями SSO. В таких ситуациях CyberHoot рекомендует использовать менеджер паролей. Надежные менеджеры паролей, такие как LastPass , 1Password, DashLane или Bitwarden, позволяют пользователям генерировать надежные, уникальные пароли длиной более 14 символов, хранить учетные данные для веб-сайтов и зашифрованные защищенные заметки. Эти инструменты также полезны, поскольку позволяют пользователям безопасно обмениваться учетными данными или заметками с доверенными сотрудниками или клиентами.
Здесь уместны практические советы и здравый смысл. Убедитесь, что ваши пользователи не должны слепо принимать все разрешения на доступ, запрашиваемые SaaS-приложением, так же, как запрещать приложению на телефоне доступ к вашему списку контактов или доступ к данным о вашем местоположении по умолчанию. Если доступ не требуется для функционирования приложения, по умолчанию всегда следует запрещать доступ.
Следующие рекомендации помогут вам и вашему бизнесу обеспечить безопасность от различных угроз, с которыми вы можете сталкиваться ежедневно. Все перечисленные ниже предложения можно получить, воспользовавшись услугами разработки программы vCISO от CyberHoot.
Все эти рекомендации, за исключением киберстрахования, включены в продукт CyberHoot и услуги виртуального директора по информационной безопасности. С CyberHoot вы можете управлять, обучать, оценивать и тестировать своих сотрудников. Посетите CyberHoot.com и зарегистрируйтесь для получения наших услуг уже сегодня. Как минимум, продолжайте обучение, подписавшись на наши ежемесячные информационные бюллетени по кибербезопасности , чтобы быть в курсе последних обновлений в этой области.
источники:
Риски и проблемы программного обеспечения как услуги (SaaS)
Дополнительные ресурсы:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.