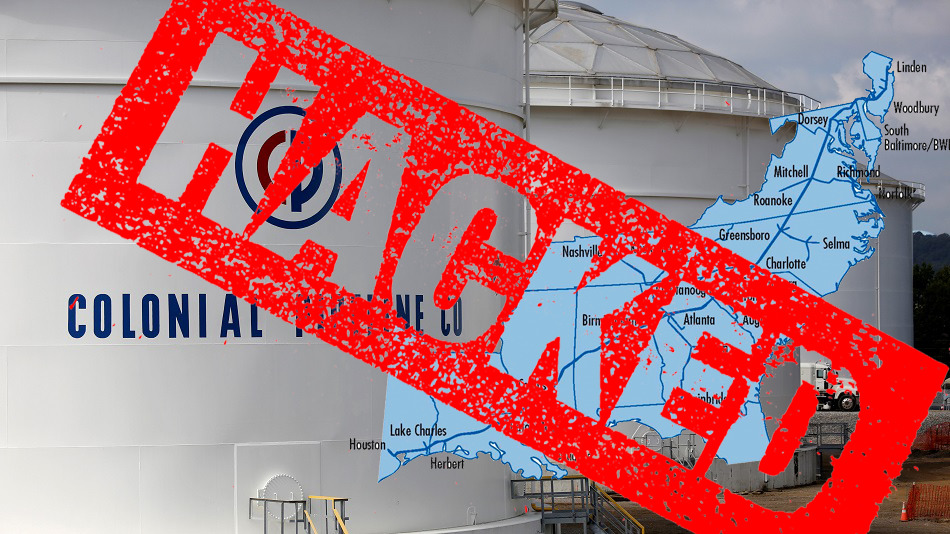
Крупнейший в США трубопровод, Colonial Pipeline, приостановил работу из-за атаки программы-вымогателя . По трубопроводу Colonial Pipeline транспортируется 45% топлива, используемого на восточном побережье США, от Техаса до района залива Нью-Йорка. 7 мая 2021 года компания-поставщик трубопроводов опубликовала заявление , в котором сообщила, что узнала о кибератаке:
Мы установили, что этот инцидент связан с программой-вымогателем. В ответ на угрозу мы заблаговременно отключили некоторые системы, что привело к временной остановке работы всех трубопроводов и повлияло на некоторые наши IT-системы.
По данным Bloomberg и The Wall Street Journal , в расследовании участвуют эксперты по реагированию на инциденты в сфере кибербезопасности из компании FireEye , которые связали атаку с разновидностью программы-вымогателя под названием DarkSide.
Организация киберпреступников DarkSide была создана в августе 2020 года и к маю 2021 года уже опубликовала украденные данные более чем 40 жертв. Неясно, какую сумму требуют злоумышленники и заплатила ли компания Colonial Pipeline хакерам. Хотя в отчете Bloomberg утверждается, что киберпреступники, стоящие за атакой, украли 100 ГБ данных из сети компании. Для сравнения, Travelex, лондонская компания по обмену иностранной валюты, заплатила 2.3 миллиона долларов за «разблокировку» всего 5 ГБ данных . Учитывая, что у Pipeline отсутствует 100 ГБ данных, можно подсчитать, сколько хакеры могут потребовать от Colonial (40-50 миллионов долларов). Возможно, Colonial не может заплатить выкуп, потому что Министерство финансов США прошлой осенью объявило незаконными платежи в биткоинах за использование программ-вымогателей . Если бы эта программа-вымогатель только зашифровала данные Colonial, компания была бы недоступна в течение нескольких дней, пока восстанавливала бы данные из резервных копий. Однако, судя по всему, организация «Тёмная сторона» также угрожает раскрыть в интернете информацию, которая, предположительно, является конфиденциальной и компрометирующей.
В последние годы наблюдается всплеск кибератак на коммунальные предприятия и объекты критической инфраструктуры. Проблема этой тенденции заключается в том, что новые штаммы программ-вымогателей не только шифруют данные жертвы, но и извлекают информацию и публично публикуют украденные данные, если выкуп не выплачен. Этот тип программ-вымогателей называется « программами-утечками ». Компания CyberHoot уже некоторое время следит за этой тенденцией , а программа-вымогатель Maze начала применять эту новую стратегию более года назад.
Согласно данным, собранным Check Point и HackerNews , количество кибератак на американские коммунальные предприятия в среднем увеличилось на 50% в неделю в 2021 году: со 171 в начале марта до 260 к концу апреля.
Программы-вымогатели привлекли внимание как Белого дома, так и отрасли. Недавно созданная Целевая группа по борьбе с программами-вымогателями (RTF) объединяет государственные и частные организации для поиска способов противодействия этой эпидемии. В состав RTF входят высококвалифицированные эксперты по кибербезопасности, которые помогают компаниям активно бороться с программами-вымогателями. Ранее уже предпринимались попытки борьбы с программами-вымогателями, но главная цель целевой группы — снизить частоту и масштабы этих атак. Пока RTF работает, ваша компания не может ждать волшебного решения. Необходимо предпринять ряд действий для повышения уровня безопасности и снижения вероятности стать жертвой атак программ-вымогателей, подобных Colonial:
В надежную программу кибербезопасности входит множество других мер защиты, включая оценку рисков , создание системы управления рисками и различные технические средства защиты. Узнайте обо всем этом и начните создавать свой надежный план многоуровневой защиты от киберугроз в CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Источники:
Дополнительная литература:
Казначейство США запретило выплаты за программы-вымогатели
Формирование целевой группы по борьбе с программами-вымогателями
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

