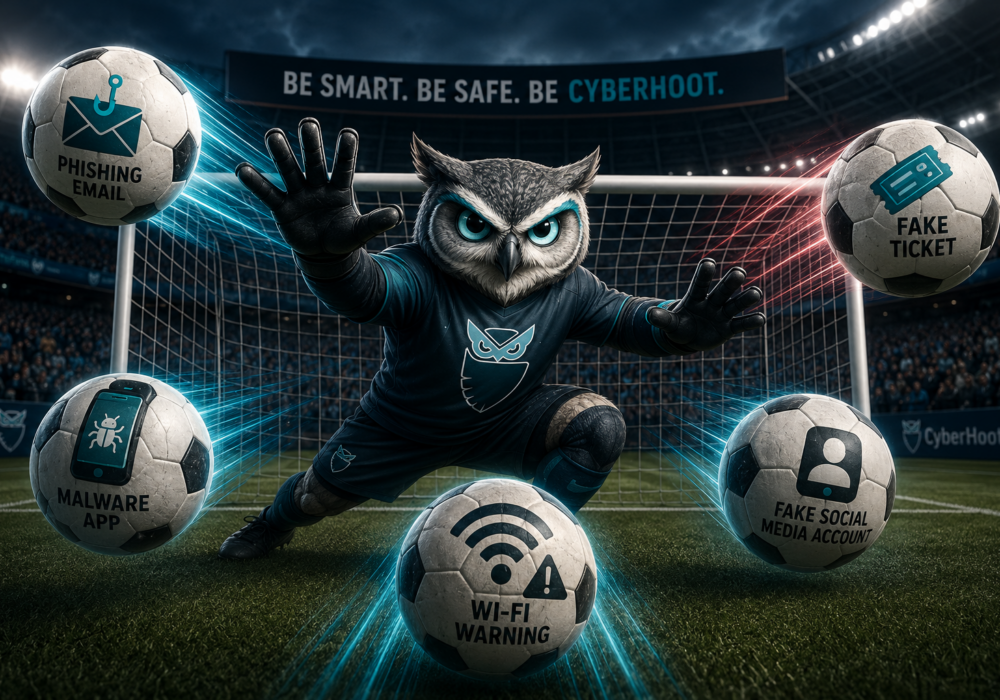
Чемпионат мира по футболу FIFA 2026 стартовал 11 июня в США, Канаде и Мексике. Ожидается, что его посетят шесть миллионов болельщиков, а ещё миллионы будут искать билеты, трансляции и футболки в интернете. Мошенники тоже подготовились к этому моменту. ФБР и несколько исследовательских групп сообщают о тысячах поддельных сайтов FIFA, вредоносных приложениях для потоковой передачи и украденных логинах, уже находящихся в обращении. Хорошая новость проста. Несколько простых привычек защитят вас почти от всего этого, и ни одна из них не будет стоить ни копейки.
Исследователи из Group-IB отследили более 4,300 мошеннических доменов FIFA, зарегистрированных с августа 2025 года. Одна из преступных группировок, получившая прозвище GHOST STADIUM, управляет более чем 300 клонированными копиями официального сайта FIFA. Подделки копируют настоящую страницу входа и даже загружают изображения напрямую с собственных серверов FIFA, что затрудняет их обнаружение. После ввода пароля преступники сбрасывают его, блокируют доступ и перепродают билеты, привязанные к вашей учетной записи.
Ваша защита ничего не стоит. Введите fifa.com в свой браузер самостоятельно, вместо того чтобы переходить по ссылкам в рекламе, результатах поиска или сообщениях в социальных сетях. Включите многофакторную аутентификацию для своей учетной записи FIFA, чтобы украденный пароль сам по себе ни к чему не привел.
Исследователи из ThreatFabric и Kaspersky обнаружили вредоносные приложения для потоковой передачи данных, распространяющие семейства вредоносных программ для Android под названиями Massiv и Perseus . Эти приложения находятся вне официальных магазинов приложений, поэтому для их установки необходимо пройти через несколько предупреждений на вашем собственном телефоне. После установки вредоносная программа запрашивает разрешения на доступ к специальным возможностям, затем записывает ваш ввод текста, размещает поддельные экраны входа в систему поверх ваших настоящих банковских приложений и перехватывает ваши одноразовые коды безопасности.
Компания Bitdefender обнаружила более 55 рекламных кампаний на футбольную тематику в Facebook и Instagram, продвигающих поддельные футболки и коллекционные наклейки. Компания Fortinet насчитала более 1,700 поддельных аккаунтов FIFA в социальных сетях, а также мошенническую схему найма, перенаправляющую соискателей на страницу входа в систему, похожую на страницу входа в Google. Прежде чем покупать или подавать заявку, проверьте аккаунт, стоящий за предложением. Реальные бренды ссылаются на официальные сайты, регулярно публикуют контент и принимают стандартные способы оплаты. Двухминутная проверка спасет вас от поддельной футболки и кражи пароля.
Компания Kaspersky протестировала беспроводные сети в трех городах Мексики и обнаружила, что примерно каждая десятая сеть не имеет пароля. Открытые сети позволяют злоумышленникам легко создавать поддельные точки доступа и читать ваш трафик. Во время поездок используйте мобильный интернет для банковских операций и электронной почты. Оставьте общедоступный Wi-Fi для проверки результатов матчей и хвастовства в групповом чате.
Если ваши сотрудники любят футбол, ссылки на Чемпионат мира по футболу прямо сейчас попадают в их почтовые ящики и телефоны. Украденные учетные данные из этой кампании уже обнаруживаются в утечках данных, собранных вредоносными программами для кражи паролей с такими названиями, как Vidar , LummaC2 и RedLine . Для реагирования вам не нужен корпоративный бюджет. Добавьте короткое напоминание на следующее собрание команды: покупайте билеты только на fifa.com, избегайте установленных через сторонние сервисы потокового вещания (только для Android) и сообщайте о подозрительных электронных письмах, не опасаясь обвинений. Бесплатные сервисы уведомления о взломах позволяют проверить, были ли корпоративные учетные данные обнаружены в украденных данных. Такие небольшие и недорогие шаги останавливают большинство попыток этих преступников.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакция: Крейг Тейлор | Редакция Крейга Тейлора: В блоге на этой неделе...
Читать далее
Время от времени появляется вредоносная программа с настолько хитрой уловкой, что заставляет исследователей в области безопасности задуматься и...
Читать далее
Автор: Крейг Тейлор. Я не могу зайти в кофейню, сыграть в гольф, пообщаться в дружеской обстановке с...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

