Март 1st, 2023: В ConnectWise Recover и R1Software, использующих ZK Framework для веб-разработки на Java, обнаружено множество уязвимостей. Эти уязвимости допускают выполнение произвольного кода, повышение привилегий и могут позволить хакерам внедрять программы-вымогатели и бэкдоры через службы удалённого резервного копирования. Рекомендация: немедленно установите исправления для затронутых систем и проведите расследование, чтобы убедиться, что хакеры еще не взломали сети.
Компания CyberHoot получила сегодня от Rapid7 информацию об активной эксплуатации уязвимости CVE-2022-36537 в уязвимых версиях программного обеспечения ConnectWise R1Soft Server Backup Manager. Основная уязвимость связана с фреймворком ZK Framework . Это открытый Java-фреймворк, используемый для создания веб-приложений. ConnectWise использует ZK Framework в своих популярных продуктах R1Soft и Recovery. Уязвимость используется для удаленного выполнения кода и установки вредоносных драйверов, которые могут включать в себя функции удаленного доступа. После успешного взлома злоумышленники смогли выполнять команды на всех системах, работающих с агентом резервного копирования ConnectWise, подключенным к серверу R1Soft.
В данном уведомлении ConnectWise и записи NVD для CVE-2022-36537 уязвимость классифицируется как раскрытие информации. Компания Rapid7 считает, что такая классификация значительно занижает риск и последствия CVE-2022-36537. CyberHoot и Rapid7 считают, что это недооценивает критичность данного риска. Вместо этого мы рекомендуем провести экстренную оценку и установить исправления на затронутые системы.
Кроме того, существуют и другие интеграции с ZK Framework, которые, вероятно, появятся в ближайшие дни или недели. Проверьте свою среду (среды) на наличие других решений, использующих фреймворк Java ZK.
ConnectWise Recover : Затронуты версии Recover 2.9.7 и более ранние.
R1Soft : Затронуты версии SBM v6.16.3 и более ранние.
Что делать?
Компаниям следует проверить свои аппаратные и программные активы на предмет использования ZK Framework. Немедленно установите исправление, если вы находитесь в зоне риска.
Проверьте данные сканирования на наличие дополнительных уязвимостей. Во всех случаях следуйте процессу управления оповещениями об уязвимостях (VAMP) и устанавливайте исправления в установленные сроки.
Для клиентов CyberHoot vCISO это критическая проблема, которую следует немедленно устранять, как только она будет обнаружена, поскольку она представляет значительный потенциал для серьезной компрометации множества устройств и систем.
Согласно уведомлению ConnectWise , затронутые обновления ConnectWise Recover SBM были автоматически обновлены до последней версии Recover (v2.9.9). Однако для R1Soft необходимо обновить менеджер резервного копирования сервера до версии SBM v6.16.4, выпущенной 28 октября 2022 года, используя вики-страницу обновления R1Soft от ConnectWise.
ZK Framework — это Java-фреймворк с открытым исходным кодом, используемый для создания веб-приложений. Поскольку нам известно, что ConnectWise использует этот фреймворк, мы знаем, что существуют исправления, которые можно применить. Возможно, существует множество других веб-приложений, использующих этот Java-фреймворк. Пожалуйста, оцените уязвимость вашего веб-приложения независимо от рекомендаций CyberHoot, ConnectWise и других компаний, чтобы определить другие риски для вашей организации.
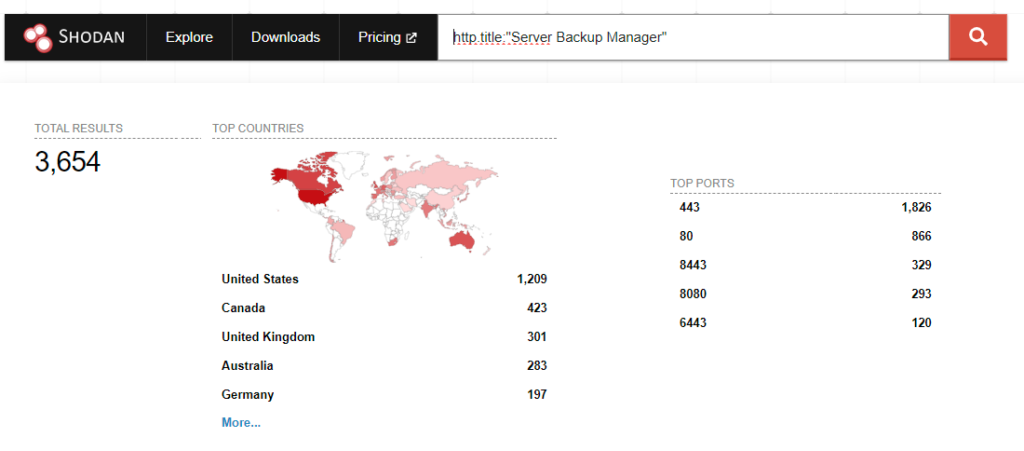
Информационное сообщение в блоге Rapid7 о реальных уязвимостях решений ConnectWise Recover и R1Soft Server Backup. Информационное сообщение по вопросам кибербезопасности и управления безопасностью инфраструктуры. Бюллетень безопасности ConnectWise. Запись в национальной базе данных уязвимостей – CVE 2022 – 36537.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

