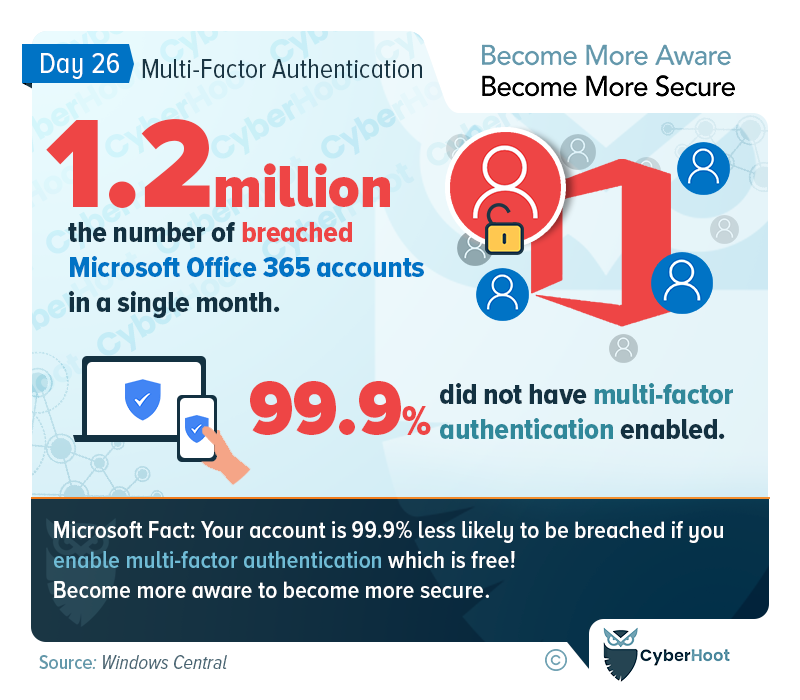
Иногда в жизни попадается лайфхак, который просто ошеломляет своей простотой. Почему я раньше им не пользовался? Многофакторная аутентификация (MFA) или двухфакторная аутентификация (2FA) — один из таких лайфхаков для кибербезопасности, который каждый должен изучить и использовать для всех своих онлайн-аккаунтов. MFA или двухфакторная аутентификация (2FA) использует второй фактор помимо пароля для идентификации в SaaS-приложении. Это предотвращает кражу наших аккаунтов хакерами, получившими пароли через взлом стороннего сайта.
В дополнение к многофакторной/двухфакторной аутентификации (MFA/2FA), вам следует как можно скорее освоить менеджер паролей. Это второй лайфхак, о котором вы будете рады уже через несколько недель после того, как научитесь пользоваться этими двумя инструментами. Главный вывод: как можно скорее внедрите MFA/2FA и менеджер паролей, чтобы защитить себя в интернете. Вы будете очень рады, что сделали это!
Также рассмотрите возможность регистрации в CyberHoot и внедрения рекомендуемых практик, представленных ниже.
CyberHoot полагает, что многие представители малого и среднего бизнеса, а также управляемые поставщики услуг могут значительно улучшить свою защиту и повысить шансы не стать очередной жертвой кибератак, если будут следовать приведенным выше советам.
Надеемся, вам нравится Месяц повышения осведомленности о кибербезопасности (CAM). Посетите или подпишитесь на страницы CyberHoot в Facebook , LinkedIn или Twitter , чтобы получать ежедневные обновления в течение месяца.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

