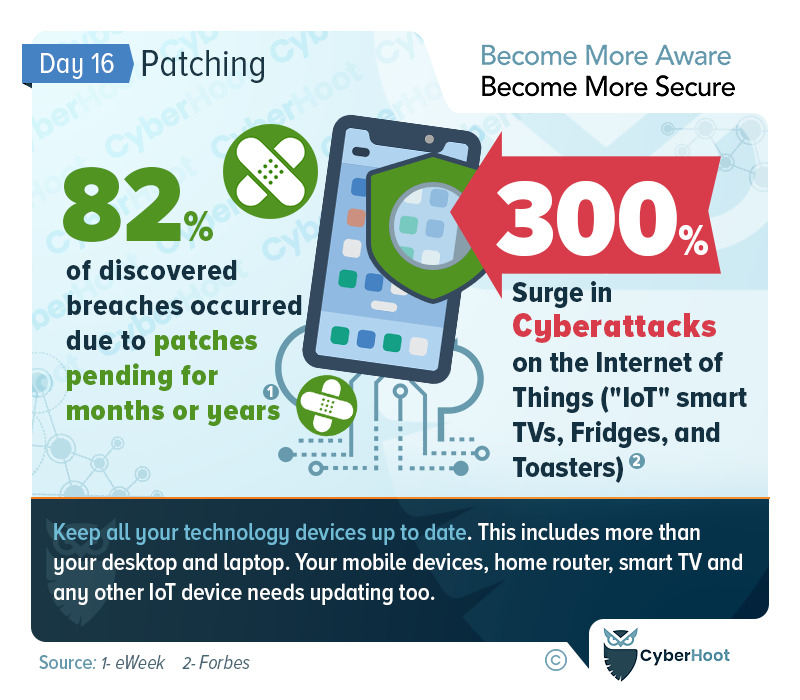
Месяц осведомленности о кибербезопасности: важность установки исправлений

16 октября 2022 г. | Блог Месяц осведомленности о кибербезопасности: важность установки исправлений


Заделка

Устранение уязвимостей является ключевой частью предотвращения нарушений.

Хакеры часто проникают в наши сети и компьютеры, используя методы социальной инженерии, используя фишинговые письма или ненадлежащее соблюдение правил паролей. Однако существует и более фундаментальная уязвимость устройств и сетевого оборудования, используемых нами для работы с компьютерами: отсутствие обновлений.

Производители выпускают патчи для исправления ошибок, уязвимостей и добавления новых функций в свои продукты. Своевременное обновление патчей — это передовая практика, которой часто не хватает в компаниях, и это может иметь катастрофические последствия. CyberHoot постоянно отслеживает критические уязвимости, о которых сообщают производители, и публикует информацию о них в виде уведомлений в нашем блоге и на страницах с рекомендациями , а также для наших клиентов vCISO .

Каждой компании необходимо разработать свой процесс управления оповещениями об уязвимостях и протестировать его на нескольких следующих критически важных рекомендациях, чтобы убедиться в его эффективности. Подпишитесь на новостные ленты Threat Intelligence, чтобы быть в курсе новых критических исправлений и уязвимостей по мере их обнаружения. Кроме того, следуйте рекомендациям, перечисленным ниже.

Рекомендации по использованию CyberHoot:
  1. Обучите своих сотрудников основным методам атак. От слабых паролей и менеджеры паролей, к важности многофакторная аутентификация И как точечные фишинговые атакиОсведомленность — ключ к защите вашего бизнеса.
  2. Управляйте своими сотрудниками с помощью политика кибербезопасности включая приемлемое использование, пароль, обработку информации и письменную политику информационной безопасности.
  3. Внедрить процессы передовой практики кибербезопасности, такие как процесс управления оповещениями об уязвимостях (ВАМП) и процесс управления инцидентами кибербезопасности (СИМП) для руководства и требования действий в условиях чрезвычайной ситуации. Затем перейдите к процессам подключения и увольнения, процессам управления SaaS и управлению рисками третьих лиц.
  4. Установить надежную техническую защиту, включая: Межсетевые экраны, антивирус, защиты от вредоносных программ, анти-спам, многофакторная аутентификация на всех критически важных счетах, включить полное шифрование диска, тщательно управляйте ключами и, что самое главное, примите, обучите и требуйте от всех сотрудников использовать Менеджер паролей.
  5. Тестирование сотрудников на способность распознавать и предотвращать фишинговые атаки. CyberHoot разработал революционный метод фишингового тестирования, который заполняет пробелы в знаниях ваших сотрудников, не наказывая их за неудачи. Вместо этого мы вознаграждаем их за успехи. Подробнее см. здесь.
  6. Создайте резервную копию своих данных, следуя нашим инструкциям. 3-2-1 Методология резервного копирования чтобы гарантировать, что вы сможете восстановить свой бизнес после инцидента кибербезопасности.
  7. В современную эпоху работы на дому убедитесь, что вы контролируете персональные устройства, подключающиеся к вашей сети, путем проверки их безопасности (латание, антивирус, DNS-защита) или полный запрет на их использование.
  8. Если у вас не было оценка риска Если вы не получали такой помощи от третьей стороны в течение последних двух лет, вам стоит иметь её сейчас. Создание системы управления рисками в вашей организации критически важно для устранения самых серьёзных рисков с учётом ограниченного времени и средств.
  9. Купить Киберстрахование Чтобы защитить вас в случае катастрофического сбоя. Киберстрахование ничем не отличается от страхования автомобиля, пожара, наводнения или жизни. Оно доступно именно тогда, когда оно вам больше всего нужно.

CyberHoot полагает, что многие представители малого и среднего бизнеса, а также управляемые поставщики услуг могут значительно улучшить свою защиту и повысить шансы не стать очередной жертвой кибератак, если будут следовать приведенным выше советам.

Надеемся, вам нравится Месяц повышения осведомленности о кибербезопасности (CAM). Посетите или подпишитесь на страницы CyberHoot в Facebook , LinkedIn или Twitter , чтобы получать ежедневные обновления в течение месяца.

Дополнительная литература:

Лучшие практики применения исправлений в 2022 году – CNP.Net

Защитите свой бизнес с CyberHoot сегодня!!!


Подписаться

Последние блоги

Будьте в курсе последних новостей идеи безопасности

Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

В Firefox появились поддельные расширения для криптокошельков. Вот как поддерживать чистоту вашего браузера.

В Firefox появились поддельные расширения для криптокошельков. Вот как поддерживать чистоту вашего браузера.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: Еще до того, как Клод Код...

Читать далее

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Corp MDM: приложение для фиктивной работы, которое хотело прочитать ваши сообщения.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...

Читать далее

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Поддельные помощники ChatGPT распространяют вредоносное ПО. Вот как их распознать.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...

Читать далее

