Добро пожаловать в февральский выпуск информационного бюллетеня CyberHoot по кибербезопасности!
Злоумышленники теперь охотятся не только за паролями. Они также нацелены на токены сессий, неправильно настроенные облачные сервисы и даже на инструменты искусственного интеллекта, которые ваша команда использует каждый день. Периметр становится все более уязвимым, и браузер незаметно стал еще одной брешью в вашей защите.
И все же есть и хорошие новости. Каждый из рисков, описанных в этом месяце, можно предотвратить. Четкое понимание того, как они действуют, превращает неожиданности в превентивные меры и надежную защиту.
В этом месяце в CyberHoot мы разбираем четыре актуальные проблемы, заслуживающие вашего внимания не потому, что они сенсационные, а потому, что они практичны, своевременны и разрешимы.
Хитрые расширения для браузеров крадут токены сессий ChatGPT, не затрагивая пароль и не активируя многофакторную аутентификацию. Получив действительный токен сессии, злоумышленник может выдавать себя за пользователей, как если бы они вошли в систему легитимно. Мы объясним, как работает эта атака на техническом уровне, почему она обходит традиционные средства защиты и какие меры контроля следует внедрить прямо сейчас для защиты вашей организации.
Один из ведущих специалистов по кибербезопасности недавно допустил дорогостоящую ошибку в использовании ИИ , и это произошло не из-за недостатка технических знаний. Причиной стало нарушение правил безопасного использования общедоступного инструмента ИИ. Урок очевиден: даже опытные профессионалы могут раскрыть конфиденциальные данные без надлежащих мер защиты. Мы разберем произошедшее и представим практическую схему безопасного и ответственного использования инструментов ИИ без запрета их применения.
Google Workspace остается краеугольным камнем современных бизнес-процессов, однако распространенные уязвимости в системе безопасности продолжают приводить к предотвратимым нарушениям . От слабой сегментации ролей администратора до отсутствия политик условного доступа — даже небольшие ошибки в настройках могут создавать чрезмерный риск. Мы выявим наиболее часто встречающиеся уязвимости, объясним, почему они важны, и предоставим приоритетный контрольный список для их устранения.
Наконец, уязвимость MongoBleed привела к утечке данных в 87 000 баз данных MongoDB, доступных из интернета . Это была не сложная уязвимость нулевого дня, а проблема, связанная с утечкой данных. Мы рассмотрим, кто больше всего подвержен риску, как определить свою уязвимость, какие шаги по немедленному устранению уязвимости необходимо предпринять, а также долгосрочные стратегии защиты, которые предотвратят попадание ваших данных в заголовки новостей.
Читайте дальше, сохраняйте дисциплину и поддерживайте кибербезопасность вашей организации.
Крейг
Генеральный директор, соучредитель CyberHoot
Нравится CyberHoot? Нам нужна ваша помощь. Пожалуйста, оставьте отзыв, перейдя по ссылкам ниже!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
– Обсуждение на Reddit по теме администрирования школ K12
Для получения более подробной информации о том, как оставить отзыв на CyberHoot, пожалуйста, посмотрите короткие видеоролики ниже. Примечание: во избежание мошеннических отзывов каждый сайт отзывов потребует от вас создания и подтверждения вашей личности посредством регистрации электронной почты.
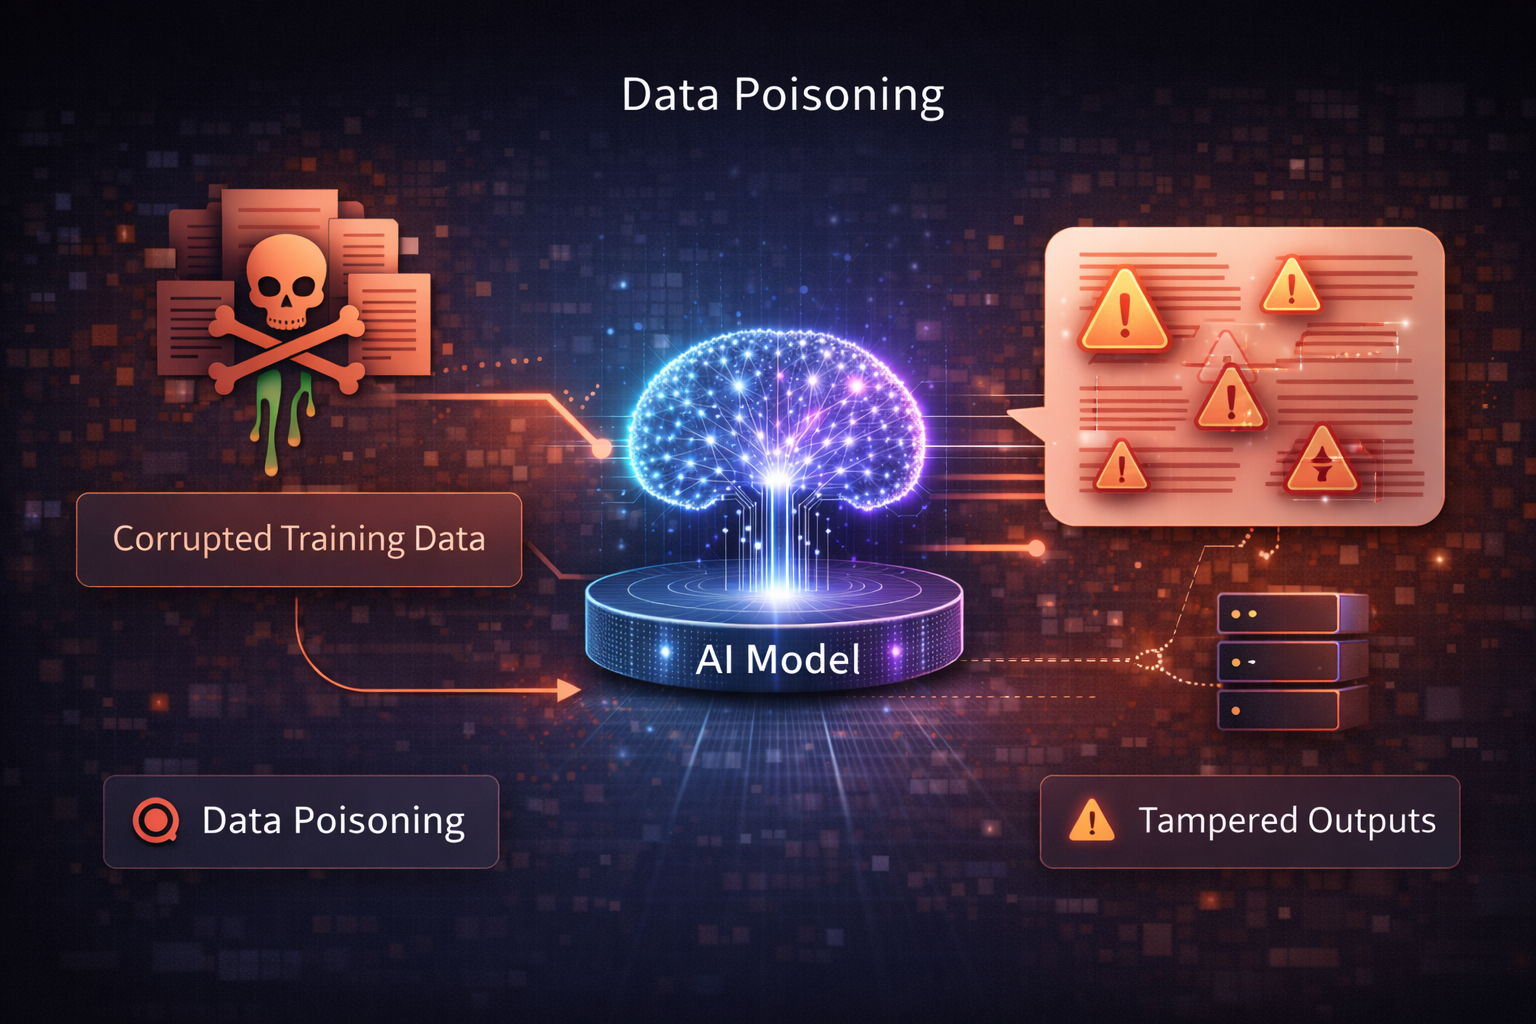
Отравление данных — это атака, при которой злоумышленник намеренно внедряет вредоносные, вводящие в заблуждение или предвзятые данные в процесс обучения, тонкой настройки или обратной связи модели ИИ, чтобы повлиять на поведение модели. Цель состоит в том, чтобы заставить модель выдавать некорректные, небезопасные, предвзятые или контролируемые злоумышленником результаты , как в целом, так и при определенных условиях.
В отличие от атак, основанных на подсказках, отравление данных нацелено на сам процесс обучения . После внедрения отравленных данных модель может вести себя вредоносно даже по отношению к обычным, законным пользователям.
Нажми сюда, чтобы прочитать больше!
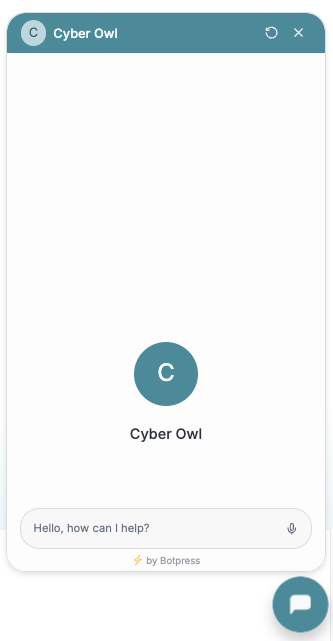
Новая функция самообслуживания с помощью чат-бота CyberHoot уже запущена. Она предоставляет круглосуточную поддержку непосредственно в интерфейсе администратора и на нашем веб-сайте CyberHoot. Этот интеллектуальный инструмент поддержки, расположенный в правом нижнем углу экрана, помогает мгновенно находить ответы, устранять неполадки и получать доступ к ресурсам, не дожидаясь ответа по электронной почте.
Если вам нужна дополнительная помощь, вы всегда можете обратиться в нашу службу поддержки по адресу support@cyberhoot.com.

Зарегистрируйтесь в партнерской программе CyberHoot уже сегодня и начните получать 20% от всего дохода, генерируемого в течение года теми, кто зарегистрируется по вашей эксклюзивной реферальной ссылке. В качестве партнера вы будете получать не только финансовое вознаграждение, но и удовлетворение от того, что помогаете другим повысить уровень безопасности и защитить их от киберугроз. Не медлите, зарегистрируйтесь прямо сейчас по ссылке https://cyberhoot.com/referral-program/.
Направление через панель управления Autopilot:
Присоединяйтесь к CyberHoot и разделите нашу миссию — сделать мир более осознанным и безопасным! Порекомендуйте CyberHoot Autopilot другу, и он получит первый месяц бесплатно. За каждого нового пользователя, зарегистрировавшегося по вашей реферальной ссылке, вы получите бесплатный месяц на свой счёт. Это предложение действует только для тех, кто впервые регистрируется в CyberHoot.

Знаете кого-то, кто недавно чуть не стал жертвой кибератаки, фишингового письма или телефонного звонка с использованием социальной инженерии? Порекомендуйте бесплатный тренинг по кибербезопасности от CyberHoot. Вы получите шесть (6) видеороликов (каждый продолжительностью 3–4 минуты) и один из наших гиперреалистичных симуляторов фишинга с положительным подкреплением. Всё бесплатно.
Регистрация : https://cyberhoot.com/individuals
Примеры использования CyberHoot
Скачать белую книгу CyberHoot – Как HootPhish превосходит AttackPhish
Совершенно новое: инфографика по статистике кибербезопасности за 2025 год
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Что произойдет в четверг, 12 ноября 2026 года, примерно в 11:00 по восточному времени, Microsoft Outlook перестанет работать...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

