Группа исследователей уязвимостей Edge компании Microsoft недавно опубликовала подробности о новой разрабатываемой функции под названием «Супер-пупер безопасный режим» (SDSM). SDSM предназначен для повышения безопасности без существенного снижения производительности. Для этого SDSM исключает использование компиляторов Just-In-Time (JIT) в JavaScript , которые были разработаны для повышения скорости загрузки страниц и производительности браузера, но при этом являются уязвимыми для хакеров.
Как это работает?
При включении SDSM в Edge исключается компиляция «на лету» (JIT) из конвейера обработки V8, что уменьшает поверхность атаки, используемую хакерами для взлома устройств пользователей Edge. Согласно отчетам Common Vulnerabilities and Exposure (CVE), собранным с 2019 года, « около 45% уязвимостей, обнаруженных в движках JavaScript и WebAssembly V8, были связаны с движком JIT, более половины всех эксплойтов Chrome, используемых в реальных условиях, основаны на ошибках JIT ». По данным BleepingComputer, меньшая поверхность атаки устраняет почти половину ошибок и, в свою очередь, затрудняет эксплуатацию оставшихся ошибок.
Кроме того, при отключенном JIT-компиляторе можно включить множество других функций безопасности. К ним относятся Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) и Arbitrary Code Guard (ACG). Каждая из них добавляет дополнительные уровни безопасности для защиты пользователей и их данных.
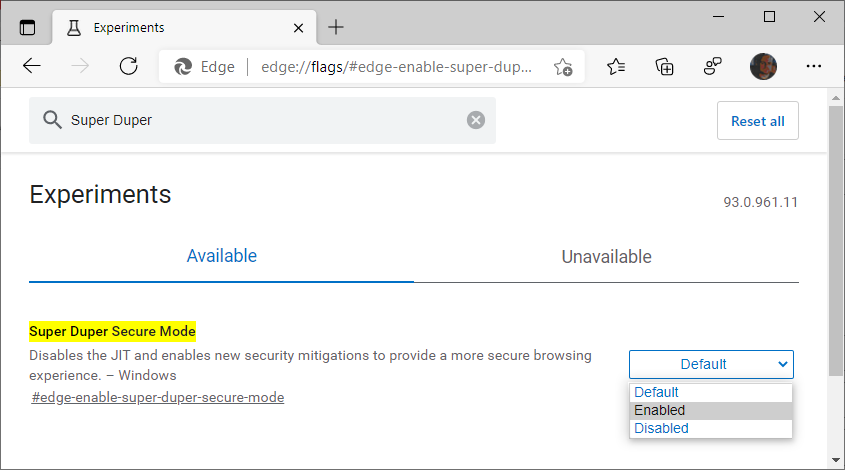
Эта новая функция безопасности Edge все еще находится на стадии тестирования, но пользователи предварительной версии Microsoft Edge (включая Beta, Dev и Canary) могут включить ее, перейдя по адресу edge://flags/#edge-enable-super-duper-secure-mode и активировав соответствующую функцию.
Глава команды разработчиков системы безопасности Microsoft, Джонатан Норман, сделал заявление в Твиттере, упомянув, что инструмент, вероятно, изменится из-за множества технических проблем, которые предстоит преодолеть в процессе экспериментов с этой функцией. Он также заявил, что инструмент не будет эксклюзивным для устройств Windows, и в ближайшем будущем планируется сделать его доступным для Mac и Android. Норман упомянул, что, возможно, им придется изменить название после запуска функции, но они продолжат получать от этого удовольствие.
Рекомендации для малого и среднего бизнеса
Стоит следить за выходом этой новой функции, а также за тем, как её внедряют другие веб-браузеры. Если у вас или вашей компании есть решение для управления обновлениями или автоматические обновления, вы не пропустите этот релиз, однако вам потребуется его включить. Если вы хотите использовать эту функцию, вы можете перейти по ссылке https://www.microsoftedgeinsider.com/en-us/download/ и установить один из трёх «каналов» для использования новых функций Edge, которые всё ещё находятся на стадии экспериментов. После установки перейдите по ссылке edge://flags/#edge-enable-super-duper-secure-mode, используя выбранный канал.
После включения этой функции следует проверить, не нарушает ли она работу каких-либо критически важных приложений. Вы можете отключить эту функцию, если вам потребуется доступ к критически важным приложениям, которые перестают работать при отключении JIT.
Помимо включения функции «Супер-пупер безопасного режима», CyberHoot рекомендует следующие передовые методы защиты отдельных лиц и предприятий от сетевых кибератак и ограничения ущерба от них:
источники:
Дополнительная литература:
Режим «Только HTTPS» в Firefox
«Супер-пупер безопасный режим» в Microsoft Edge делает то, что обещает
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Я помню первые дни...
Читать далее
Автор: Кэти Бокетти | Редакция: Крейг Тейлор | Редакция Крейга Тейлора: В блоге на этой неделе...
Читать далее
Время от времени появляется вредоносная программа с настолько хитрой уловкой, что заставляет исследователей в области безопасности задуматься и...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.