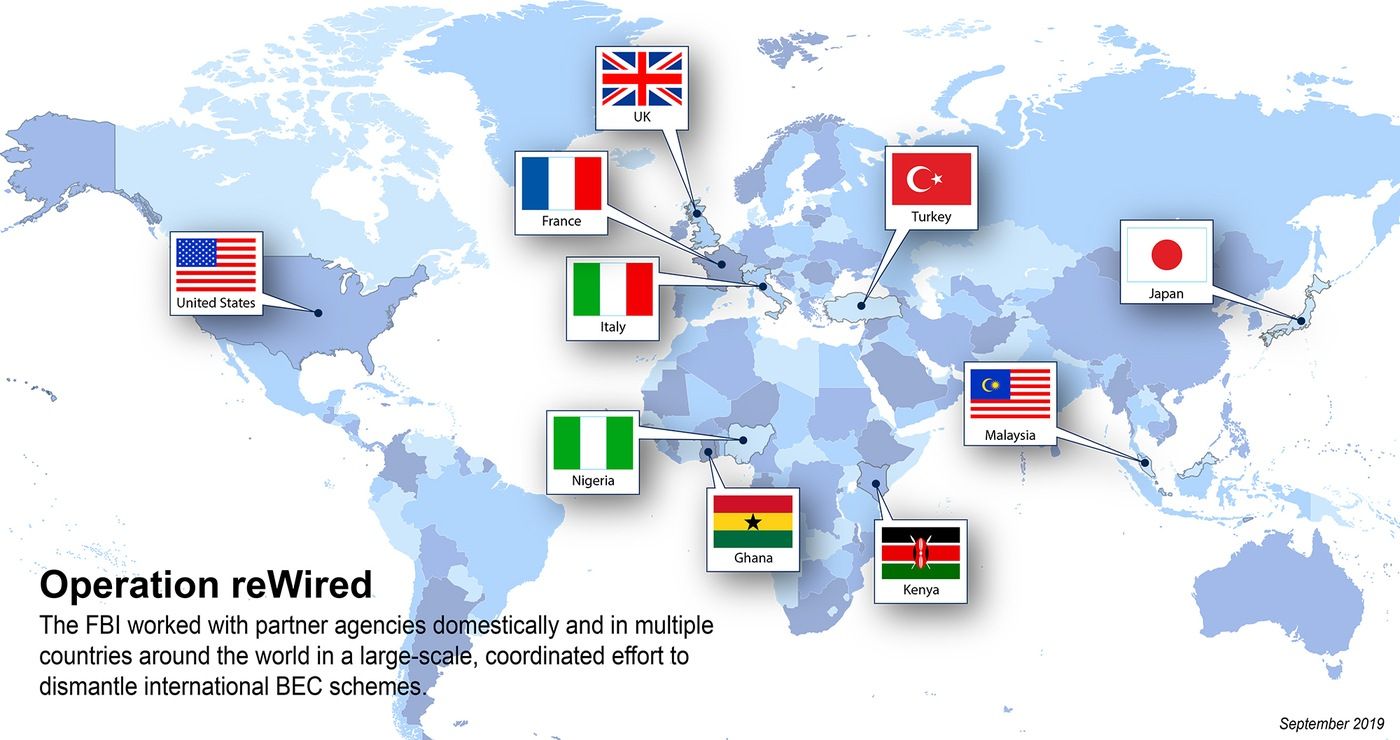
Победа за хорошими парнями! В рамках операции «ReWired» ФБР ликвидировала сеть хакеров, использовавших атаки с компрометацией корпоративной электронной почты для совершения мошеннических действий. В результате были арестованы 281 предполагаемый хакер по обвинению в мошенничестве с использованием электронных средств связи (возвращено 3.7 миллиона долларов). Кроме того, эти хакеры предположительно совершили 250 000 случаев кражи личных данных и 10 000 случаев налогового мошенничества. В ходе операции было изъято более 118 миллионов долларов мошеннических денежных переводов, которые теперь могут быть возвращены! Сентябрь 2019 года стал отличным месяцем для кибербезопасности!
Взлом корпоративной электронной почты (или BEC) — это взлом учетной записи электронной почты, обычно принадлежащей сотруднику финансового отдела. Часто это происходит с помощью фишинговой атаки, приводящей к краже учетных данных, как описано в недавней статье CyberHoot под названием « Атака домино» . Учетные данные крадутся, когда жертва переходит по ссылке в мошенническом фишинговом электронном письме или открывает поддельный счет-фактуру. Это приводит жертву на вредоносный веб-сайт, который запрашивает у пользователя адрес электронной почты и пароль. Эти электронные письма часто отправляются кем-то, кого ваш финансовый директор уже знает, то есть адрес отправителя является правильным и ожидаемым. Электронная почта другого сотрудника финансового отдела, вероятно, была взломана хакерами, которые теперь нацелены на вашего финансового директора.
В результате взлома хакер проникает в электронную почту финансового директора, читает электронные письма с информацией о его финансовых транзакциях и перенаправляет обычные банковские переводы, вставляя мошеннические инструкции по переводу средств в электронные письма. Успех этой аферы основан исключительно на том, что обе стороны никогда не подтверждают изменения инструкций по переводу средств вне электронной почты. В результате деньги переводятся на счета хакеров, которые в большинстве случаев невозможно отследить. Эти мошеннические переводы редко удаётся вернуть.
Операция ReWire стала возможной благодаря совместным усилиям правоохранительных органов 10 стран. Вместе они раскрыли сложную сеть хакеров, фишинговых атак, «денежных курьеров» и отмывания денег. Эта операция доказывает, что международное сотрудничество правоохранительных органов возможно. Она также посылает хакерам сигнал о том, что их поймают. Cyber AL наблюдал случаи мошенничества с использованием электронной почты (BEC) в небольших масштабах, совершаемого с помощью социальной инженерии и фишинга, которые никогда не будут возмещены (или сообщены). Это потому, что суммы были слишком малы, чтобы привлечь ФБР или внутренние правоохранительные органы. Малые и средние предприятия (МСП) по всему миру находятся на передовой линии борьбы с мошенничеством с использованием электронной почты! Ситуация ухудшается с каждым годом, и только в 2018 году финансовые потери удвоились.
Эти огромные потери заставили ФБР сделать мошенничество с использованием электронной почты (BEC) приоритетной задачей для своего ведомства. В июне 2018 года ФБР произвело 74 ареста и изъяло 2.4 миллиона долларов в ходе аналогичной операции по борьбе с мошенничеством с использованием электронной почты. Эти операции и аресты дают хакерам понять, что их могут и обязательно поймают.
Подразделение безопасности Verizon ежегодно публикует отчет об инцидентах утечки данных (DBIR), в котором суммируются тенденции кибератак, включая информацию о том, кто и как подвергается взлому. BEC (Business Email Compromise) находится в числе самых распространенных атак. Что еще более важно, они отмечают, что малые и средние предприятия (МСП) подвергаются атакам в 15 раз чаще, чем более мелкие и крупные фирмы с численностью сотрудников от 10 до 100 человек. Это подвергает МСП наибольшему риску целенаправленных атак BEC. Если вы владелец малого бизнеса, не отчаивайтесь! Существуют простые меры, которые вы можете внедрить в своей компании для защиты.
Даже после того, как ФБР ликвидировало эту преступную сеть, это лишь капля в море по сравнению с предполагаемыми убытками ФБР в размере 26 миллиардов долларов за 3 года . ФБР по-прежнему рекомендует « внедрить программу повышения осведомленности и обучения » для защиты вашего бизнеса. Поэтому вам необходимо подготовиться к этим атакам. К счастью, в случае с компрометацией корпоративной электронной почты подготовка относительно проста. Лучшая мера, которую вы можете предпринять, — это пересмотреть и задокументировать процесс банковских переводов. Cyber Al рекомендует подтверждать ВСЕ изменения в инструкциях по переводу средств не по электронной почте, а предпочтительно по телефону. Установите точные инструкции по переводу средств со всеми сторонами. Не звоните по номеру телефона, указанному в мошенническом электронном письме, чтобы подтвердить новые инструкции по переводу средств. Этот номер телефона, скорее всего, также является поддельным. Найдите заведомо надежный номер телефона и свяжитесь с ним для проверки и подтверждения.
В ходе этой операции был арестован 281 потенциально злоумышленник и изъято более 118 миллионов долларов, полученных в результате мошеннических переводов. Что ещё важнее, операция ReWire доказывает, что международные правоохранительные органы могут работать сообща. Она доказывает, что хакеры не могут прятаться за экранами компьютеров в тёмных уголках интернета. Это важная победа. Давайте же наслаждаться этой победой, но также проверяйте наши бизнес-процессы, чтобы защитить себя от компрометации корпоративной электронной почты и электронного мошенничества.
Обучите сотрудников правилам защиты от компрометации корпоративной электронной почты и получите доступ к документации по процедуре банковских переводов, воспользовавшись бесплатной 30-дневной пробной версией CyberHoot.
Станьте более осознанными, чтобы стать более защищенными.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.