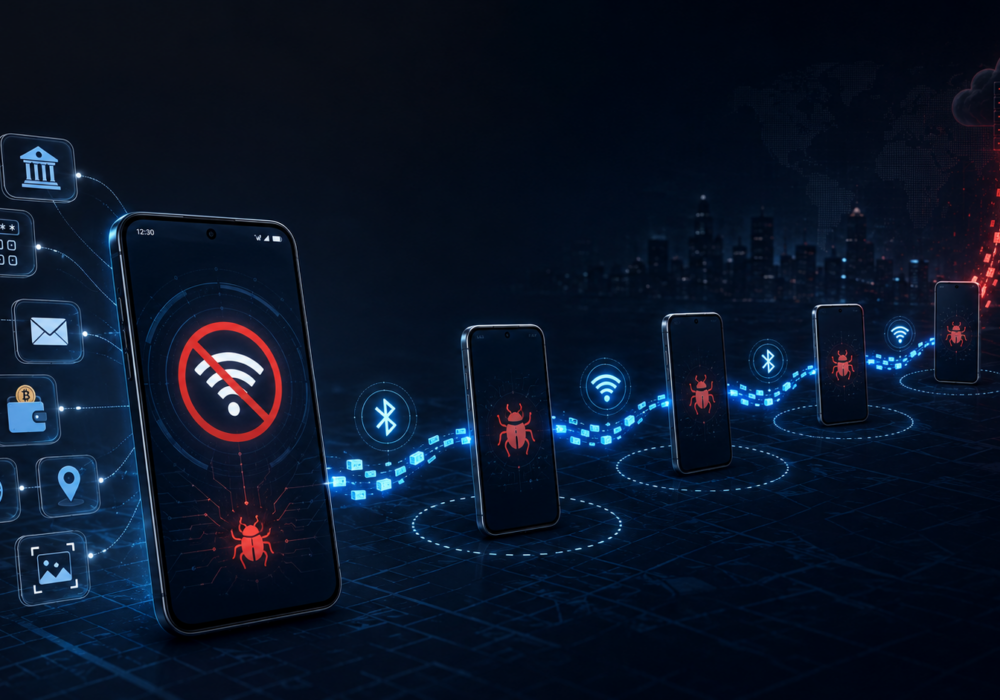
Время от времени появляется вредоносная программа с настолько хитрой уловкой, что исследователи в области безопасности останавливаются и обращают на неё внимание. Manic — одна из таких программ. Это новая угроза для Android, и она делает то, на что большинство вредоносных программ даже не осмеливаются. Когда зараженный телефон теряет доступ к интернету, Manic всё равно находит способ продолжать кражу данных.
В числе его противоправных действий — перехват нажатий клавиш, манипуляции с экраном, атаки типа «человек посередине» с повторным воспроизведением и скрытое шпионское ПО, объединенные в один вредоносный пакет. Опытным специалистам по кибербезопасности ясно, что хакеры использовали возможности искусственного интеллекта в этом новейшем вредоносном ПО.
Исследователи из ThreatFabric обнаружили, что Manic нацелен на банки, государственные службы идентификации, мессенджеры, криптовалютные платформы и даже военные средства связи, в основном в Украине, России и некоторых частях Европы. Он отслеживает 169 конкретных приложений на зараженном телефоне, включая банковские приложения, платежные сервисы, криптокошельки, браузеры и почтовые клиенты.
После запуска Manic работает как комбинация банковского трояна и шпионского ПО. Он записывает все, что вы набираете, перехватывает одноразовые коды, отслеживает ваше местоположение и делает скриншоты. Он даже использует хитрый трюк с наложением, чтобы украсть ваш PIN-код. Когда вы нажимаете на клавиатуру банковского приложения, Manic незаметно записывает место нажатия, а затем воспроизводит то же самое нажатие на реальном экране под ним. Ваше банковское приложение работает точно так, как ожидается, поэтому вы никогда не заметите, что что-то произошло.
Большинству вредоносных программ для отправки украденных данных обратно злоумышленнику требуется подключение к интернету. Отключите Wi-Fi и мобильные данные, и вредоносная программа, как правило, перестанет работать.
Manic нашла обходной путь. Если зараженный телефон не имеет подключения к сети, программа ищет другие зараженные телефоны поблизости, используя Bluetooth или Wi-Fi Direct. Если она находит такой телефон, она передает украденные данные на второй телефон, и данные передаются дальше, пока не достигнут злоумышленника. Таким образом, данные могут передаваться между четырьмя устройствами.
Это хорошее напоминание: режим полета — не волшебный щит. Настоящая защита заключается в предотвращении попадания вредоносных программ на ваш телефон с самого начала.
Приложение Manic распространяется через фишинговые сайты и поддельные приложения, замаскированные под обычные утилиты. Оно не распространяется через официальный магазин Google Play. Это один из самых обнадеживающих моментов в этой истории. Создатели Manic полагаются на то, что обманом заставляют пользователей устанавливать приложения вне доверенных каналов. Это означает, что вы контролируете ситуацию больше, чем думаете.
Для снижения рисков вам не потребуется корпоративное программное обеспечение для обеспечения безопасности или отдельный ИТ-отдел. Начните применять эти методы уже сегодня.
Киберугрозы звучат пугающе в заголовках, но ваши повседневные привычки важнее любой отдельной новости. Каждый раз, когда вы проверяете источник приложения перед установкой или задумываетесь, прежде чем перейти по подозрительной ссылке, вы создаёте более сильную версию себя в цифровом мире, чем были вчера. В этом вся суть. Небольшие, но постоянные решения всегда лучше совершенства.
Уделите пять минут на этой неделе и проверьте, какие приложения на вашем телефоне были загружены не из Play Store. Удалите все, что вам незнакомо или не нужно. Это действительно большая победа, и она засчитывается.
Что такое вредоносная программа Manic? Manic — это вредоносная программа для Android, сочетающая в себе приемы банковского трояна со шпионскими функциями, такими как отслеживание местоположения и запись экрана.
Как Manic попадает на телефоны? Он распространяется через фишинговые ссылки и поддельные приложения, выдающие себя за обычные утилиты, а не через официальный магазин Play Store для Android.
Предотвратит ли отключение интернета на телефоне кражу данных программой Manic? Не всегда. Manic ищет другие зараженные телефоны поблизости через Bluetooth или Wi-Fi Direct и использует их для передачи украденных данных злоумышленнику.
Какие приложения отслеживает Manic? Он контролирует 169 приложений, включая банки, платежные сервисы, криптовалютные кошельки, браузеры, почтовые клиенты и мессенджеры.
Какой самый лучший шаг следует предпринять прямо сейчас? Устанавливайте приложения только из Google Play Store и держите Google Play Protect включенным. Эти две привычки блокируют большинство способов запуска вредоносных программ, подобных этой.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

