Diversos sistemas de PDV (Ponto de Venda) utilizados por restaurantes em todo o mundo ( MenuDrive , HarborTouch e InTouchPOS ) foram invadidos, permitindo que hackers coletassem dados de cartões de crédito de milhares de usuários. Utilizando JavaScript malicioso e outras ferramentas, os hackers roubaram dados de cartões durante o processo de finalização da compra. Saiba o que as empresas de PDV em nuvem devem fazer para se proteger.
A CyberHoot descobriu diversas vulnerabilidades da Microsoft e da Adobe que podem permitir a execução remota de código (RCE) em dispositivos que utilizam seus produtos. Continue lendo para saber mais detalhes sobre os produtos da Microsoft e da Adobe. Saiba mais sobre a importância de processos robustos de gerenciamento de patches.
A China sofreu uma das maiores violações de dados de todos os tempos depois que um desenvolvedor do governo escreveu uma postagem de blog que incluía credenciais do banco de dados da polícia de Xangai. Os agentes da ameaça conseguiram baixar 23 terabytes de dados e colocá-los à venda na Dark Web. Os dados contêm informações pessoais de mais de um bilhão de cidadãos chineses! Leia isto para saber por que a segurança de aplicativos é tão importante.
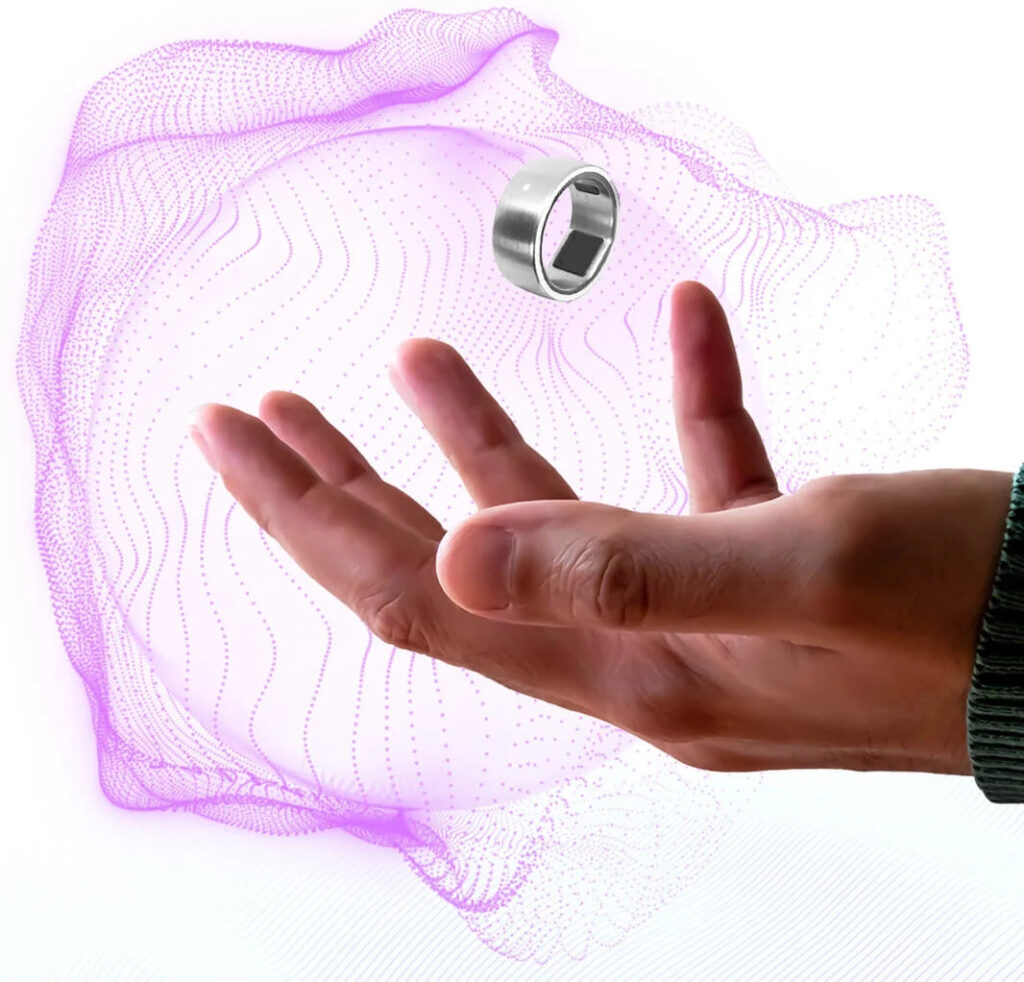
A Token Ring, uma nova empresa (não a antiga tecnologia de anel de token para redes ), acaba de receber um investimento da Série C que acelerará o crescimento e a demanda por sua nova ferramenta de autenticação biométrica – um anel que você usa no corpo. O Token Ring oferece suporte a FIDO2 e pode ser pareado com o celular do usuário por meio do aplicativo Token Ring. A ferramenta está ganhando força na área de cibersegurança como uma solução de autenticação sem senha de última geração, com o apoio de grandes empresas do setor, como Microsoft, Apple e Google. Saiba mais sobre um futuro de autenticação sem senha que pode ou não se concretizar.
Recebemos constantemente e-mails, mensagens de texto e ligações de golpistas. Esses ataques são tão lucrativos que os hackers possuem centrais de atendimento cujo único propósito é aplicar golpes de vishing , smishing e phishing para extorquir seu dinheiro . Em uma notícia positiva, a Interpol identificou e desmantelou a infraestrutura de comando e controle de um grupo de hackers, além de efetuar mais de 2000 prisões. Saiba mais sobre essa operação internacional neste artigo.
O Cyberhoot aumentou minha conscientização sobre as ameaças cibernéticas mais recentes e emergentes, que estão em constante evolução. Essa conscientização aumentou minha confiança para enfrentar melhor os riscos cibernéticos no dia a dia. Os vídeos de treinamento, tutoriais e questionários estão repletos de informações valiosas e úteis sobre cibersegurança.
Gabriel Underwood, CISSP
Engenheiro de Serviços Profissionais | BeyondTrust
Se você deseja receber atualizações sobre o ZAC assim que o novo recurso for lançado, acesse https://cyberhoot.com/zac-coming-soon/ e insira seu endereço de e-mail.
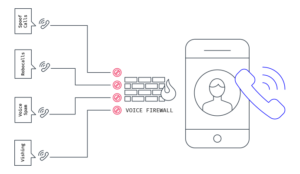
Os firewalls de voz ajudam a evitar explorações de redes de dados por modems, ataques a sistemas de voz e outras infraestruturas importantes, sessões de Internet não autorizadas em linhas telefônicas, vazamento de dados, chamadas de assédio/ameaça, abuso de longa distância, chamadas para/de partes restritas e outras formas de interrupção, uso indevido e abuso de linhas telefônicas.
Resumindo, os firewalls de voz podem bloquear algumas chamadas recebidas em sua organização que sejam maliciosas, como robocalls, spam e ataques de vishing.
Confira nossa Cybrary completa
Cadastre-se no programa de indicações da CyberHoot para obter seu próprio link do Programa de Indicações da CyberHoot. Você pode se beneficiar diretamente das indicações da CyberHoot e receber 20% de toda a receita por 1 ano para quem se inscrever. Isso inclui MSPs, MSSPs ou clientes diretos. Se você é um influenciador ou se reúne regularmente com empresas, MSPs ou MSSPs, indique-os para a CyberHoot! Torne-se um parceiro de indicação da CyberHoot para o quádruplo (4x) WIN. É uma vitória para Você (1) pessoalmente (financeiramente) recomendando um produto de qualidade e inovador. É uma vitória para Colaboradores (2) que aprenderão a se proteger. É uma vitória para o Empresas (3) que têm menos probabilidade de sucumbir a um ataque cibernético. É uma vitória para MSP's ou MSSP's (4) que se inscrevem para revender nossa oferta SaaS. Finalmente, é uma vitória para CyberHoot (5). Ha, ha… Ops. Essa é uma vitória quíntupla (5x), se você estiver contando. Inscreva-se aqui hoje: https://cyberhoot.com/
O CyberHoot oferece acesso sem senha. Sem perda de tempo procurando sites, redefinindo senhas e sem atrasos no login. Clique em um link de e-mail para acesso instantâneo ao treinamento!
Tudo o que você precisa para aprender habilidades de segurança cibernética é tratado por e-mail, incluindo tarefas de treinamento, lembretes, relatórios de conformidade de gerenciamento e “My CyberHoot”.
O CyberHoot automatiza a não conformidade por meio de notificações por e-mail aos gerentes. O status de conformidade dos funcionários para os gerentes é ativado para que você sempre saiba onde está.
Os "Cyber" Hoots costumam durar 5 minutos ou menos. Isso garante que sua equipe seja treinada rapidamente com a solução mais eficaz.
CyberHoot é uma plataforma aberta de treinamento em segurança cibernética. Qualquer vídeo ou PDF pode ser usado para treinar e gerenciar seus funcionários.
Em uma pesquisa com 100 usuários do CyberHoot, 60% ficariam “Decepcionados” ou “Muito Decepcionados” se o Treinamento CyberHoot fosse interrompido.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: O blog desta semana tem um...
Ler mais
De tempos em tempos, surge um malware com um truque tão inteligente que faz os pesquisadores de segurança pararem para pensar...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.