
Saiba como uma organização de cibersegurança que firmou parceria com o FBI ( Departamento Federal de Investigação ) para proteger infraestruturas críticas dos EUA foi alvo de um ataque cibernético.
Assim como a arte marcial de mesmo nome, a vulnerabilidade do Aikido usa a força do oponente contra ela.
Diferentes estados nos EUA estão criando suas próprias leis de privacidade de dados, resultando em proteções variadas ao consumidor e em um nível de conformidade complexo para empresas. Alguns estados ainda não aprovaram leis, deixando seus residentes sem proteção. Uma lei nacional de privacidade de dados semelhante ao GDPR da UE beneficiaria tanto consumidores quanto empresas nos EUA.

A Comissão de Valores Mobiliários dos EUA (SEC) está propondo novos requisitos de divulgação por parte dos conselhos de administração das empresas em relação à gestão de riscos de segurança cibernética, estratégia, políticas de governança, procedimentos e incidentes. Trata-se de uma emenda à Lei de Valores Mobiliários de 1934.
O ransomware Royal utiliza diversos métodos para distribuir e disseminar seu malware. Saiba como eles se propagam e como se proteger e proteger sua empresa.

Ao fazer compras online, você tem diversas opções de pagamento, incluindo cartões de crédito, cartões de crédito virtuais, serviços de pagamento como Venmo e Cash, e carteiras digitais como Apple Pay e Google Pay. No entanto, é importante considerar a segurança de cada método de pagamento e os riscos envolvidos em seu uso.

O Cyberhoot aumentou minha conscientização sobre as ameaças cibernéticas mais recentes e emergentes, que estão em constante evolução. Essa conscientização aumentou minha confiança para enfrentar melhor os riscos cibernéticos no dia a dia. Os vídeos de treinamento, tutoriais e questionários estão repletos de informações valiosas e úteis sobre cibersegurança.

Gabriel Underwood, CISSP
Engenheiro de Serviços Profissionais
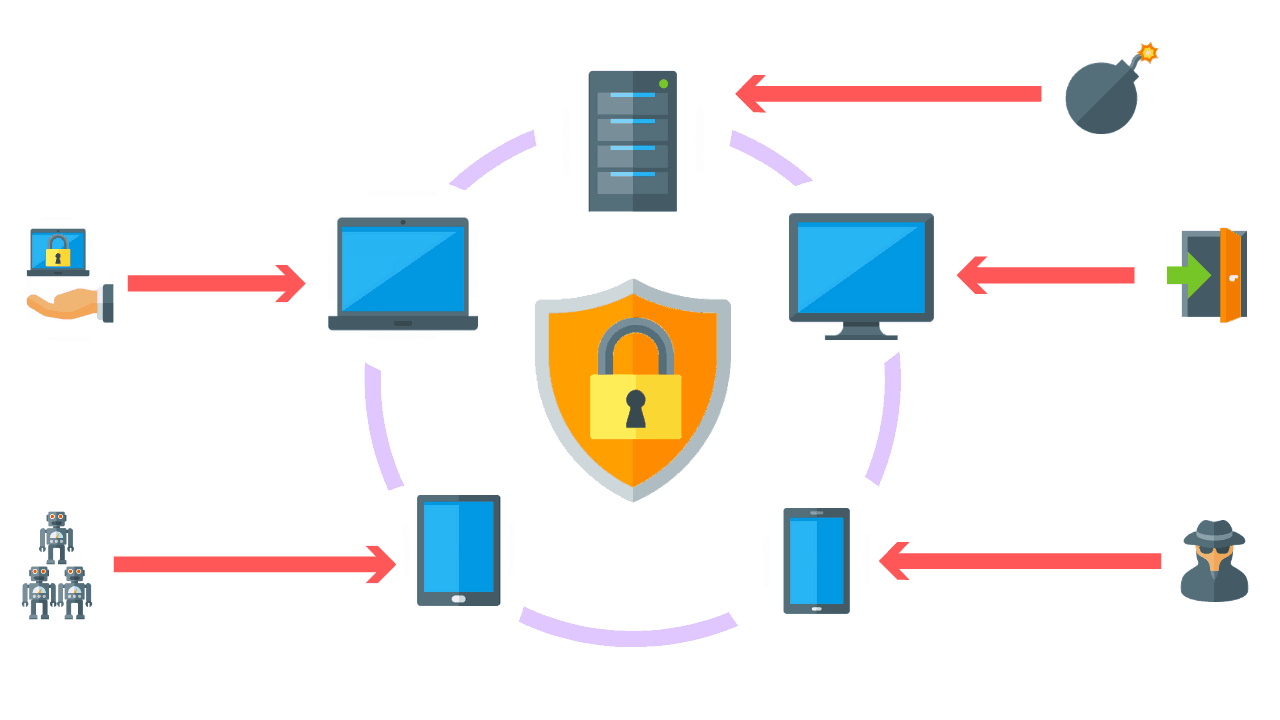
A Detecção e Resposta de Endpoint (EDR), também conhecida como Detecção e Resposta a Ameaças de Endpoint (EDTR), é uma solução de segurança de endpoint que monitora continuamente os dispositivos do usuário final para detectar e responder a ameaças cibernéticas como ransomware e malware.
Soluções de segurança EDR registram as atividades e eventos que ocorrem nos endpoints e suas cargas de trabalho, proporcionando às equipes de segurança a visibilidade necessária para descobrir incidentes que, de outra forma, poderiam passar despercebidos. Uma solução EDR precisa fornecer visibilidade contínua e abrangente do que está acontecendo nos endpoints em tempo real.
Uma ferramenta EDR deve oferecer recursos avançados de detecção, investigação e resposta a ameaças; incluindo pesquisa de dados de incidentes e triagem de alertas de investigação, validação de atividades suspeitas, busca por ameaças e detecção e contenção de atividades maliciosas.
Confira nossa Cybrary completa
– Adicionada a capacidade de enviar relatórios da dark web para todos os usuários expostos. (Power Console)
– Adicionada a capacidade de reconhecer exposições na dark web para usuários individuais. (Power Console)
– Adicionada codificação de cores à tabela de usuários no relatório PDF de phishing. (ZAC e Power Console)
– Recurso de sincronização do Azure atualizado para extrair usuários ou grupos, dependendo da seleção. (ZAC e Power Console)
– Novo programa de codificação segura para desenvolvedores com 15 vídeos de melhores práticas do Safecode.org. (Power Console)
Cadastre-se no programa de indicações da CyberHoot para obter seu próprio link do Programa de Indicações da CyberHoot. Você pode se beneficiar diretamente das indicações da CyberHoot e receber 20% de toda a receita por 1 ano para quem se inscrever. Isso inclui MSPs, MSSPs ou clientes diretos. Se você é um influenciador ou se reúne regularmente com empresas, MSPs ou MSSPs, indique-os para a CyberHoot! Torne-se um parceiro de indicação da CyberHoot para o quádruplo (4x) WIN. É uma vitória para Você (1) pessoalmente (financeiramente) recomendando um produto de qualidade e inovador. É uma vitória para Colaboradores (2) que aprenderão a se proteger. É uma vitória para o Empresas (3) que têm menos probabilidade de sucumbir a um ataque cibernético. É uma vitória para MSP's ou MSSP's (4) que se inscrevem para revender nossa oferta SaaS. Finalmente, é uma vitória para CyberHoot (5). Ha, ha… Ops. Essa é uma vitória quíntupla (5x), se você estiver contando. Inscreva-se aqui hoje: https://cyberhoot.com/
O CyberHoot oferece acesso sem senha. Sem perda de tempo procurando sites, redefinindo senhas e sem atrasos no login. Clique em um link de e-mail para acesso instantâneo ao treinamento!
Tudo o que você precisa para aprender habilidades de segurança cibernética é tratado por e-mail, incluindo tarefas de treinamento, lembretes, relatórios de conformidade de gerenciamento e “Minhas tarefas”.
O CyberHoot automatiza a não conformidade por meio de notificações por e-mail aos gerentes. O status de conformidade dos funcionários para os gerentes é ativado para que você sempre saiba onde está.
Os "Cyber" Hoots costumam durar 5 minutos ou menos. Isso garante que sua equipe seja treinada rapidamente com a solução mais eficaz.
CyberHoot é uma plataforma aberta de treinamento em segurança cibernética. Qualquer vídeo ou PDF pode ser usado para treinar e gerenciar seus funcionários.
Em uma pesquisa com 100 usuários do CyberHoot, 60% ficariam “Decepcionados” ou “Muito Decepcionados” se o Treinamento CyberHoot fosse interrompido.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Imagine-se na estrada, dirigindo a uns 20 km/h acima do limite, acompanhando o fluxo do trânsito. Mais à frente, freie...
Ler mais
O que aconteceu na quinta-feira, 12 de novembro de 2026, por volta das 11h da manhã (horário do leste dos EUA)? O Microsoft Outlook parou de funcionar...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “O poder tende a corromper,...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.