Este mês precisamos falar sobre algo importante. Não algo apocalíptico, mas algo que exige atenção imediata.
Em 7 de abril, a Anthropic apresentou discretamente um modelo de IA chamado Claude Mythos. Eles o testaram em todos os principais sistemas operacionais e navegadores, e ele encontrou vulnerabilidades críticas em todos eles. O custo computacional para encontrar uma falha de 27 anos que décadas de auditorias humanas especializadas haviam deixado passar? Cerca de US$ 50. Eles bloquearam o acesso ao Mythos imediatamente e formaram uma coalizão chamada Projeto Glasswing, reunindo cerca de 40 a 50 dos maiores fornecedores de software do mundo, incluindo Microsoft, Google, Apple, Amazon e Cisco, para corrigir as falhas encontradas pelo Mythos antes que as pessoas erradas as encontrassem primeiro.
Esta é a parte que importa para você e sua equipe.
O Projeto Glasswing abrange de 40 a 50 organizações. Sua empresa depende de centenas de ferramentas de software desenvolvidas por fornecedores que não fazem parte dessa coalizão. Todos estão prestes a enfrentar uma avalanche de divulgações de vulnerabilidades, janelas de atualização cada vez mais curtas e pressões nunca antes vistas. Alguns analistas comparam este momento ao Bug do Milênio (Y2K), uma corrida concentrada que eventualmente se resolve. A CyberHoot está nessa posição. Podemos superar essa tempestade que se aproxima e, quando sairmos do outro lado, o software terá sido transformado para sempre!
O momento de se preparar é agora, não depois que a primeira violação de segurança virar notícia.
A boa notícia é a seguinte: uma equipe treinada e atenta continua sendo a melhor defesa. As janelas de atualização precisam ser reduzidas, enquanto a varredura defensiva com ferramentas avançadas de IA deve começar. Incentive os funcionários a relatarem atividades suspeitas (sem medo) e a manterem-se atualizados por meio de treinamentos regulares.
É exatamente isso que estamos aqui para ajudar você a construir.
Este mês, abordaremos três ameaças que sua equipe precisa entender agora mesmo.
Em "Claude Mythos abriu a Caixa de Pandora. O Projeto Glasswing está correndo para fechá-la" , analisamos o que esse momento decisivo da IA significa para sua organização e quais medidas práticas você pode tomar agora.
Em "Quando o 'CEO' liga e pede para você movimentar dinheiro rapidamente" , analisamos ataques de personificação baseados em voz que são bem-sucedidos porque soam reais, parecem urgentes e são mais rápidos do que a maioria dos funcionários está treinada para questionar.
Em "Quando o Ataque Se Parece Com Você" , examinamos como os atacantes estão se passando por pessoas de confiança, marcas conhecidas e comportamentos comerciais normais para passar completamente despercebidos.
A tempestade pode ser administrável. Mas somente se você começar a se preparar antes que ela chegue.
Leia.
Craig, CEO e cofundador da CyberHoot.
Gosta do CyberHoot? Precisamos da sua ajuda. Deixe sua avaliação no G2.com!

- G2
Para obter mais informações sobre como deixar uma avaliação do CyberHoot, assista ao breve vídeo explicativo abaixo. Observação: para evitar avaliações fraudulentas, cada site de avaliações exigirá que você crie e valide sua identidade por meio de um processo de registro de conta de e-mail.

A integridade dos dados é a garantia de que as informações permaneçam precisas, completas e inalteradas desde sua origem até seu uso final. Ela assegura que os dados não tenham sido alterados, corrompidos ou adulterados, seja durante o armazenamento, processamento ou transmissão. Este é um componente essencial da tríade CIA ( Confidencialidade , Integridade e Disponibilidade ).
Atenção: A CyberHoot está atualizando gratuitamente todos os usuários do Power Platform para o Autopilot. Entre em contato com support@cyberhoot.com para agendar sua atualização gratuita. O Power Platform será descontinuado em setembro de 2026.
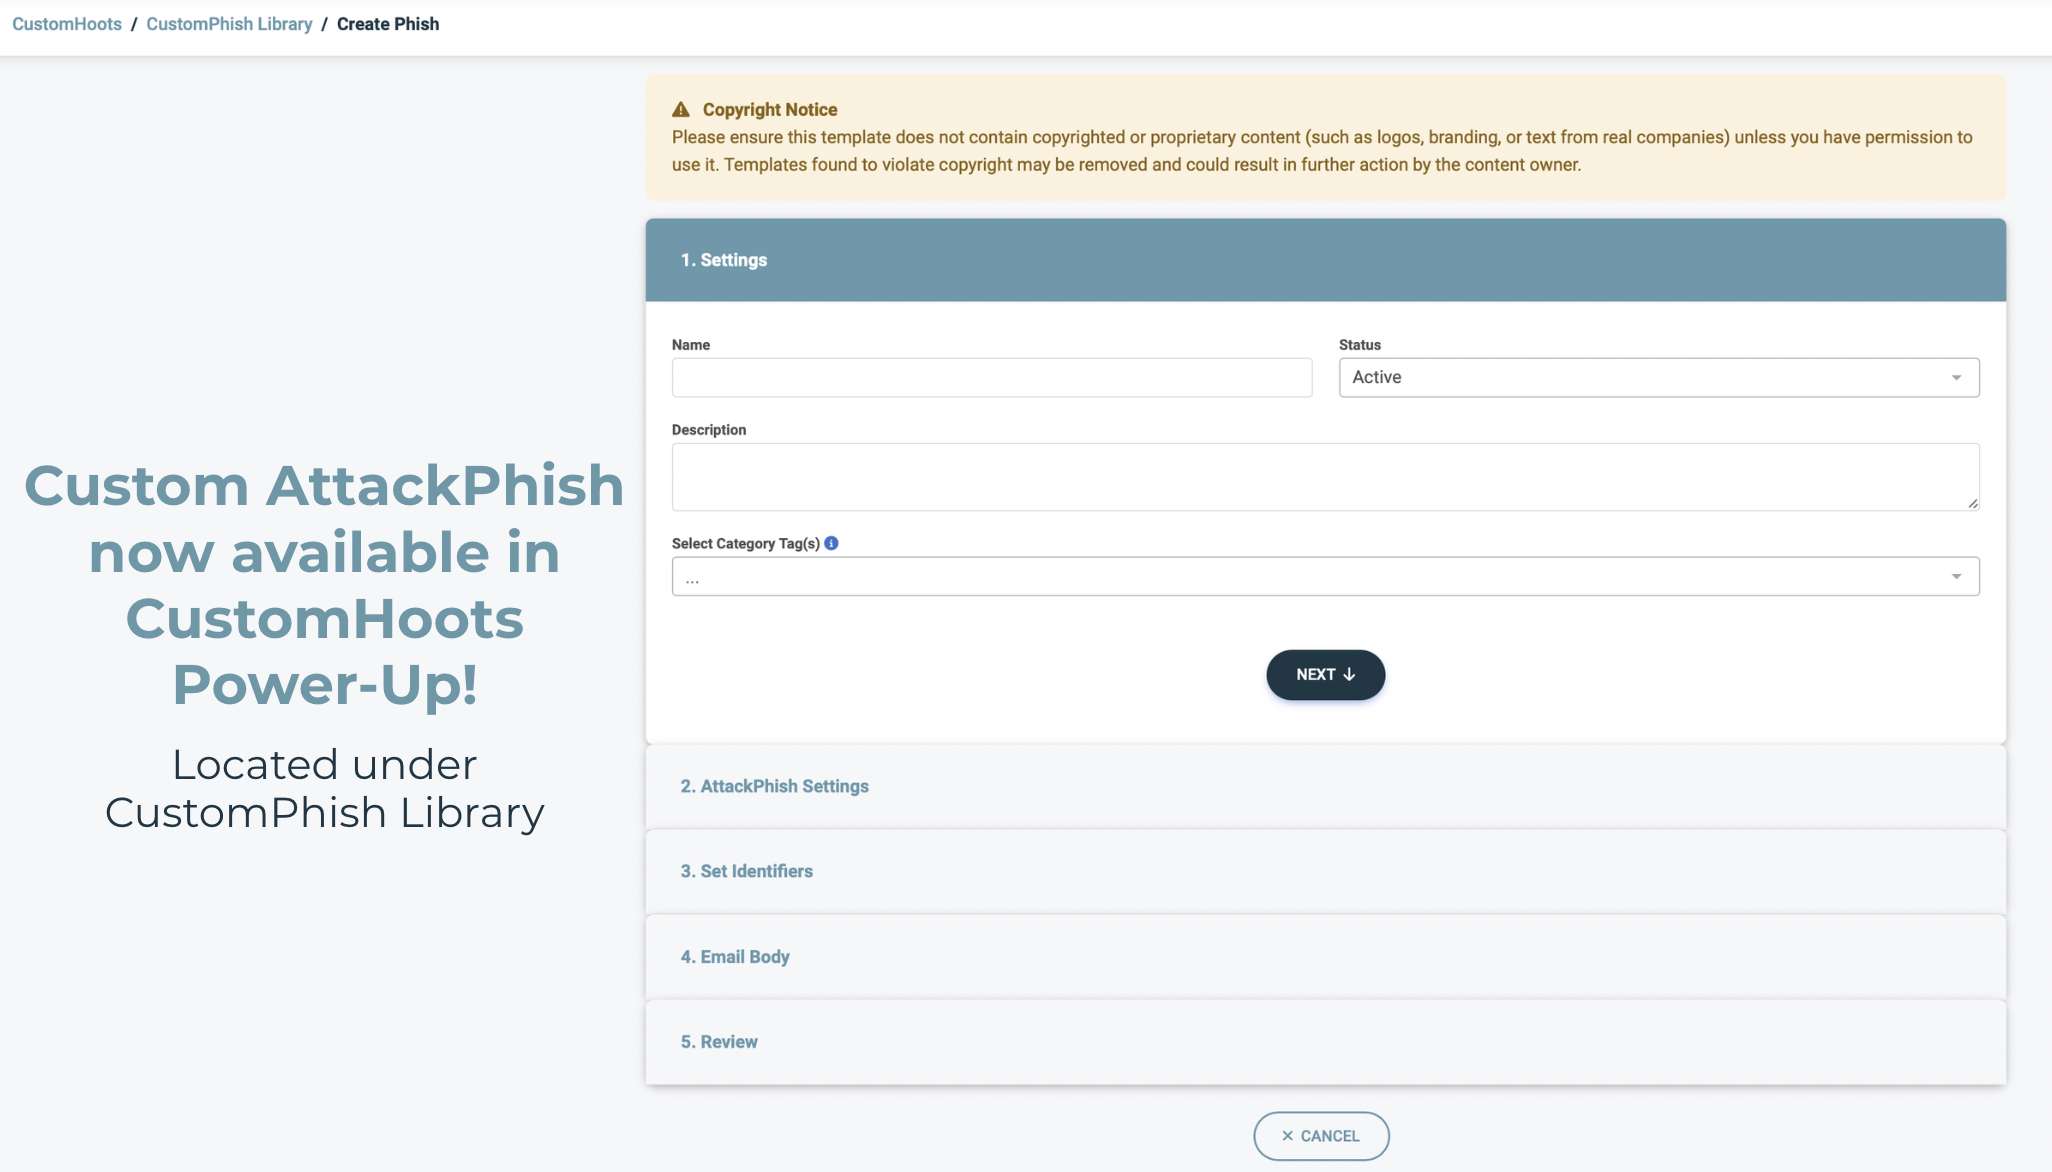
Temos o prazer de apresentar o Custom AttackPhish , um novo recurso da plataforma Autopilot da CyberHoots que oferece aos administradores maior flexibilidade na execução de simulações de phishing. Com o Custom AttackPhish ( disponível no nosso Power-Up CustomHoots ), os administradores podem criar e lançar campanhas de phishing personalizadas que refletem melhor as ameaças reais que seus usuários podem encontrar.
Isso ajuda as organizações a fornecer treinamentos de conscientização sobre segurança mais relevantes, ao mesmo tempo que melhora a capacidade dos usuários de reconhecer e responder a tentativas de phishing.
Se precisar de ajuda adicional, você pode entrar em contato com nossa equipe de suporte pelo e-mail support@cyberhoot.com.
Inscreva-se hoje mesmo no Programa de Indicação da CyberHoot e comece a ganhar 20% de toda a receita gerada durante um ano por quem se cadastrar através do seu link de indicação exclusivo. Como parceiro de indicação, você não só receberá recompensas financeiras, como também terá a satisfação de ajudar outras pessoas a se conscientizarem mais sobre segurança, protegendo-as contra ameaças cibernéticas. Não hesite, inscreva-se agora em https://cyberhoot.com/referral-program/.
Indicação através do Painel do Piloto Automático:
Junte-se à CyberHoot em nossa missão de criar um mundo mais consciente e seguro! Recomende o CyberHoot Autopilot a um amigo e ele ganhará um primeiro mês grátis. Para cada novo cadastro que usar seu link de indicação, você receberá um mês grátis adicionado à sua conta. Esta oferta é exclusiva para novos usuários da CyberHoot.
Conhece alguém que passou por um susto recentemente com um ataque cibernético, e-mail de phishing ou ligação telefônica de engenharia social? Recomende o treinamento gratuito de cibersegurança da CyberHoot. Essa pessoa receberá seis (6) vídeos (cada vídeo tem de 3 a 4 minutos) e uma de nossas simulações de phishing hiper-realistas com reforço positivo. Tudo de graça.
Inscrição : https://cyberhoot.com/individuals
Download do White Paper do CyberHoot – Como o HootPhish melhora o AttackPhish
Novidades: Infográficos de 2025 sobre estatísticas de segurança cibernética
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Há anos treinamos...
Ler mais
A maioria dos testes de phishing mente para seus funcionários. Este aqui diz olá primeiro! O HootPhish avisa logo de cara: isto é...
Ler mais
Gravidade: CRÍTICA (CVSS 9.2) | Emitido em: 22 de outubro de 2026. Em 21 de outubro, duas falhas críticas no PHP foram identificadas...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.


