Conclua as etapas de 1 a 4 para que as tarefas de treinamento, os resultados dos questionários e as simulações de phishing do CyberHoot cheguem às caixas de entrada dos seus usuários sem avisos de spam ou quarentena administrativa. Todas as configurações estão no Console do administrador do Google em Aplicativos > Google Workspace > Gmail , e as alterações podem levar até 24 horas para serem aplicadas.
Você precisará dos domínios e endereços IP atuais da CyberHoot, incluindo os endereços de retransmissão de tarefas de treinamento , que podem ser encontrados em Endereços IP e nomes de host de e-mail da CyberHoot . Para adicionar a CyberHoot à lista de permissões em sua conta pessoal do Gmail, consulte o guia Como adicionar a CyberHoot à lista de permissões em sua conta pessoal do Gmail.
Utiliza um filtro de e-mail de terceiros? Se um serviço como o Proofpoint, Mimecast ou Microsoft Defender filtra os e-mails antes que cheguem ao Google, adicione também os domínios e endereços IP da CyberHoot à lista de permissões desses serviços.
Esta regra anti-spam permite que e-mails dos domínios da CyberHoot ignorem a filtragem de spam do Gmail e, com a opção recomendada, oculta os avisos do Gmail. As regras anti-spam se aplicam a cada unidade organizacional, portanto, crie-a na unidade de nível superior, a menos que você a queira apenas para usuários específicos.
1. Acesse Aplicativos > Google Workspace > Gmail > Spam, phishing e malware.
2. À esquerda, selecione sua unidade organizacional de nível superior.
3. Deslize até Spam e clique em Configurar ou Adicionar outra regra . Dê o nome de CyberHoot a ela.
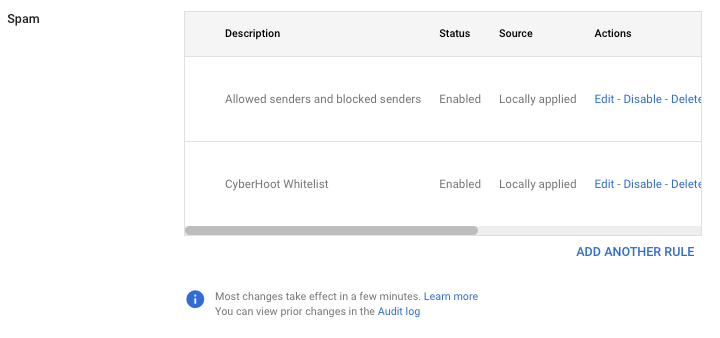
4. Em Opções , deixe ambas as opções desmarcadas:
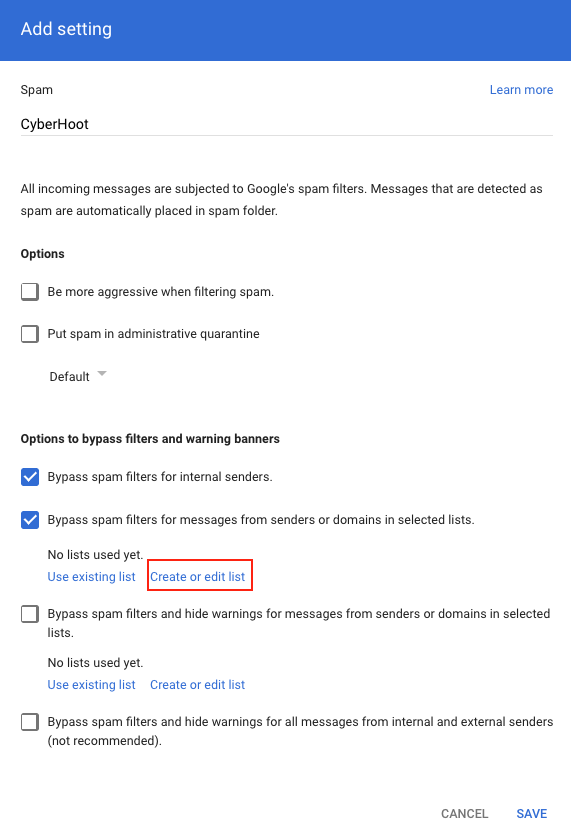
5. Marque a opção Ignorar filtros de spam e ocultar avisos para mensagens de remetentes ou domínios em listas selecionadas.
6. Clique em Criar ou editar lista e, em seguida, em Adicionar lista de endereços . Dê o nome de CyberHoot à lista.
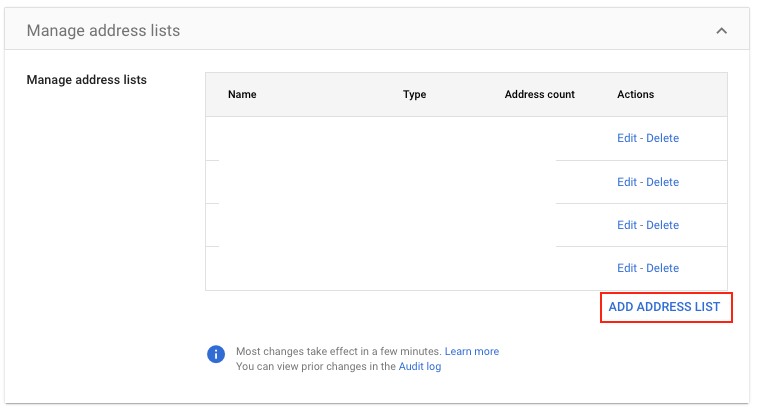
7. Clique em Adicionar endereço e insira cada domínio CyberHoot (somente domínios, não endereços IP). Você pode adicioná-los em massa como uma lista separada por vírgulas.
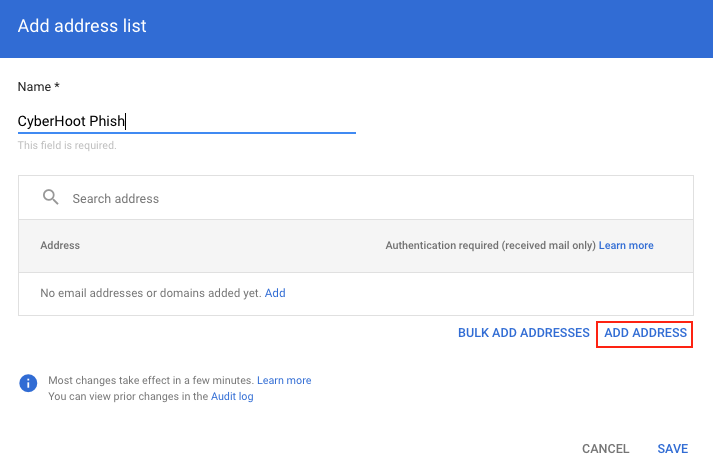
8. Desative o controle deslizante de exigência de autenticação para cada entrada (ele ficará cinza).
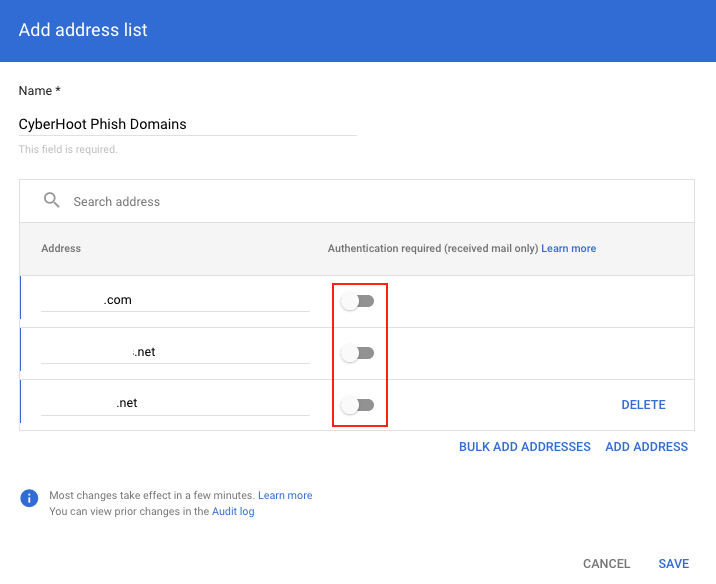
9. Salve a lista, selecione-a na regra e clique em Salvar.
Por que as duas opções desmarcadas são importantes: o Google aplica as opções "Colocar spam em quarentena administrativa" e "Ser mais agressivo ao filtrar spam" a toda a unidade organizacional, e elas substituem outras regras de spam que as deixam desmarcadas. Se alguma delas estiver ativada em qualquer regra da unidade, os e-mails do CyberHoot ainda poderão ser colocados em quarentena ou filtrados.
Prefere manter os avisos do Gmail? Marque a opção "Ignorar filtros de spam para mensagens de remetentes ou domínios em listas selecionadas" em vez da opção "ocultar avisos" na etapa 5. Assim, as simulações de phishing poderão exibir um aviso.
A lista de permissões de e-mail impede que mensagens enviadas pelos servidores da CyberHoot sejam marcadas como spam. Ela aceita endereços IP individuais separados por vírgulas, ou intervalos em notação CIDR, e sempre se aplica a todo o seu domínio.
1. Acesse Aplicativos > Google Workspace > Gmail > Spam, phishing e malware.
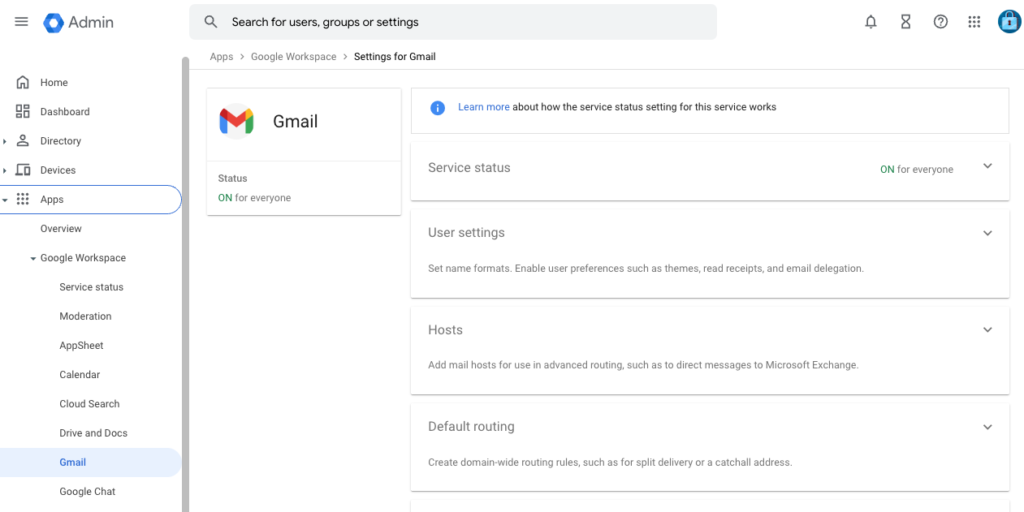

2. À esquerda, selecione sua unidade organizacional de nível superior.
3. Role a página até "Lista de permissões de e-mail" (ou digite " lista de permissões de e-mail" no campo de pesquisa) e clique em "Editar".
4. Insira todos os endereços IP do CyberHoot da lista de endereços IP , incluindo os endereços de retransmissão de tarefas de treinamento , separados por vírgulas.

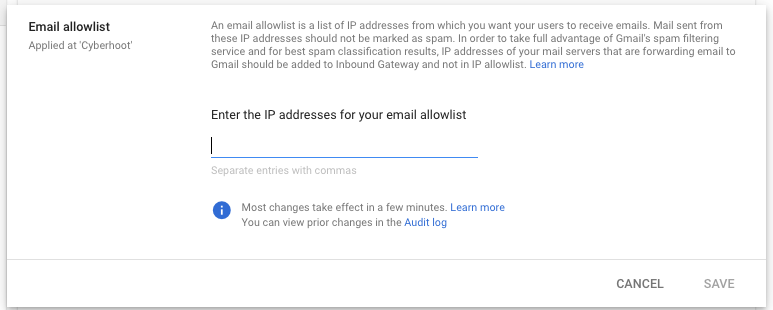
5. Clique em Salvar.
A ausência dos endereços de retransmissão das tarefas de treinamento é a causa mais comum de filtragem de e-mails de treinamento e resultados de questionários. Simulações de phishing e tarefas de treinamento são enviadas de servidores diferentes, portanto, ambos os conjuntos são necessários.
Observação: Se um endereço IP também estiver listado como um endereço IP de gateway de entrada (Etapa 3), o Google ignora a entrada na lista de permissões de e-mail. Mantenha os IPs em ambos os locais mesmo assim: a lista de permissões protege você caso o gateway seja removido posteriormente.
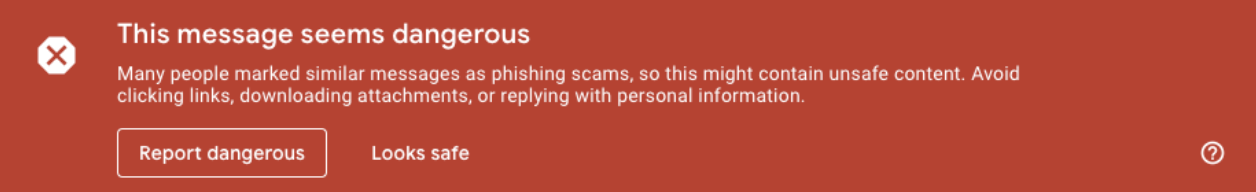
Esta etapa impede a avaliação de spam do Gmail em e-mails do CyberHoot e evita banners de aviso como " Esta mensagem parece perigosa" em simulações de phishing. O Google projetou essa configuração para servidores de e-mail que processam suas mensagens antes do Gmail, portanto, considere-a como uma solução alternativa testada pelo CyberHoot, e não como um método de lista de permissões documentado pelo Google.
Esta mensagem parece perigosa
Cuidado com esta mensagem
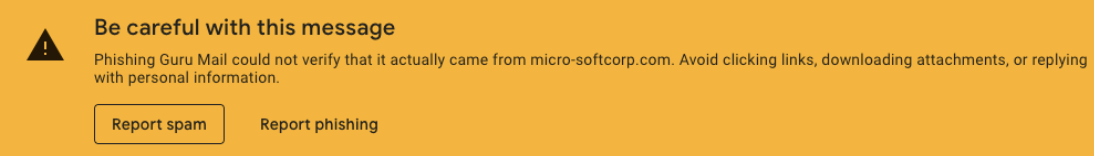
Descobrimos que esse processo isenta e-mails de phishing simulados do CyberHoot dos avisos de banner do Gmail. No entanto, isso não é documentado pelo Google como uma recomendação de lista de permissões.
kzndsfgklinjvsdnfioasmnfroipdsmfs) e selecione A mensagem é spam se a expressão regular corresponder..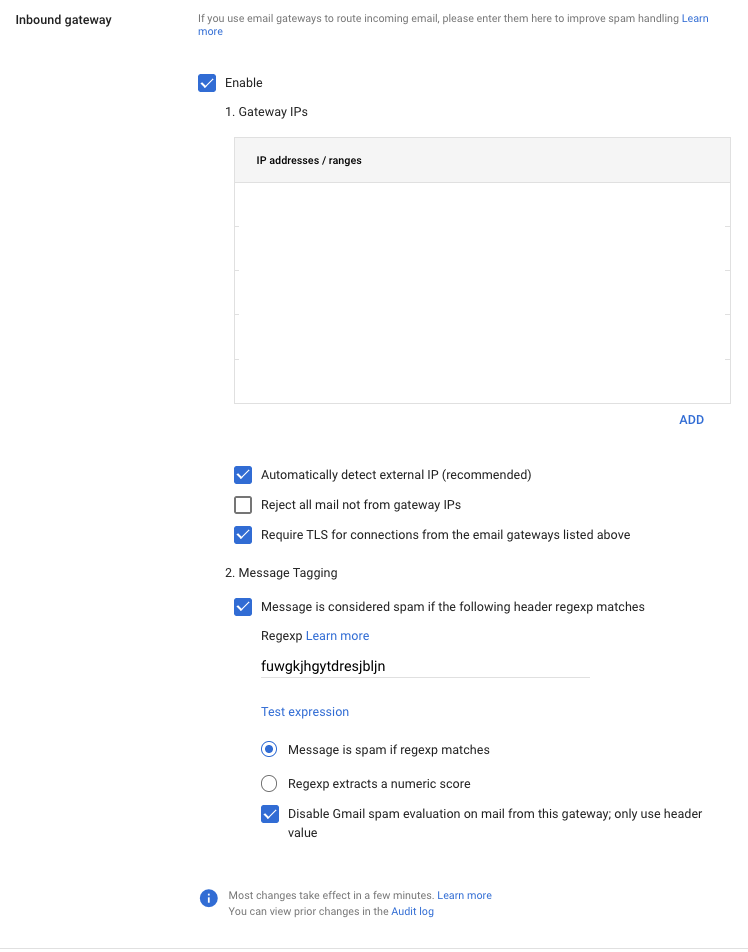
Se você já possui um gateway de entrada (por exemplo, um filtro de terceiros para o qual seus registros MX apontam), ignore esta etapa. Alterar um gateway existente afeta todos os e-mails recebidos. Em vez disso, adicione o CyberHoot à lista de permissões desse filtro e siga o Passo 1 para ocultar os avisos do Gmail.
As configurações de segurança do Gmail funcionam independentemente das configurações de spam, e o Google afirma que as listas de permissões não substituem uma ação de quarentena . Se alguma proteção de segurança estiver configurada para quarentena, as etapas de 1 a 3 não impedirão a captura de e-mails do CyberHoot.
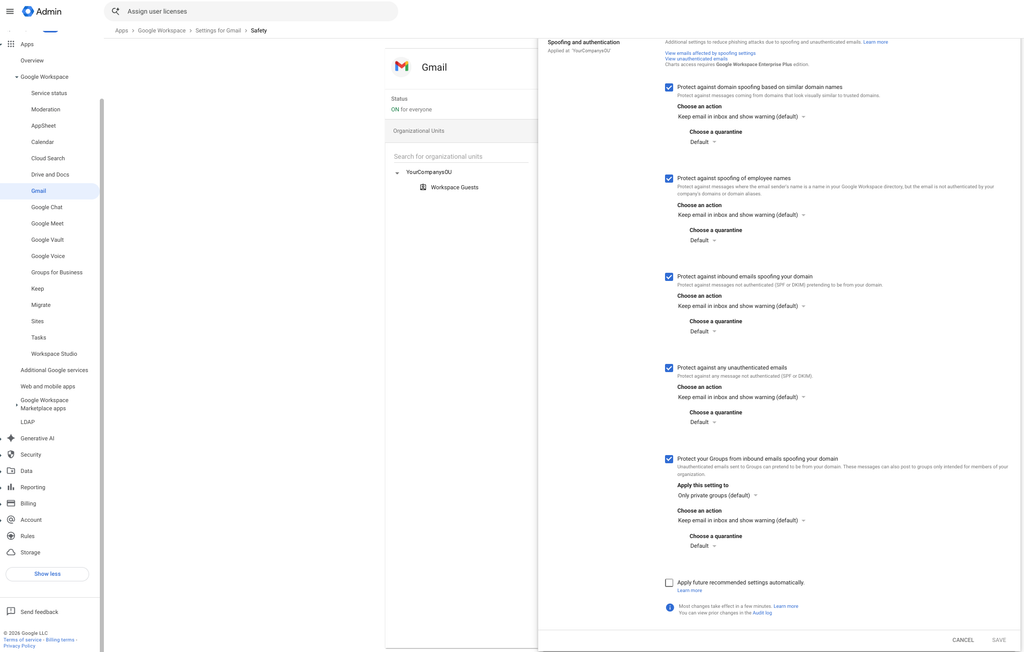
Você pode aplicar uma ação diferente a uma unidade organizacional menor, de forma que possa manter a quarentena para a maior parte da sua organização, se necessário.
Nomes de exibição para monitorar: os e-mails do CyberHoot usam o nome da sua empresa como nome de exibição do remetente. Se um usuário ou grupo em seu diretório tiver o mesmo nome, a proteção contra falsificação de nomes de funcionários pode sinalizar e-mails do CyberHoot.
A Pesquisa de Registros de E-mail informa exatamente qual configuração teve influência em uma mensagem, então comece por aí antes de alterar qualquer coisa.
Se e-mails que não sejam do CyberHoot também estiverem sendo colocados em quarentena, a causa provavelmente é uma configuração ampla, como uma regra de conformidade de conteúdo, a opção " Colocar spam em quarentena administrativa" em uma regra de spam (Etapa 1) ou uma proteção de segurança definida como "Quarentena" (Etapa 4).
Ainda com problemas? Entre em contato com o Suporte da CyberHoot, enviando o resultado da pesquisa no registro de e-mails e os cabeçalhos completos da mensagem em questão, conforme indicado na opção " Mostrar original" .
Ajuda do administrador do Google Workspace, última atualização em 9 de outubro de 2026:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Mesmo antes de Claude Code fazer...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.