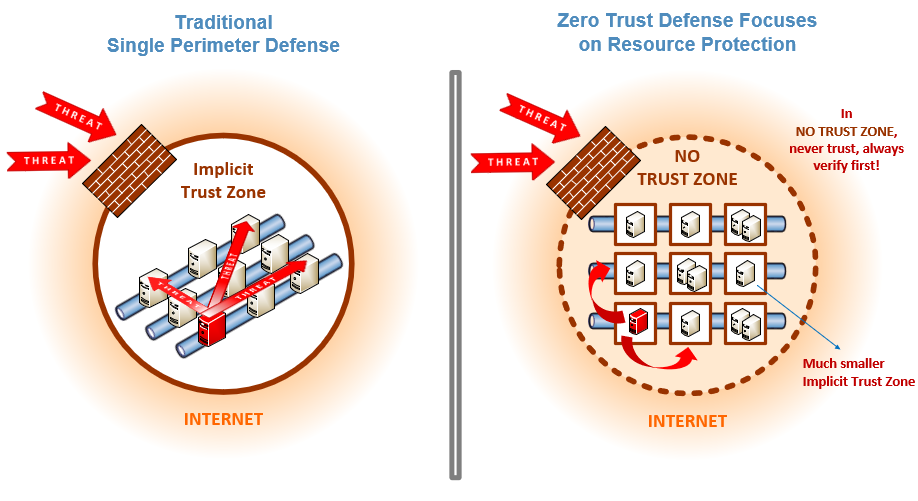
Zero Trust é uma estratégia de segurança focada na crença de que as organizações não devem confiar automaticamente em nada dentro ou fora de seus perímetros e, em vez disso, devem verificar tudo o que tenta se conectar aos seus sistemas antes de conceder acesso. Zero Trust baseia-se no princípio de “nunca confie, sempre verifique”. É projetada para proteger ambientes digitais modernos utilizando segmentação de rede, prevenindo movimentação lateral, fornecendo prevenção contra ameaças na Camada 7 e aplicando controle granular de acesso do usuário.
O modelo de segurança da informação Zero Trust abandona a antiga estratégia de "castelo e fosso", na qual as organizações se concentravam em defender seus perímetros, presumindo que tudo o que já estivesse dentro deles não representava uma ameaça. Muitos especialistas argumentam que a abordagem de castelo e fosso não funciona. Game of Thrones provou isso repetidas vezes; qualquer um que conseguisse ultrapassar os muros do castelo poderia e iria te matar. No nosso mundo, as violações de dados mais prejudiciais ocorreram quando hackers obtiveram acesso aos firewalls corporativos e conseguiram se movimentar pelos sistemas internos sem resistência.
Segundo especialistas, diversas empresas de TI já implementam muitos aspectos do Zero Trust. Elas geralmente já possuem autenticação de dois fatores , gerenciamento de identidade e acesso (IAM) e o princípio do " menor privilégio " em vigor.
Recomenda-se o uso de uma abordagem proativa de confiança zero (nunca confiar/sempre verificar). O modelo de confiança zero para segurança da informação elimina a antiga estratégia de "castelo e fosso", na qual as organizações se concentravam em defender seus perímetros, presumindo que tudo o que já estava dentro não representava uma ameaça. Especialistas argumentam que a abordagem de castelo e fosso não funciona. Game of Thrones provou isso repetidas vezes; qualquer um que conseguisse ultrapassar os muros do castelo poderia e iria te matar. No nosso mundo, as violações de dados mais prejudiciais ocorreram quando hackers obtiveram acesso aos firewalls corporativos e conseguiram se movimentar pelos sistemas internos com pouca resistência.
Segundo especialistas, diversas empresas de TI já implementam muitos aspectos do Zero Trust. Elas geralmente já possuem autenticação de dois fatores , gerenciamento de identidade e acesso (IAM) e o princípio do " menor privilégio " em vigor.
O Zero Trust é um modelo difícil, mas necessário, para PMEs adotarem. Ao utilizar o Zero Trust, as redes são segmentadas, muitas vezes por divisão de trabalho. As PMEs devem adotar Autenticação de Dois Fatores, proteções robustas de Identidade e Gerenciamento de Acesso (IAM) e sempre tentar seguir os princípios de Privilégio Mínimo para acesso a dados críticos e sensíveis.
Além dessas proteções, a CyberHoot também recomenda que as PMEs tomem as seguintes medidas para proteger seus negócios. Essas medidas oferecem um ótimo custo-benefício em relação ao investimento de tempo e custo que exigem (especialmente quando fornecidas pela CyberHoot).
A maioria dessas recomendações já está integrada ao CyberHoot. Com o CyberHoot, você pode governar, treinar, avaliar e testar seus funcionários. Visite CyberHoot.com e inscreva-se em nossos serviços hoje mesmo. No mínimo, continue aprendendo assinando nossos boletins informativos mensais sobre segurança cibernética para ficar por dentro das últimas novidades da área.
Fontes:
Leitura Adicional:
Ordem Executiva de Segurança Cibernética de maio de 2021 (Arquitetura de Confiança Zero)
DISA emite arquitetura Zero Trust para defesa
Termos relacionados:
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lembro-me dos primeiros tempos de...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: O blog desta semana tem um...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

