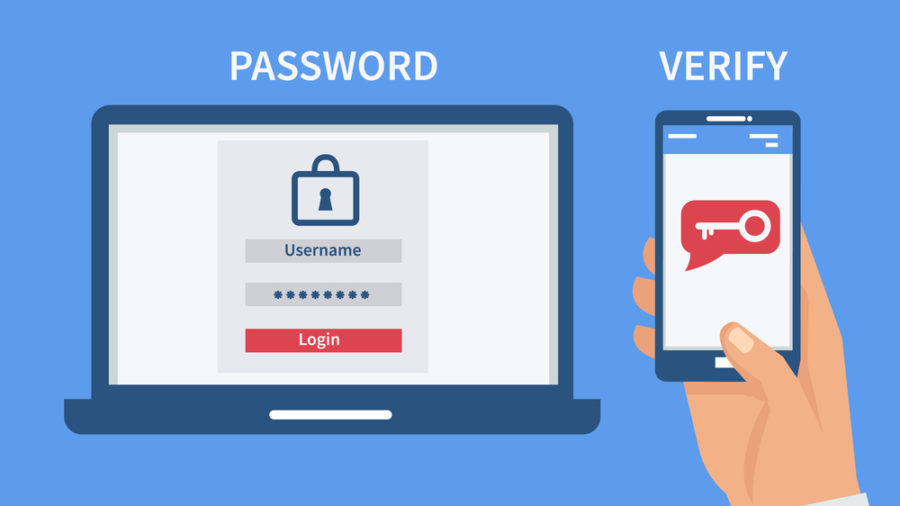
A autenticação de dois fatores (2FA) consiste na utilização de dois dos três fatores de identificação a seguir:
Usar dois desses três fatores de identificação é a melhor maneira de proteger suas contas críticas. Os hackers sabem que a maioria das pessoas não usa gerenciadores de senhas com senhas fortes e não utiliza a autenticação de dois fatores (2FA). Como resultado, esses hackers enviam ataques de phishing para roubar as credenciais de login de usuários desavisados. Com a autenticação de dois fatores ativada em suas contas, será necessário mais do que apenas seu nome de usuário e senha para obter acesso a elas. Os hackers também precisarão de outro fator de identificação (algo que você possui ou algo que você é), bloqueando efetivamente o acesso às suas contas.
Comece a habilitar a autenticação de dois fatores (2FA) em suas contas críticas. Seu banco provavelmente já exige autenticação de dois fatores para autenticação online. Use-a e habilite-a também em contas críticas, como seu e-mail, VPN da empresa e quaisquer serviços de internet que você ofereça aos seus clientes.
Termos relacionados : Gerenciador de senhas , Phishing
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

