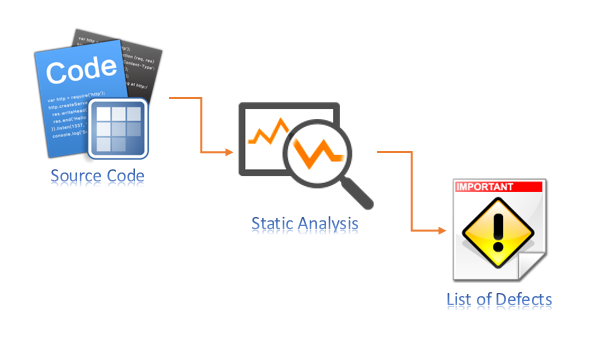
A análise estática de código é a análise do código de um software quando o programa não está em execução. A análise do código em execução, ou compilado, é chamada de análise dinâmica de código . O método estático de análise de código examina o código-fonte, ou bytecode, ou os binários da aplicação em busca de vulnerabilidades de segurança . A análise estática examina o interior de cada programa, sua estrutura interna, em vez do resultado da execução do programa.
Fonte: Veracode
Leitura complementar: Tendências em 2020: Mercado de software de análise estática de código com crescimento expressivo em nível global de 2020 a 2025
Termos relacionados: Análise dinâmica de código , Vulnerabilidade
É sempre uma boa ideia detectar erros de codificação antes que eles entrem em produção. A Análise Estática de Código é uma abordagem completa que pode se mostrar mais econômica (do que a análise dinâmica de código), com a capacidade de detectar bugs em uma fase inicial do ciclo de vida de desenvolvimento de software. A Análise Estática de Código também pode revelar erros que não surgiriam em um teste dinâmico. A Análise Dinâmica de Código, por outro lado, é capaz de expor falhas e vulnerabilidades sutis, complexas demais para serem reveladas apenas pela análise estática. As empresas de desenvolvimento devem orçar a análise estática de código de forma consistente e regular, vinculada a cada grande projeto de codificação ou cronograma de lançamento.
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.

